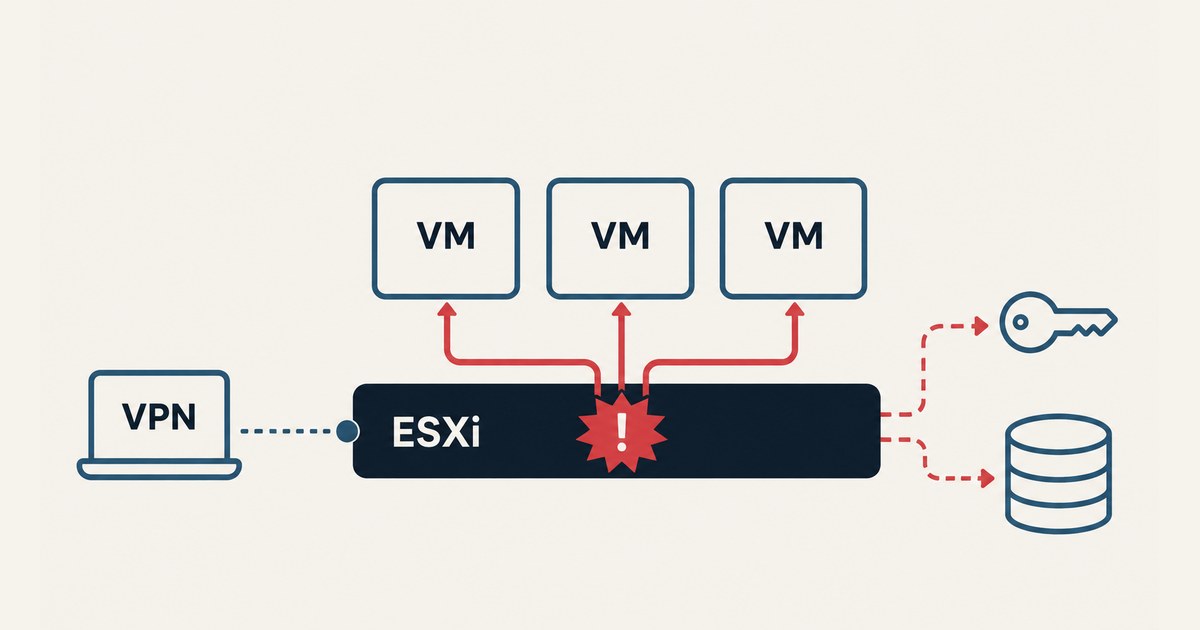
Nghi ESXi bị xâm nhập: giữ bằng chứng và chuẩn bị phục hồi dữ liệu thế nào?
Nghi ESXi bị cài GhostFrame: bảo toàn log, VMDK và snapshot chain, đánh giá credential exposure và kiểm chứng bản sao trước phục hồi.
CUUDULIEUMAHOA.COM · BY TUNGTEK
Bối cảnh, phương pháp và kết quả đánh giá được trình bày theo phạm vi có thể công khai. Thông tin khách hàng được ẩn danh.
Nghi ESXi bị cài GhostFrame: bảo toàn log, VMDK và snapshot chain, đánh giá credential exposure và kiểm chứng bản sao trước phục hồi.
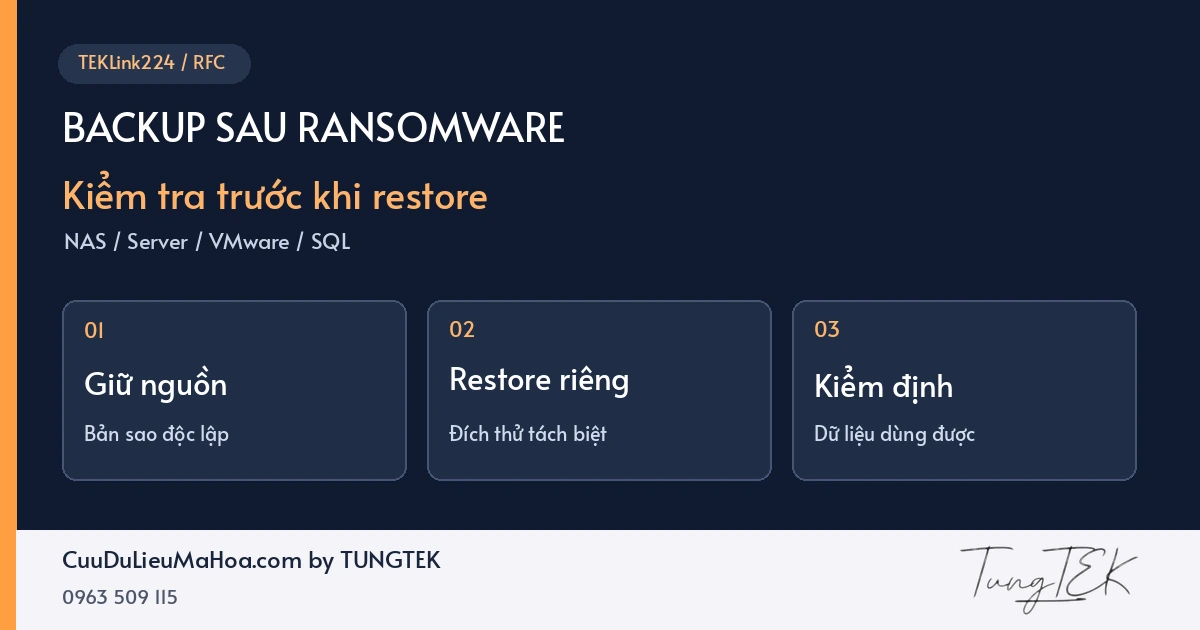
Backup vẫn còn trên ổ đĩa, nhưng đã đủ điều kiện để đưa doanh nghiệp hoạt động lại chưa? Bắt đầu bằng kiểm tra nguồn, thử khôi phục tách biệt và xác nhận dữ liệu bằng chính ứng dụng đang dùng.
Công cụ cộng đồng mở thêm hướng phục hồi NAS. Hiện trạng bộ nhớ, bản sao dữ liệu và cách thử công cụ mới quyết định có thể đi tiếp an toàn hay không.
NAS vẫn hoạt động không có nghĩa tài liệu còn nguyên. Từ hồ sơ #1377 đang đánh giá, Tùng TEK chia sẻ cách chọn nguồn phục hồi, bảo toàn dữ liệu và kiểm tra trước bàn giao.
Đừng vội format, rebuild RAID hay thử decryptor trên bản duy nhất. Tùng TEK hướng dẫn bảo toàn dữ liệu, liên hệ đúng cơ quan và phối hợp phục hồi có kiểm soát.
Thấy đuôi .babyk chưa đủ kết luận dữ liệu đã mất. Tùng TEK chia sẻ 5 bước giữ nguyên NAS/RAID, kiểm tra bản sao và chọn hướng trích xuất dữ liệu an toàn.

Checklist DFIR thực chiến trên Windows khi phát hiện AnyDesk trong sự cố ransomware: trace, service, EVTX, Prefetch, MFT, USN, SQL/NAS và lộ trình phục hồi an toàn.
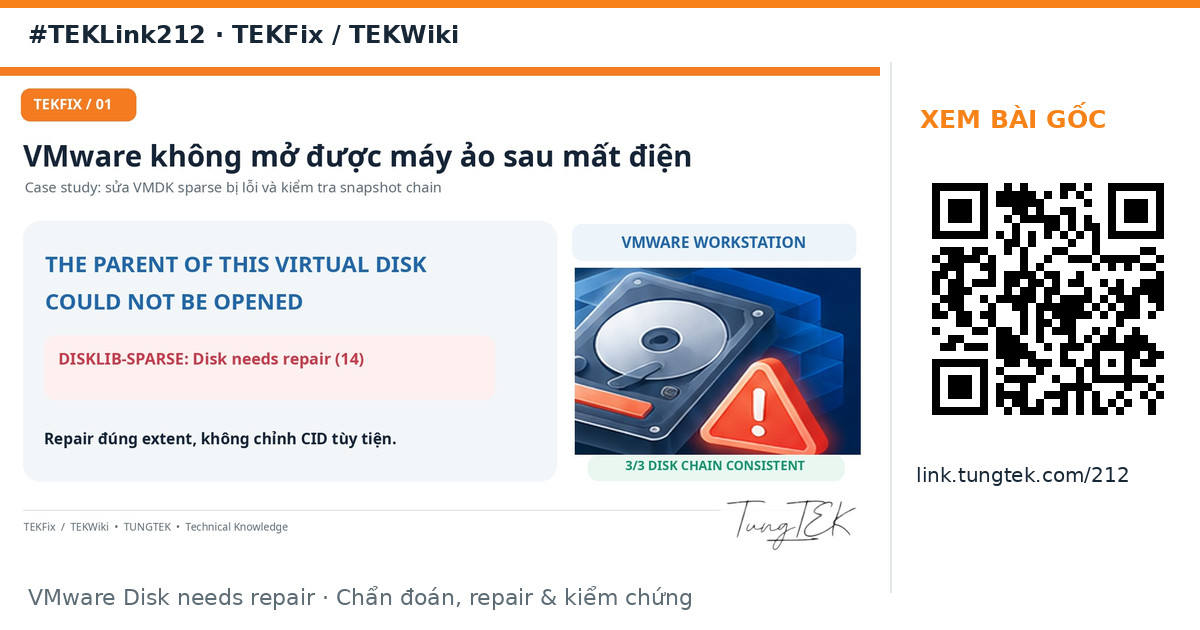
Disk needs repair không tự chứng minh ransomware. TEKLink212 giúp phân biệt lỗi metadata VMDK, phạm vi bằng chứng và hướng triage phù hợp.
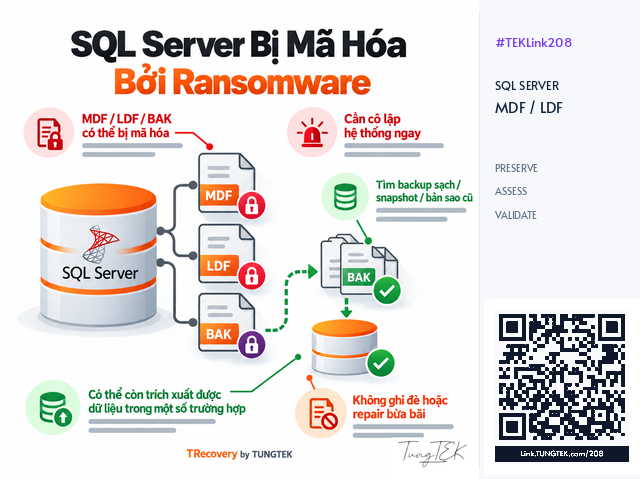
RFC cần kiểm tra những gì khi SQL Server bị ransomware? Phân biệt nguồn sạch, khóa/decryptor và trích xuất vùng còn đọc được, đồng thời kiểm định dữ liệu nghiệp vụ.
Hướng dẫn cô lập, bảo toàn file, đánh giá backup và khả năng trích xuất dữ liệu theo từng loại file; không quy đổi phần trăm mã hóa thành tỷ lệ cứu dữ liệu.
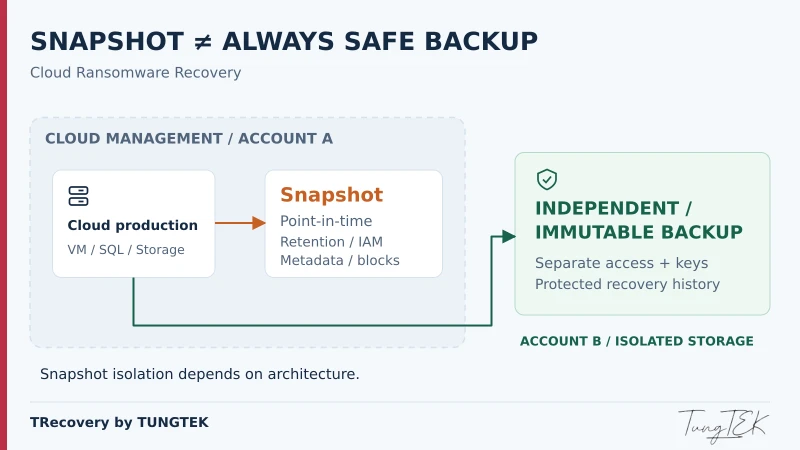
Technical companion từ sự cố IDCF Cloud: phân biệt snapshot, backup và replication; chuỗi phục hồi SQL Server, kiến trúc 3-2-1-1-0 và checklist doanh nghiệp.
Phân tích cơ chế mã hóa phá hủy, BYOVD, partial encryption và hướng đánh giá dữ liệu còn nguyên trên SQL Server, NAS/RAID và máy ảo. Đây là nghiên cứu công khai, không phải ca khách hàng.
TUNGTEK tiếp nhận ổ Synology HAT3300-4T để phân tích RAID, filesystem và khả năng trích xuất dữ liệu mã hóa. Ca đang được phân tích; chưa xác định ransomware family hoặc công bố kết quả phục hồi.
Góc nhìn kỹ thuật của TUNGTEK về ransomware 2026, dữ liệu leak-site, RFC và khả năng trích xuất dữ liệu mã hóa.
Phân tích từ sự cố do CyRadar công bố: chuỗi tấn công trước mã hóa, rủi ro SQL Server và hướng tiếp cận trích xuất dữ liệu mã hóa của TUNGTEK.
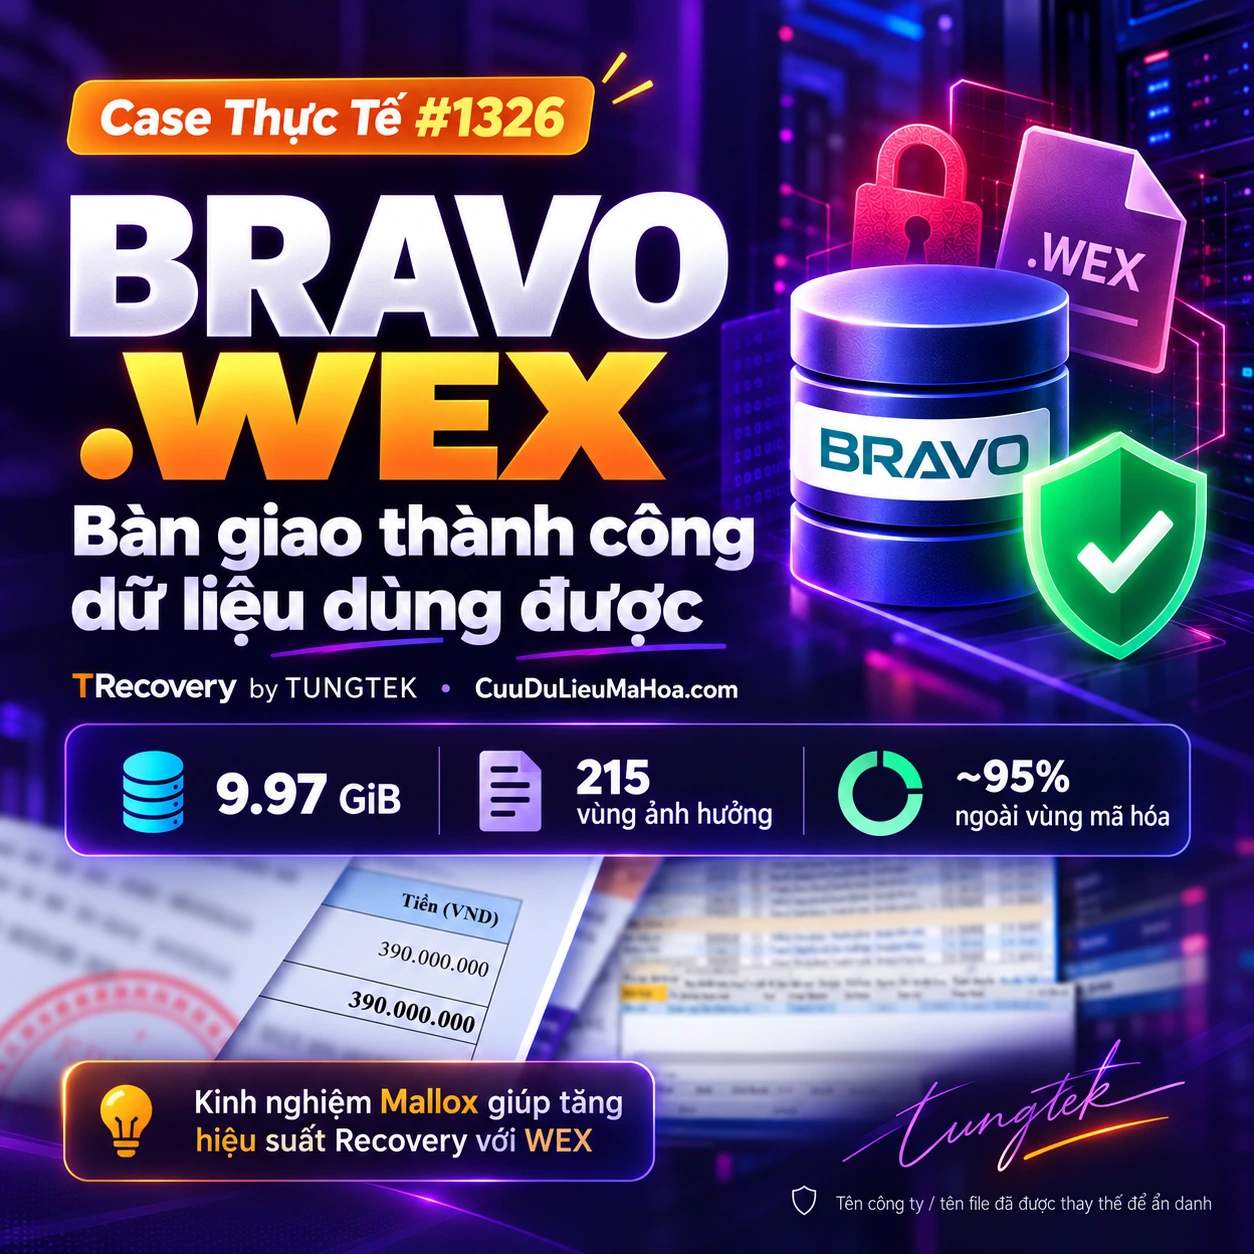
Kinh nghiệm từ Mallox đến WEX: mẫu MDF 9,97 GiB, 215 vùng ảnh hưởng, RFC và Validation thực tế bằng BRAVO trước khi bàn giao.
PIZ-2026 / Pizhon-tracked | Phân tích chuyên sâu từ TEKLab. 8 ticket, các mức tiền chuộc 2k–12k USD, entropy, IOC/TTP và hướng Ransomware Recovery dựa trên bằng chứng.
Hồ sơ ẩn danh của một đại lý ô tô lớn và kinh nghiệm TUNGTEK từng xử lý 4 ca .encrypt tại TEKLab. Tìm hiểu cách đánh giá NAS, bảo toàn hiện trạng và kiểm tra dữ liệu.