TEKLAB / RANSOMWARE RECOVERY
Nghi ESXi bị xâm nhập: giữ bằng chứng và chuẩn bị phục hồi dữ liệu thế nào?
Nghi ESXi bị cài GhostFrame: bảo toàn log, VMDK và snapshot chain, đánh giá credential exposure và kiểm chứng bản sao trước phục hồi.
TEKLab · 12/11/2026 · TEKLink225 · English
Khi một host ESXi xuất hiện dấu hiệu bất thường, phản ứng quen thuộc là khởi động lại, xóa file nghi vấn hoặc tìm cách bật máy ảo càng sớm càng tốt. Nhưng với tình huống có thể liên quan đến implant ở lớp hypervisor, những thao tác đó cần được cân nhắc cùng việc giữ bằng chứng và bảo vệ dữ liệu còn lại.
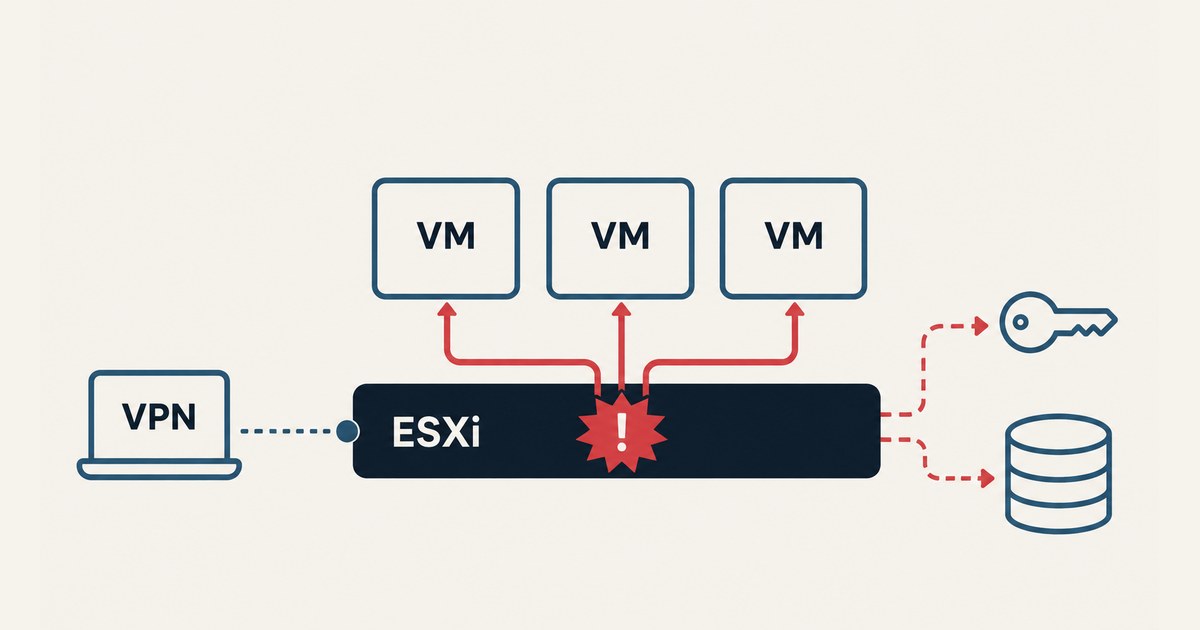
Phân tích GhostFrame của Recorded Future cho thấy rủi ro không dừng ở dữ liệu đã bị mã hóa. Công cụ hậu khai thác này được thiết kế để hoạt động trên ESXi đã có quyền root, với các khả năng quản lý máy ảo, duy trì truy cập và hỗ trợ thu thập thông tin xác thực. Doanh nghiệp cần đánh giá đồng thời dữ liệu, tài khoản và độ tin cậy của hạ tầng sẽ dùng để phục hồi.
Trước hết, xác định điều gì đang xảy ra
Một máy ảo không mở được chưa đủ để kết luận ransomware. Một file có tên giống chỉ báo được công bố cũng chưa đủ để quy kết GhostFrame. Cần phân biệt lỗi lưu trữ, lỗi cấu hình, hỏng cấu trúc máy ảo và dấu hiệu xâm nhập bằng log, thời gian thay đổi và trạng thái thực tế.
Tương tự, CVE-2026-0257 là lỗ hổng PAN-OS GlobalProtect, không phải lỗ hổng ESXi. Đường vào qua VPN và công cụ hoạt động trên hypervisor là hai phần khác nhau của cuộc điều tra. Không nên chọn phương án xử lý chỉ dựa trên một tiêu đề cảnh báo hoặc tên phần mở rộng của file.
Giữ những gì còn giúp giải thích sự cố
Nếu nghi có xâm nhập, ghi nhận thời điểm phát hiện, danh sách host, datastore và máy ảo bị ảnh hưởng. Bảo toàn các log hiện có, cấu hình host, lịch sử tác vụ vCenter và thông tin kết nối liên quan. Đối chiếu những dấu vết như /opt/vmhostd-core hay thay đổi ở /etc/rc.local.d/local.sh với hoạt động quản trị hợp lệ và báo cáo kỹ thuật gốc.
Không xóa ngay file nghi vấn hoặc tự thử công cụ không rõ nguồn trên dữ liệu duy nhất còn lại. Với dữ liệu quan trọng, cần xây dựng phương án tạo bản sao phù hợp trước khi phân tích hoặc sửa chữa, ghi nhận nguồn và thao tác đã thực hiện. Việc thu thập phải cân bằng với nhu cầu ngăn tác nhân tiếp tục phá hoại; đội ứng phó cần quyết định cách cô lập theo tình trạng cụ thể.
Đánh giá dữ liệu và tài khoản cùng nhau
Nếu domain controller là máy ảo trên host bị kiểm soát, phạm vi đánh giá cần bao gồm nguy cơ lộ thông tin xác thực. Việc Windows không phát cảnh báo không tự chứng minh rằng dữ liệu máy ảo chưa bị truy cập từ lớp bên dưới.
Hãy rà các tài khoản vCenter/ESXi, quản trị miền, dịch vụ backup và các bí mật có liên quan. Thay đổi thông tin xác thực nên thực hiện trong kế hoạch ứng phó, từ môi trường tin cậy và sau khi đã cân nhắc điểm bám của tác nhân. Chỉ phục hồi file mà giữ nguyên đường truy cập bị lộ có thể khiến hệ thống tiếp tục gặp rủi ro.
Snapshot và backup có vai trò khác nhau
Snapshot hữu ích cho một số thao tác vận hành, nhưng không phải bằng chứng rằng doanh nghiệp có thể phục hồi sau mọi sự cố. Nếu snapshot, datastore và tài khoản quản trị cùng nằm trong phạm vi bị kiểm soát, chúng có thể cùng bị tác động.
Đội phụ trách backup nên kiểm tra bản sao nào được tạo trước thời điểm nghi ngờ, bản nào còn đọc được và kho nào có quyền truy cập tách biệt. Bản backup cần được thử phục hồi trong môi trường kiểm soát và kiểm tra tính toàn vẹn, sự hiện diện của dữ liệu cần thiết cùng khả năng chạy ứng dụng. Một tác vụ backup báo thành công vẫn cần được kiểm chứng bằng thao tác restore.
Phục hồi theo thứ tự ưu tiên dịch vụ
Bắt đầu từ các dịch vụ cần để vận hành và xác thực, nhưng tránh đưa chúng trở lại một hạ tầng chưa được đánh giá. Cần xử lý nguyên nhân xâm nhập, kiểm tra cấu hình bảo vệ và thiết lập khu vực phục hồi đáng tin cậy. Với mỗi dịch vụ, ghi rõ nguồn dữ liệu khôi phục, thời điểm bản sao, kết quả kiểm tra và những phần còn thiếu.
Nếu dữ liệu đã bị mã hóa, khả năng phục hồi phụ thuộc vào tình trạng thực tế: dạng tác động, mức ghi đè, cấu trúc còn lại, chất lượng backup và khả năng có công cụ giải mã phù hợp. Không có cơ sở để cam kết tỷ lệ thành công chỉ từ tên GhostFrame, tên ransomware hoặc ảnh chụp màn hình báo lỗi.
Điều doanh nghiệp có thể làm ngay là giữ nguyên bằng chứng cần thiết, hạn chế thao tác trên bản dữ liệu duy nhất và chuẩn bị thông tin rõ ràng cho đội xử lý. Mục tiêu là khôi phục dịch vụ có kiểm chứng đồng thời giảm khả năng sự cố tái diễn.
Bài phân tích gốc trên Ransomware.VN: GhostFrame và VMware ESXi — TEKLink225
Nguồn: Recorded Future về GhostFrame, Unit 42 về chuỗi xâm nhập, advisory PAN-OS GlobalProtect, Broadcom về giới hạn execInstalledOnly.
Biên tập cho CuuDuLieuMaHoa.com từ tài liệu TEKLab · TEKLink225 ngày 12/11/2026, có AI hỗ trợ. Nội dung không thay thế đánh giá trực tiếp một ca dữ liệu.