BlackNevas là gì?
BlackNevas (còn gọi Trial Recovery) là ransomware có quan hệ kỹ thuật với họ Trigona, được các hãng nghiên cứu ghi nhận từ cuối năm 2024. Các mẫu từng được công bố có khả năng chạy trên Windows/Linux và có biến thể nhắm đến NAS, VMware ESXi. Tên file có thể đổi thành dạng kết thúc .-encrypted; ransom note thường gặp là how_to_decrypt.txt. Những dấu hiệu này cần được xác thực cùng nội dung file và hiện vật máy chủ. [S1][S2]
Điều cần làm đầu tiên khi phát hiện file bị mã hóa không phải là thử hàng loạt công cụ giải mã. Điều quan trọng nhất là ngăn dữ liệu gốc bị thay đổi, cô lập phạm vi ảnh hưởng và giữ lại bằng chứng để đánh giá đúng nhánh khôi phục.
BlackNevas mã hóa bao nhiêu phần trăm file?
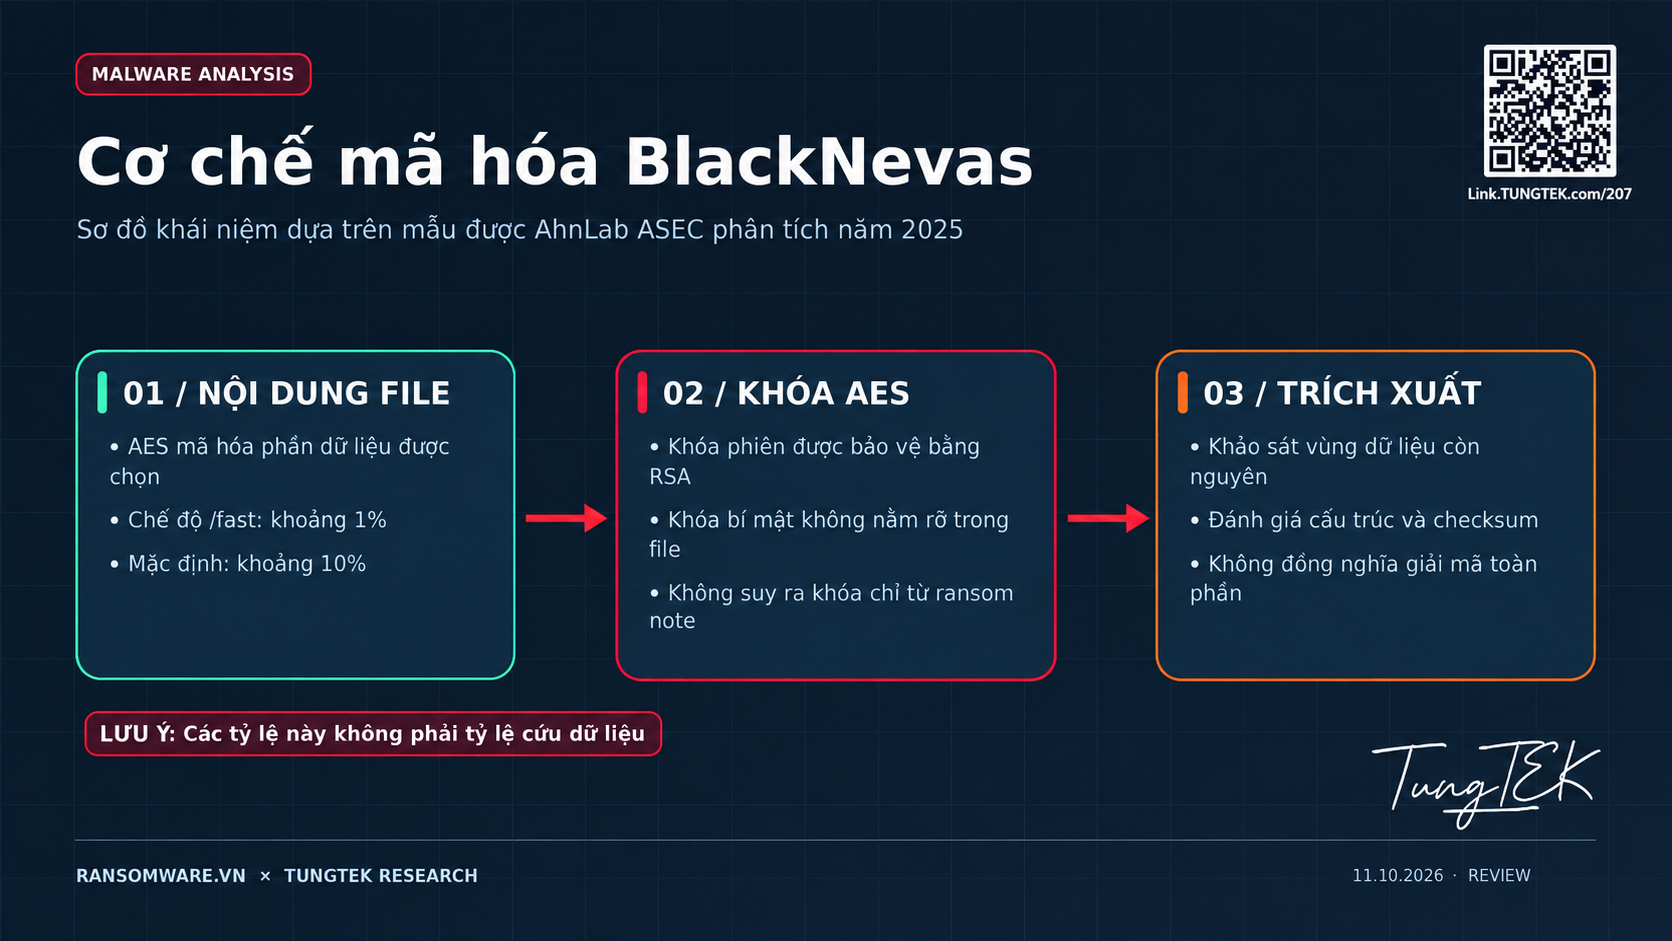
Một phân tích kỹ thuật của AhnLab ASEC ghi nhận mẫu BlackNevas hỗ trợ /fast (mã hóa khoảng 1%), chế độ mặc định (khoảng 10% phần đầu file) và /full (mã hóa toàn phần). Không được suy ra rằng chỉ mã hóa 10% thì chắc chắn cứu được 90%. Các byte còn nguyên có thể không thể sử dụng nếu vùng đầu chứa metadata, cây chỉ mục, header, bảng phân bổ hoặc các khối cấu trúc quan trọng. Tỷ lệ cũng có thể thay đổi theo build/phiên bản trong thực tế. [S1]
Với file MDF/LDF, VMDK/VHDX, ZIP, PST, cơ sở dữ liệu ứng dụng, mỗi trường hợp cần kiểm tra cấu trúc độc lập. Một file có thể mở được nhưng vẫn thiếu bảng dữ liệu, hỏng trang (page), lỗi quan hệ dữ liệu hoặc chứa nội dung cũ; do đó kết quả cứu dữ liệu phải được kiểm định nghiệp vụ, không chỉ dựa trên số file trích xuất.
Sáu bước xử lý an toàn khi bị BlackNevas
Bước 1 — Khoanh vùng và cô lập
Ngắt luồng mạng tới máy/thiết bị bị ảnh hưởng nếu có thể. Kiểm tra đồng thời máy chủ, NAS, hệ thống ảo hóa, tài khoản quản trị và các máy dùng chung quyền truy cập. Không vội khởi động lại hàng loạt: một số hiện vật nằm trong RAM có thể mất. Nếu không thể cô lập mạng và hoạt động mã hóa vẫn tiếp diễn, quyết định dừng máy phải được cân nhắc theo mức độ khẩn cấp. [S6]
Bước 2 — Giữ nguyên dữ liệu mã hóa và ransom note
Không xóa note, không đổi tên hoặc ghi đè file hàng loạt. Giữ nguyên cấu trúc thư mục, timestamp, phân quyền, ảnh snapshot liên quan, log Windows, EDR, firewall, VPN và sự kiện hypervisor/NAS. Tạo bản sao pháp chứng và tính hash trước khi phân tích.
Bước 3 — Xác định phiên bản và phạm vi ảnh hưởng
So sánh ransom note, cấu trúc file, phần mở rộng, hash mẫu và các dấu hiệu trong nhật ký. Kiểm tra xem máy chủ đã bị mã hóa toàn phần hay chỉ một phần; máy ảo có bị dừng hay không; có file cơ sở dữ liệu đang mở lúc diễn ra sự cố không. Các chỉ số này quyết định phương pháp và nguồn lực.
Bước 4 — Đánh giá những nguồn có thể phục hồi
Ưu tiên bản backup offline/immutable đã được kiểm tra an toàn. Tiếp theo là bản sao trước mã hóa, snapshot hợp lệ, lịch sử phiên bản của hệ thống và các bản dữ liệu ứng dụng khác. Sau cùng mới đánh giá khả năng trích xuất từ vùng byte chưa bị mã hóa — trên bản sao, bằng phương pháp phù hợp từng định dạng.
Bước 5 — Kiểm định file và dữ liệu nghiệp vụ
Mở file bằng ứng dụng gốc; nếu là SQL cần DBCC/kiểm tra tính toàn vẹn và truy vấn xác nhận; nếu là ảnh/tài liệu phải kiểm tra nội dung; nếu là VM phải khởi chạy trong môi trường cách ly và thẩm định dữ liệu ứng dụng, không nối lại mạng sản xuất khi chưa kiểm soát triệt để nguy cơ tái nhiễm.
Bước 6 — Điều tra nguyên nhân và tái thiết lập hệ thống sạch
Khôi phục dữ liệu mà chưa xử lý quyền truy cập bị đánh cắp hoặc persistence có thể dẫn đến tái nhiễm. Sau phục hồi, xác minh MFA, thay khóa/credential, kiểm tra RDP/VPN, phân quyền, bảo vệ backup và giám sát dấu hiệu bất thường theo hướng dẫn ứng cứu. [S6]
Phân biệt ba khái niệm dễ gây hiểu nhầm
| Khái niệm | Kết quả kỳ vọng | Điều kiện và giới hạn |
|---|---|---|
| Giải mã (decryption) | Hoàn nguyên dữ liệu bằng khóa/thuật toán hợp lệ | Thường cần khóa phù hợp hoặc lỗi mật mã đã được kiểm chứng |
| Trích xuất dữ liệu mã hóa | Cố gắng lấy phần dữ liệu còn nguyên/tái dựng cấu trúc | Phụ thuộc phạm vi ảnh hưởng, loại file, độ phân mảnh và metadata |
| Khôi phục từ backup | Phục hồi nguồn dữ liệu sạch trước sự cố | Cần backup còn nguyên, kiểm tra restore và đảm bảo môi trường sạch |
Không có công thức cố định để chuyển phần trăm file bị mã hóa thành phần trăm dữ liệu có thể cứu. Đặc biệt với file nén, ảnh đĩa, cơ sở dữ liệu và ứng dụng chuyên biệt, một hư hỏng nhỏ ở vị trí quan trọng có thể khiến phần lớn dữ liệu không đọc được.
Có phần mềm giải mã BlackNevas miễn phí chưa?
Trong phạm vi đối chiếu các nguồn công khai lúc biên tập, chưa xác nhận được công cụ giải mã miễn phí chuyên biệt có khả năng giải mã phổ quát BlackNevas. Tình trạng này có thể thay đổi: nên kiểm tra thông báo từ Emsisoft, No More Ransom và các nhà nghiên cứu bảo mật. Tránh trang giả mạo “decryptor miễn phí” và không thử trên dữ liệu gốc. [S7]
Ransom note báo bảy ngày: có phải hết hạn là mất vĩnh viễn?
Một số note BlackNevas đe dọa xóa khóa hoặc công bố dữ liệu sau bảy ngày. Đây là lời đe dọa của tội phạm; không có cơ sở để xem mốc này là lịch trình kỹ thuật đã được xác thực cho mọi nạn nhân. Việc trả tiền cũng không bảo đảm nhận được công cụ hoạt động, dữ liệu nguyên vẹn hoặc thông tin bị đánh cắp sẽ bị xóa. [S1][S6]
TRecovery by TUNGTEK có thể hỗ trợ gì?
Với các sự cố nghi BlackNevas, quy trình tiếp cận của TRecovery by TUNGTEK là đánh giá chứng cứ và khả năng phục hồi trước khi đưa ra phương án: RFC – Ransomware Fast Check, nhận dạng dấu hiệu mã hóa, thẩm định cấu trúc file, đánh giá nguồn backup/snapshot, khảo sát khả năng trích xuất dữ liệu và đề xuất thứ tự phục hồi các hệ thống quan trọng. Các bước chuyên sâu chỉ thực hiện trong phạm vi được khách hàng phê duyệt và trên nguồn dữ liệu được bảo toàn phù hợp.
Chúng tôi không hứa chắc có khóa giải mã, không công bố tỷ lệ thành công khi chưa kiểm tra và không coi việc trả tiền chuộc là giải pháp mặc định. Mục tiêu là cung cấp kết luận kỹ thuật có điều kiện và phương án giảm thiệt hại có thể kiểm chứng.
🧿 TRecovery by TUNGTEK — Ransomware Recovery
📣 Zalo/Hotline: 0963 509 115
🌐 https://cuudulieumahoa.com
🇻🇳 Sự cố dữ liệu? Gọi TUNGTEK.
Câu hỏi thường gặp
1. File có đuôi .-encrypted có chắc là BlackNevas? Không. Cần thêm ransom note, cấu trúc file hoặc các hiện vật có thể đối chiếu.
2. Có được đổi tên file để thử mở không? Không nên thao tác trên bản gốc. Cần bảo toàn và tạo bản sao trước khi thử nghiệm.
3. Nếu mã hóa một phần thì có phục hồi toàn bộ không? Có thể hoặc không, tùy định dạng, vị trí khối bị mã hóa, metadata và mức độ liên kết dữ liệu.
4. Khách hàng cần cung cấp gì ban đầu? Thông tin hệ điều hành/thiết bị, loại file quan trọng, ransom note mẫu, một vài file mã hóa đại diện, timeline sự cố và hiện trạng backup; trao đổi qua kênh bảo mật, không phát tán dữ liệu nhạy cảm.
5. Có nên chuyển tiền cho đối tượng? Đây là quyết định rủi ro cao cần đánh giá pháp lý, bảo mật và tính liên tục kinh doanh. Không có bảo đảm dữ liệu được giải mã hay xóa khỏi tay kẻ tấn công.
Bài tình báo nền tảng
Phân tích BlackNevas chuyên sâu trên Ransomware.VN: https://link.tungtek.com/207