Niềm vui bàn giao Database BRAVO sau sự cố mã hóa .WEX
Có những Ticket mà khoảnh khắc đáng nhớ nhất không nằm ở con số phần trăm Recovery, mà ở lúc ứng dụng nghiệp vụ mở lại, người dùng kiểm tra được dữ liệu thật và phía khách hàng nói: “đã dùng được”. Ticket #1326 là một ca như vậy — đồng thời cho thấy kinh nghiệm tích lũy từ Mallox giúp TUNGTEK bước vào bài toán WEX với tốc độ đánh giá, định hướng Recovery và Validation hiệu quả hơn.
- Khoảnh khắc cuối Ticket
- Từ kinh nghiệm Mallox đến WEX
- Bóc tách hồ sơ #1326
- RFC: 215 vùng và ý nghĩa 5% / 95%
- Vì sao MDF có thể còn cơ hội Recovery?
- Quy trình Recovery ở mức công khai
- Validation bằng BRAVO thực tế
- Threat Intelligence: WEX / WeaXor / Mallox
- IOC phục vụ Threat Hunting
- Bài học phòng thủ SQL Server
- Nguồn tham khảo
Niềm vui không phải “file đã copy xong” — mà là dữ liệu đã quay lại công việc
Trong Ransomware Recovery, một file MDF có thể đọc được chưa đồng nghĩa database đã dùng được. Kết quả chỉ có ý nghĩa khi cấu trúc SQL Server đủ ổn định, dữ liệu nghiệp vụ truy xuất được, và cuối cùng chính ứng dụng BRAVO cùng người dùng xác nhận quy trình làm việc trở lại.
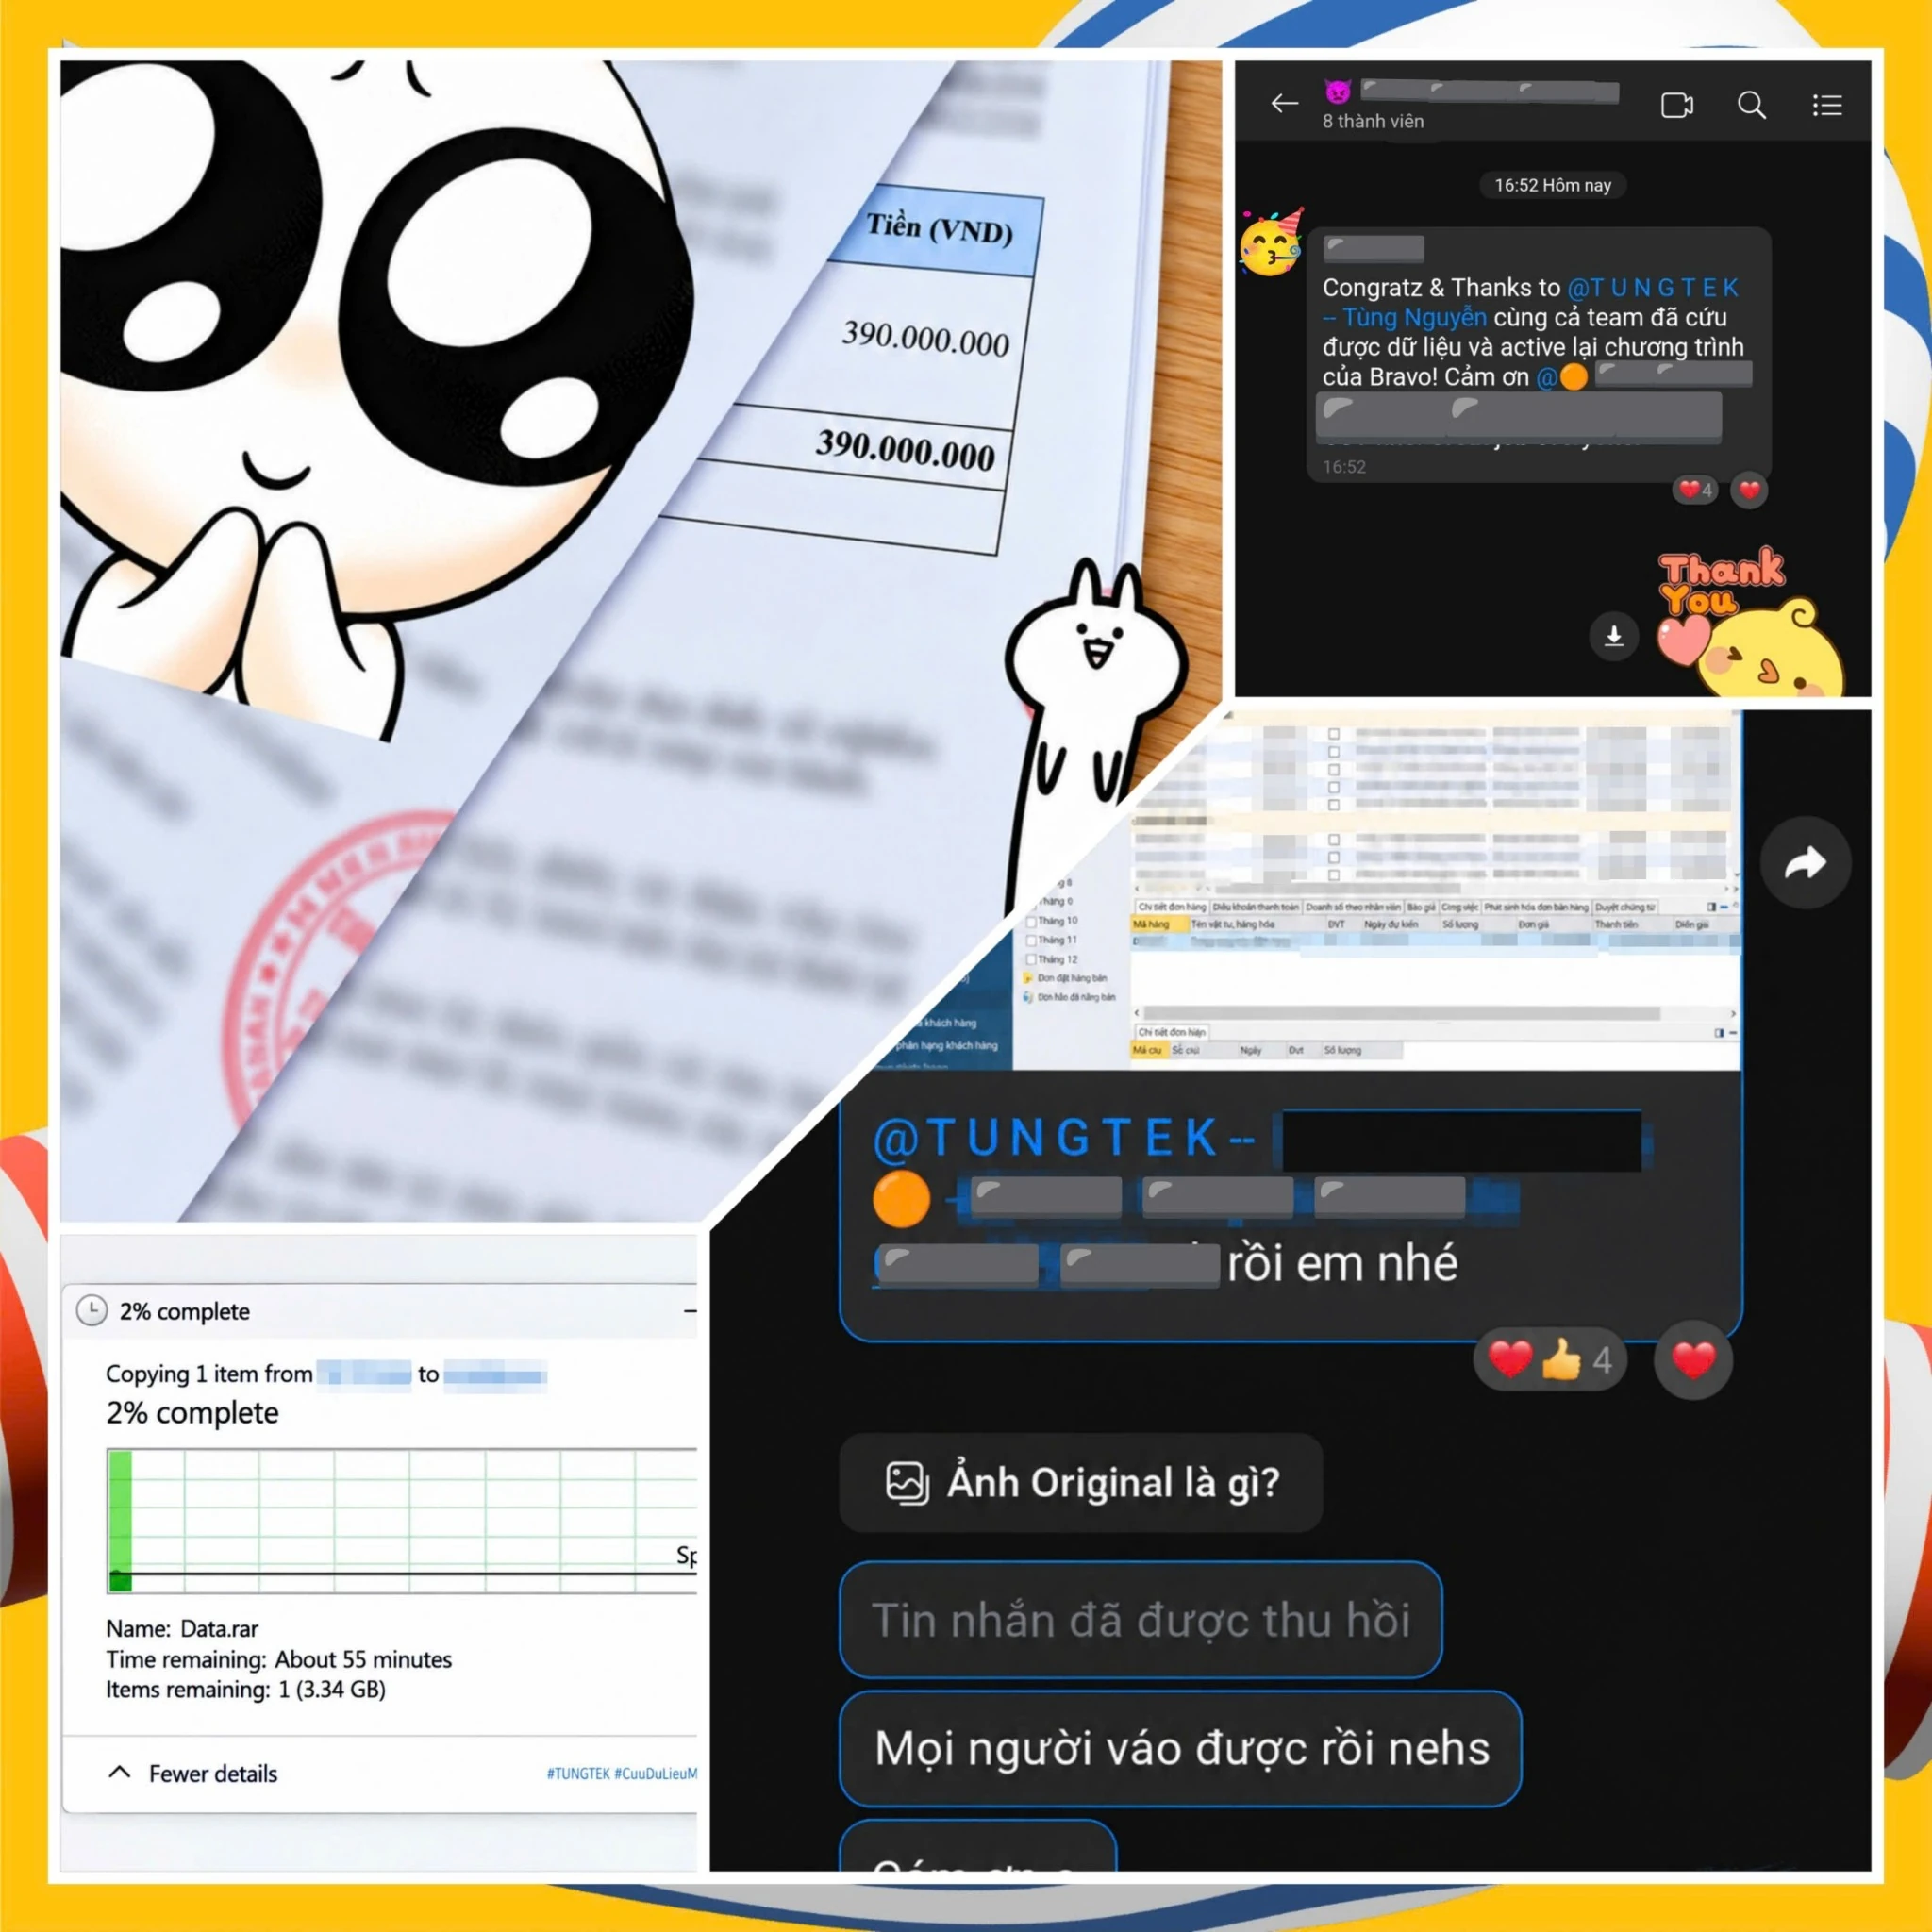
“Congratz & Thanks to @TUNGTEK – Tùng Nguyễn cùng cả team đã cứu được dữ liệu và active lại chương trình của BRAVO!”
Kinh nghiệm tích lũy là lý do hiệu suất Recovery ngày càng cao
“Chúng ta có một quá khứ kinh nghiệm với Mallox — và chính chiều sâu đó khiến WEX không còn là một bài toán hoàn toàn mới.”
Trong thực tế Ransomware Recovery cho SQL Server, hiệu quả không chỉ đến từ một công cụ hay một decryptor. Nó đến từ khả năng đọc nhanh hiện trạng, nhận diện pattern tác động, hiểu cấu trúc dữ liệu nghiệp vụ và biết đâu là phần cần ưu tiên để đưa hệ thống trở lại trạng thái có thể kiểm chứng.
Những ca thực chiến trước đây với Mallox / TargetCompany tạo cho TUNGTEK một nền kinh nghiệm có giá trị:
cách nhìn file .mdf/.ldf, cách đánh giá các vùng hỏng rời rạc, sự phụ thuộc giữa page, metadata,
allocation map và dữ liệu nghiệp vụ; đồng thời hiểu rất rõ rằng attach được database chưa phải là Recovery thành công.
Vì vậy khi gặp .WEX, Ticket #1326 không được nhìn như một ca “extension mới thì mọi thứ bắt đầu lại từ đầu”.
Kinh nghiệm Mallox giúp rút ngắn giai đoạn định hướng, tăng chất lượng RFC và tập trung sớm vào con đường có giá trị nhất:
trích xuất → tái cấu trúc → Validation thực tế bằng BRAVO.
Từ kinh nghiệm thành hiệu suất
Nhận diện nhanh hơn: không dừng ở tên extension; ưu tiên pattern tác động lên SQL Server và dữ liệu thật.
RFC có trọng tâm hơn: đo vùng ảnh hưởng và đánh giá khả năng cứu theo cấu trúc Page / Extent thay vì chỉ nhìn trạng thái file.
Recovery ít vòng thử sai hơn: bảo toàn source, làm việc trên working copy và ưu tiên dữ liệu nghiệp vụ.
Validation đúng đích: kết quả cuối phải được kiểm chứng bằng BRAVO và người dùng thực tế.
Bóc tách hồ sơ kỹ thuật: một MDF lớn, nhiều vùng hỏng rời rạc
Thông tin mẫu RFC
Loại dữ liệu: Microsoft SQL Server / BRAVO.
Mẫu phân tích: B8R2_ABC.mdf.wex.
Dung lượng tuyệt đối: 10.708.713.644 bytes ≈ 9,9733 GiB.
Vùng bị biến đổi/mã hóa: 215 vùng.
Ước tính byte-level: ~5% bị ảnh hưởng, ~95% nằm ngoài vùng mã hóa.
Mục tiêu Recovery
RFC đánh giá khả thi cao để triển khai hướng trích xuất dữ liệu trên working copy, không phụ thuộc hoàn toàn vào khóa của đối tượng tấn công.
Mục tiêu dịch vụ được đặt ở khoảng 95–98% dữ liệu có khả năng sử dụng, nhưng chỉ được công nhận sau Validation nghiệp vụ thực tế.
Quan trọng: mục tiêu Recovery không phải cam kết rằng 95–98% mọi record đều nguyên vẹn.
Một hình — đủ bối cảnh kỹ thuật của Ticket #1326
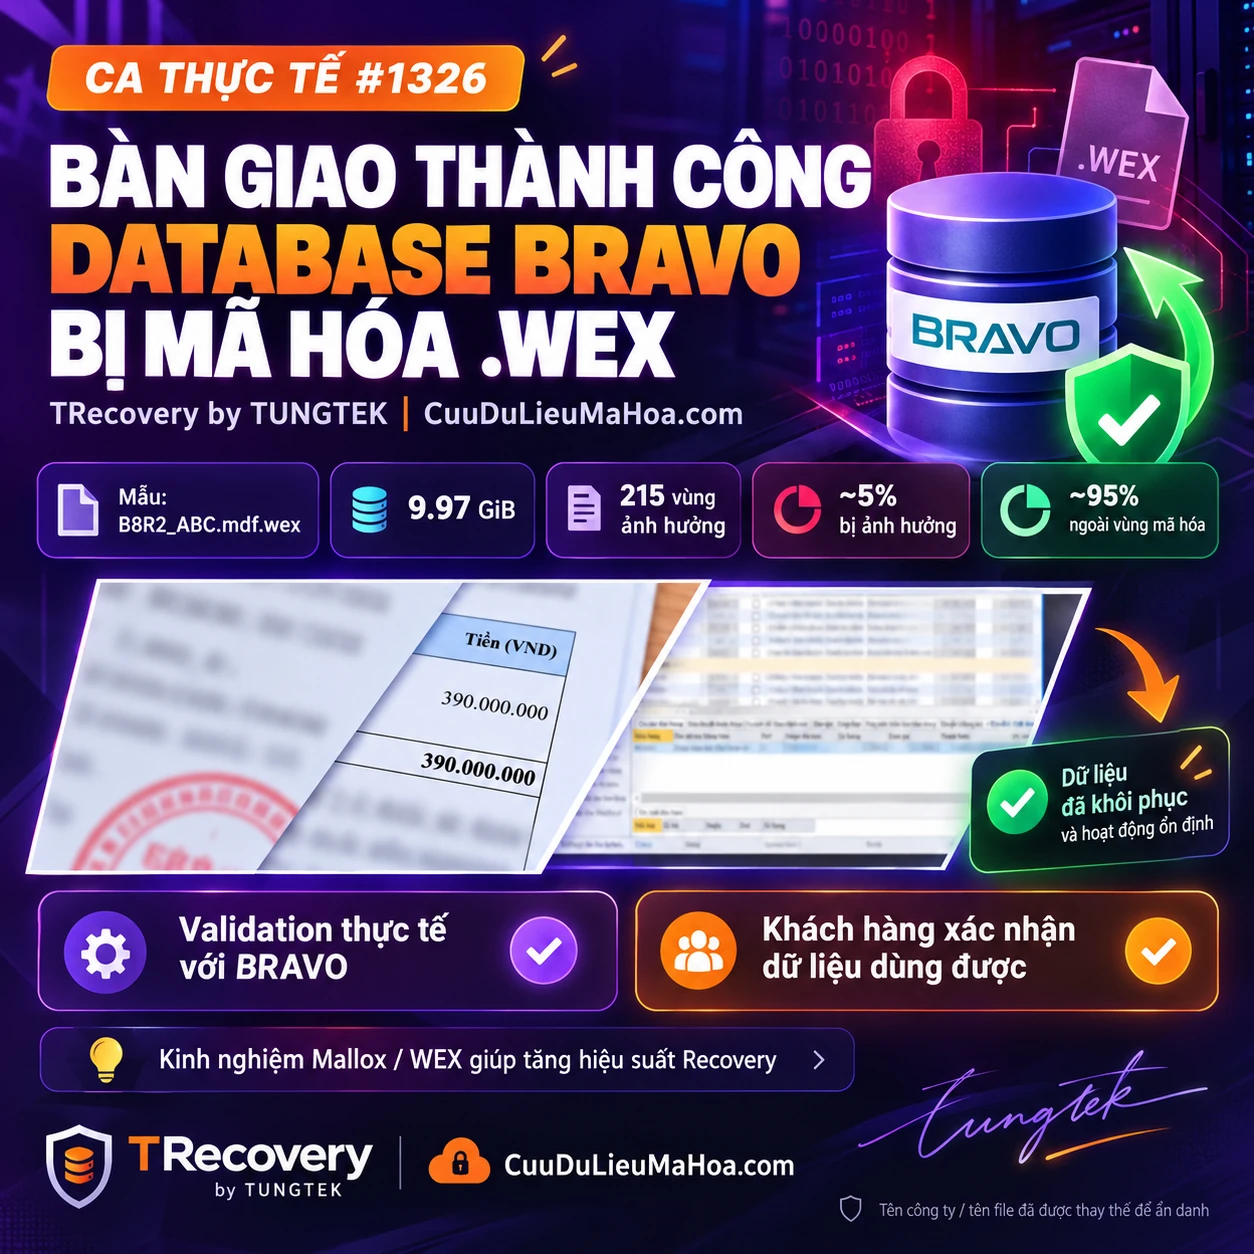
Hình dưới đây tổng hợp các điểm chính của case: BRAVO / SQL Server, mẫu B8R2_ABC.mdf.wex, 215 vùng ảnh hưởng, khoảng 95% dung lượng ngoài vùng mã hóa và kết quả được Validation thực tế trước khi bàn giao.
5% bị ảnh hưởng không có nghĩa “chỉ mất 5% dữ liệu” — và 95% còn lại cũng chưa chắc dùng được ngay
Với database, vị trí của vùng hỏng quan trọng không kém dung lượng. Một vùng mã hóa nhỏ nhưng rơi đúng vào metadata, allocation map, page chain, index hoặc các cấu trúc then chốt có thể làm SQL Server không attach được cả database. Ngược lại, nếu các vùng lỗi phân tán và phần lớn page dữ liệu còn hợp lệ, hướng trích xuất/tái cấu trúc có thể khả thi hơn nhiều so với việc chờ một decryptor.
Vì sao cấu trúc Page / Extent tạo ra cơ hội trích xuất?
Theo kiến trúc SQL Server, file dữ liệu .mdf/.ndf được chia thành các
page 8 KiB; một extent gồm 8 page liên tiếp, tổng 64 KiB.
Vì dữ liệu, index và metadata nằm trên nhiều page khác nhau, một mẫu ransomware tác động theo các vùng
rời rạc có thể để lại lượng lớn page còn đọc được. Đây là cơ sở để đánh giá khả năng trích xuất thay vì
chỉ nhìn trạng thái “SQL Server không attach được”.
[5]
Recovery không làm trực tiếp trên file gốc
Hồ sơ #1326 mô tả quy trình ở mức đủ để kiểm chứng nhưng không công khai các kỹ thuật độc quyền, pattern nội bộ hay công cụ proprietary của TUNGTEK.
Điểm mạnh nhất của Ticket #1326: Validation bằng chính BRAVO
Hồ sơ đặt điều kiện rõ: khách hàng kiểm tra trực tiếp dữ liệu phục hồi trên máy chủ TUNGTEK trước nghiệm thu. Đối với BRAVO, việc kiểm tra được thực hiện thông qua phối hợp cài đặt/cấp phép tạm thời và quy trình cần thiết theo sự ủy nhiệm của khách hàng.
Validation kỹ thuật
Database phải đủ điều kiện để truy xuất ổn định trên môi trường SQL Server sạch, không chỉ “nhìn thấy file”.
Validation nghiệp vụ
Người dùng/đại diện phần mềm BRAVO kiểm tra dữ liệu thật; kết quả mới là cơ sở bàn giao và nghiệm thu.
Đây cũng là lý do TUNGTEK luôn tách hai khái niệm: tỷ lệ cấu trúc/byte còn khả dụng và tỷ lệ dữ liệu nghiệp vụ thực sự dùng được.
.WEX: dấu hiệu rất đáng chú ý của WeaXor/Mallox — nhưng không nên gán family chỉ từ extension
LevelBlue SpiderLabs công bố ngày 17/04/2025 rằng WeaXor là một phiên bản sửa đổi của Mallox
và các mẫu họ thu thập gắn hậu tố .wex vào file bị mã hóa. SpiderLabs đồng thời
ghi nhận C2, ransom note “RECOVERY INFO”, webchat Onion và một số hash mẫu. [1]
Với hệ sinh thái Mallox/TargetCompany, Unit 42 và SentinelOne đều ghi nhận trọng tâm tấn công vào Microsoft SQL Server / ODBC exposed ra Internet, bao gồm brute force mật khẩu yếu, PowerShell/WMI sau khi truy cập được, cố dừng dịch vụ SQL, xóa cơ chế khôi phục và trong một số chiến dịch có hành vi đánh cắp dữ liệu trước khi mã hóa. [2] [3]
Trend Micro cũng liệt kê .mdf, .sql, file backup và nhiều định dạng hạ tầng
trong nhóm extension mà các mẫu TargetCompany/Mallox nhắm tới, đồng thời ghi nhận hành vi dừng nhiều
service SQL Server. [4]
*.mdf.wex phù hợp mạnh với dấu hiệu WeaXor/Mallox đã được SpiderLabs mô tả,
nhưng không nên tuyên bố attribution tuyệt đối chỉ từ extension. Muốn khẳng định family cần
đối chiếu thêm ransom note, malware sample/hash, C2, log endpoint, process tree và artefact host.
IOC WeaXor được SpiderLabs công bố
Các chỉ báo dưới đây là IOC công khai được LevelBlue SpiderLabs quan sát trong chiến dịch WeaXor năm 2025. Không đồng nghĩa chúng xuất hiện trong Ticket #1326 nếu chưa được đối chiếu log/mẫu mã độc. Dùng cho Threat Hunting, SIEM/EDR và kiểm tra hồi cứu.
| Loại | IOC / Artefact | Ghi chú |
|---|---|---|
| Extension | .wex | Được SpiderLabs gắn với WeaXor. |
| Ransom note | RECOVERY INFO | Chứa victim key ID, webchat và email theo mô tả công khai. |
| IPv4 | 193.143.1[.]139 | C2 được quan sát trong mẫu WeaXor. |
| URL | 193.143.1[.]139/Ujdu8jjooue/biweax.php | Đã defang để tránh truy cập nhầm. |
| Onion | weaxorpemwzoxg5cdvvfd77p3qczkxqii37ww4foo2n4jcft3mytbpyd[.]onion | Webchat/infra được SpiderLabs ghi nhận. |
| SHA-256 | 7d1de2f4ab7c35b53154dc490ad3e7ad19ff04cfaa10b1828beba1ffadbaf1ab | Mẫu WeaXor công khai. |
| SHA-256 | d682d5afbbbd9689d5f30db8576b02962af3c733bd01b8f220ff344a9c00abfd | Mẫu WeaXor công khai. |
| SHA-256 | 40b75aa3c781f89d55ebff1784ff7419083210e01379bea4f5ef7e05a8609c38 | Mẫu WeaXor công khai. |
| SHA-256 | 7f2319f4e340b3877e34d5a06e09365f6356de5706e7a78e367934b8a58ed0e7 | Mẫu WeaXor công khai. |
Artefact nên hunt thêm trên máy chủ SQL
Authentication: chuỗi đăng nhập thất bại bất thường vào SQL/remote service; tài khoản lạ hoặc đăng nhập ngoài giờ.
Process: PowerShell, WMIC/WMI, shell/batch phát sinh gần thời điểm sự cố.
Impact: dừng service SQL, xóa shadow copy hoặc thay đổi cấu hình recovery.
Network: outbound tới IOC công khai hoặc hạ tầng mới xuất hiện trước sự cố.
Forensic: ransom note, executable/script lạ trong TEMP, Desktop, thư mục dữ liệu.
Log integrity: dấu hiệu log Windows bị clear hoặc telemetry bị gián đoạn.
Điều cần làm ngay với SQL Server / ERP sau một ca .WEX
Giảm bề mặt tấn công
Không public SQL Server/1433 trực tiếp nếu không thật sự cần; ưu tiên VPN/ZTNA, allowlist IP và phân đoạn mạng.
Rà lại RDP, ODBC, VPN, web admin và các dịch vụ exposed khác — affiliate ransomware có thể thay đổi vector.
Tài khoản & quyền
Loại bỏ mật khẩu yếu, tài khoản dùng chung và quyền admin không cần thiết; áp dụng MFA ở lớp truy cập từ xa khi hỗ trợ.
Tách credential của hệ thống backup khỏi credential domain/SQL vận hành thường ngày.
Backup thực sự có thể phục hồi
Duy trì bản backup offline/immutable, tách khỏi production; định kỳ test restore cả SQL Server lẫn ứng dụng BRAVO.
Không coi NAS cùng domain/cùng credential với server là “bản backup chống ransomware” hoàn chỉnh.
Detection
Cảnh báo khi SQL service bị stop bất thường, có PowerShell/WMIC đáng ngờ, xóa shadow copy, hoặc tốc độ rename/write file tăng đột biến.
Đẩy log quan trọng sang nơi lưu trữ độc lập để phục vụ DFIR ngay cả khi máy chủ bị xóa log.
Đừng vội “repair” file gốc khi chưa biết ransomware đã làm gì
Một database bị gắn đuôi ransomware không phải lúc nào cũng đồng nghĩa 100% nội dung đã thành ciphertext, nhưng cũng không thể đánh giá bằng mắt thường hoặc chỉ dựa vào việc đổi lại extension. Giữ nguyên source, tạo working copy, lập RFC và đo mức ảnh hưởng trước khi quyết định hướng Recovery thường là lựa chọn an toàn hơn.
Threat Intelligence & tài liệu kỹ thuật
-
LevelBlue SpiderLabs — “Proton66 Part 2: Compromised WordPress Pages and Malware Campaigns”, 17/04/2025.
Xác định WeaXor là biến thể sửa đổi của Mallox, gắn
.wex, công bố C2, Onion và SHA-256. Mở nguồn. - Palo Alto Networks Unit 42 — “Threat Group Assessment: Mallox Ransomware”. Ghi nhận Mallox nhắm MS-SQL không an toàn, brute force, PowerShell, WMI, dừng SQL service, xóa shadow copies và double extortion. Mở nguồn.
- SentinelOne — “Mallox Resurrected | Ransomware Attacks Exploiting MS-SQL Continue to Burden Enterprises”, cập nhật 27/04/2025. Mô tả RaaS, MS-SQL/ODBC exposure, brute force, PowerShell/WMIC và payload Mallox gần đây. Mở nguồn.
-
Trend Micro Threat Encyclopedia — TargetCompany/Mallox.
Ghi nhận
.mdf,.sqlvà nhiều file hạ tầng là mục tiêu; có hành vi dừng các service liên quan SQL Server. Mở nguồn. - Microsoft Learn — “Page and Extent Architecture Guide – SQL Server”. Page 8 KiB; một extent gồm 8 page liên tiếp, tổng 64 KiB. Mở nguồn.
Dữ liệu case study lấy từ hồ sơ nội bộ Ticket #1326 và tài liệu nghiệm thu. Thông tin định danh khách hàng, tài khoản, hạ tầng, đường dẫn và chi tiết kỹ thuật nhạy cảm đã được lược bỏ/ẩn hóa. Các tên công ty/tên file có khả năng nhận diện được thay bằng tên giả định như ABC để bảo vệ khách hàng.
Cần đánh giá nhanh một MDF/LDF bị ransomware?
TUNGTEK có thể thực hiện RFC trên mẫu dữ liệu để xác định mức ảnh hưởng, khả năng trích xuất và hướng Validation trước khi quyết định Recovery toàn bộ.
TRecovery by TUNGTEK · CuuDuLieuMaHoa.com
Hotline/Zalo: 0963 509 115
Chỉ tính phí khi có dữ liệu dùng được. Không mất phí kiểm tra nếu không làm.