SQL SERVER / RANSOMWARE RECOVERY
SQL Server Bị Ransomware: MDF/LDF Còn Có Thể Trích Xuất Dữ Liệu Không?
RFC cần kiểm tra những gì khi SQL Server bị ransomware? Phân biệt nguồn sạch, khóa/decryptor và trích xuất vùng còn đọc được, đồng thời kiểm định dữ liệu nghiệp vụ.
#TEKLink208 | Link.TUNGTEK.com/208
Đọc bài phân tích →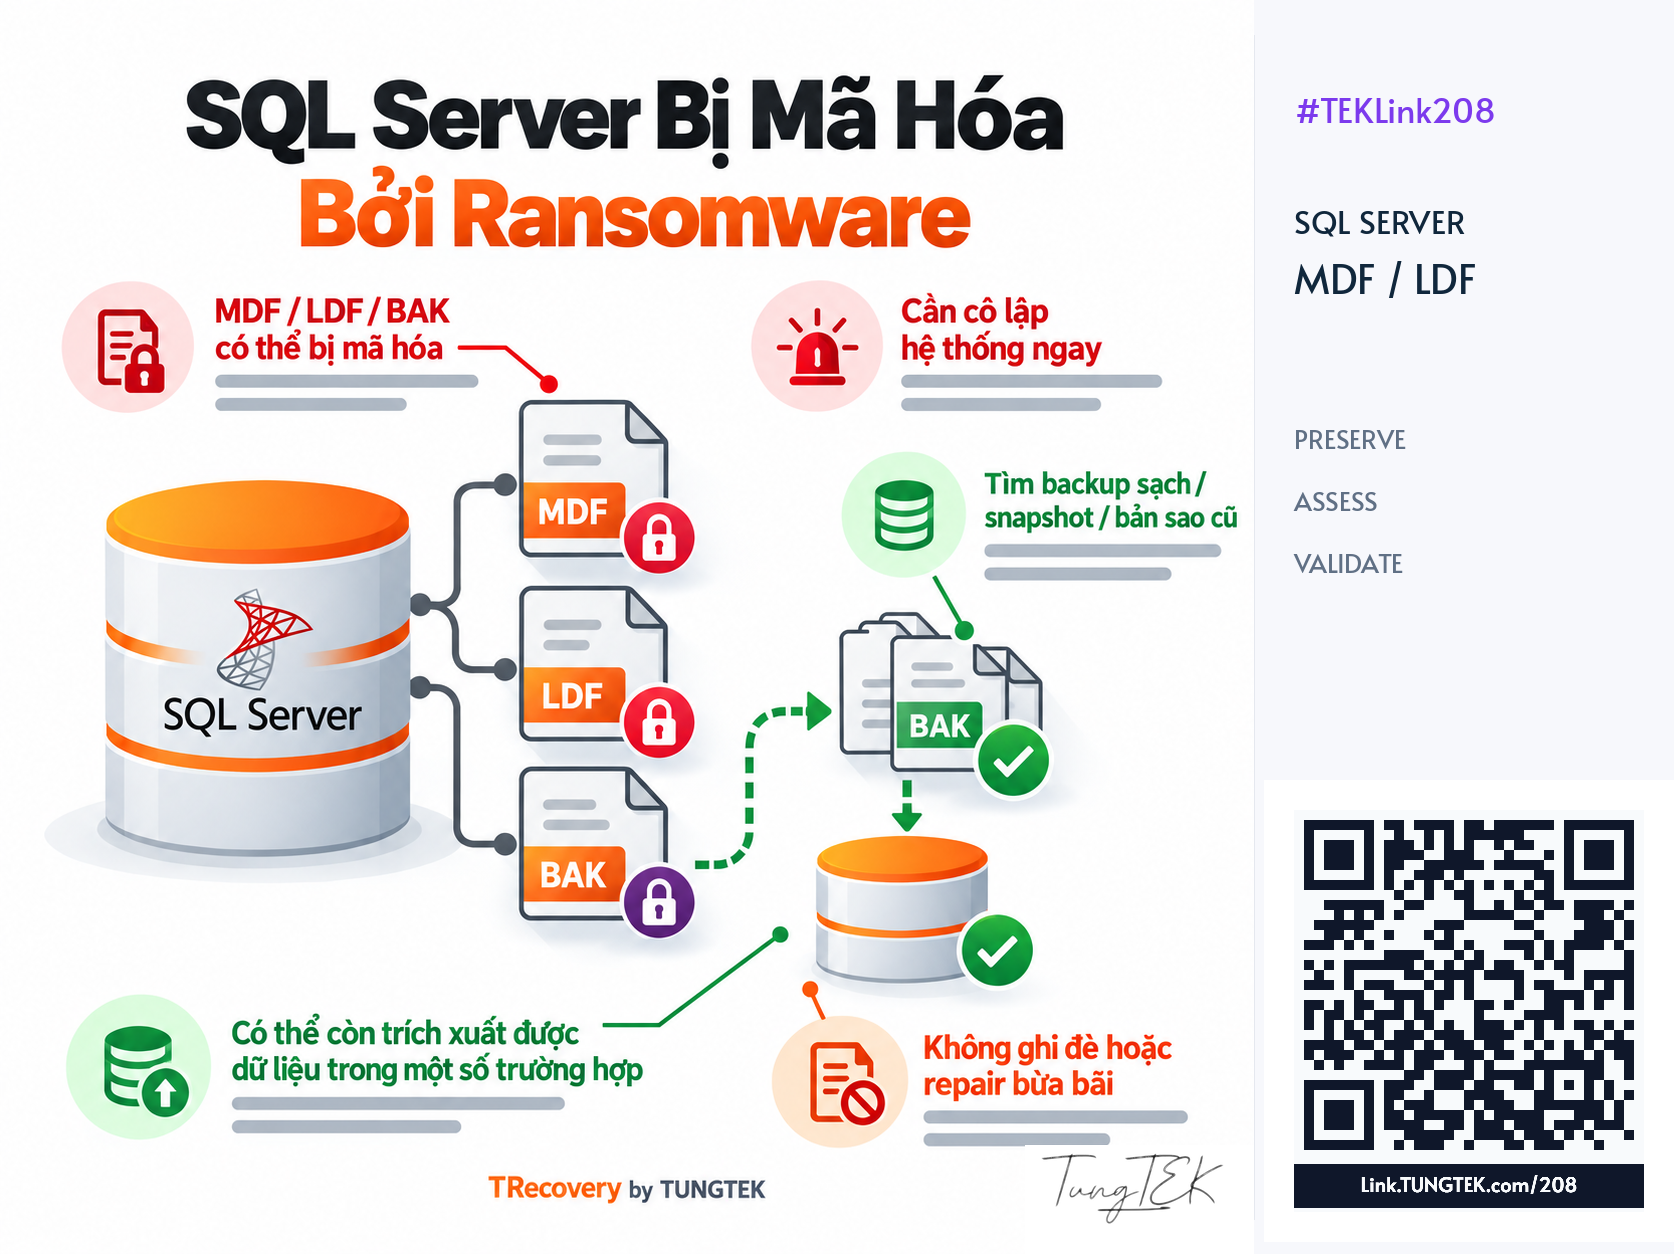
Mục lục bài viết
SQL Server bị ransomware có thể làm MDF/NDF/LDF, backup hoặc đĩa máy ảo không truy cập được. Khả năng trích xuất phụ thuộc vùng tác động, cấu trúc còn lại, khóa hợp lệ và nguồn sạch. RFC cần trả lời các điều kiện đó trước khi chọn hướng xử lý; kết quả sử dụng chỉ xác định qua kiểm định dữ liệu và ứng dụng.
Bảo Toàn Nguồn Và Bắt Đầu Bằng RFC
#RFC — Ransomware Fast Check — giúp đánh giá hiện trạng, nguồn còn dùng được và hướng cần kiểm thử. Với SQL Server, cần xác định MDF/NDF/LDF bị tác động ở đâu, database còn cấu trúc gì và dữ liệu nghiệp vụ nào được ưu tiên. Kết luận phải gắn với mẫu, bộ file và mốc kiểm tra cụ thể.
Khi nghi ransomware đang hoạt động, phối hợp cô lập hệ thống bị ảnh hưởng và bảo toàn chứng cứ. CISA lưu ý tắt nguồn có thể mất chứng cứ trong bộ nhớ; việc này cần được cân nhắc theo khả năng cô lập và kế hoạch ứng cứu. Giữ ransom note, file, log và thao tác đã thực hiện; thử nghiệm trên bản làm việc phù hợp.
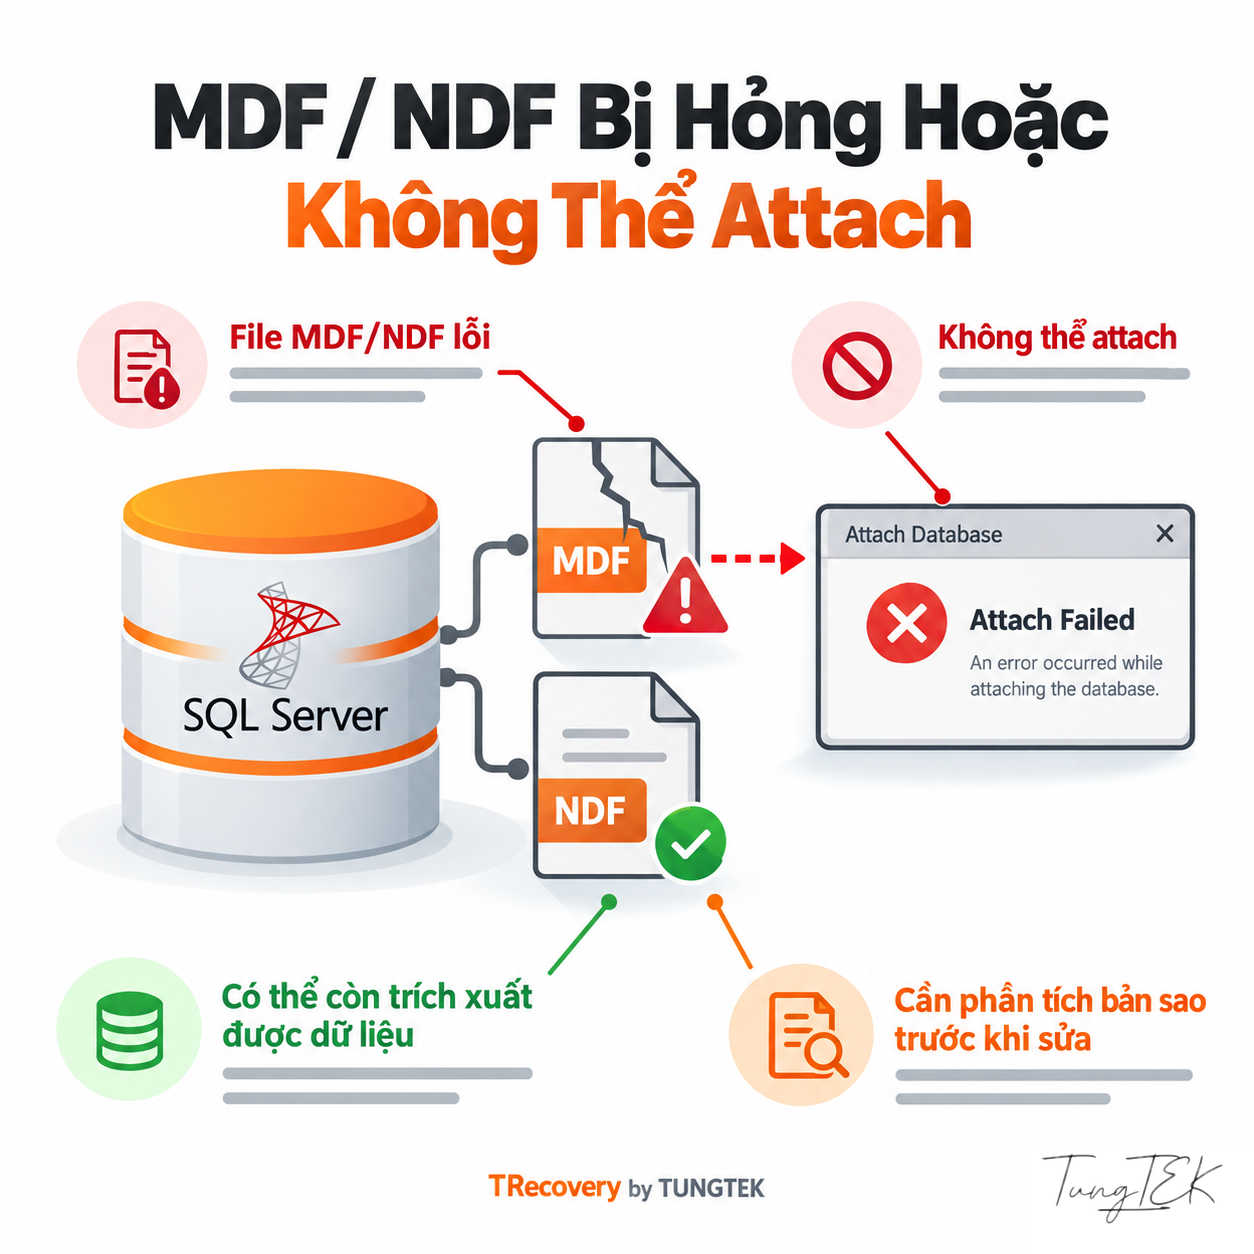
Đổi lại phần mở rộng hoặc lặp lại attach không xác định được khả năng cứu dữ liệu. Một mẫu có thể giúp chọn nhánh phân tích ban đầu, nhưng bộ database đầy đủ vẫn cần được kiểm tra trước khi triển khai.
Tham khảo: CISA — #StopRansomware Guide · Microsoft Learn — Database Detach and Attach · CuuDuLieuMaHoa.com — Public PIZ Assessment Overview
Trạng Thái SQL Sau Sự Cố Nói Được Điều Gì?
#| Trạng Thái | Ý Nghĩa Trong Đánh Giá |
|---|---|
| SUSPECT | Recovery khởi động thất bại; primary filegroup có thể hỏng. Cần đọc nguyên nhân trong ERRORLOG. |
| RECOVERY PENDING | Trở ngại tài nguyên/file trong recovery; chưa tự chứng minh corruption hoặc mã hóa. |
| RECOVERING | Recovery đang diễn ra. Theo dõi tiến triển và thông báo mới. |
Vuốt ngang để xem bảng trên màn hình nhỏ.
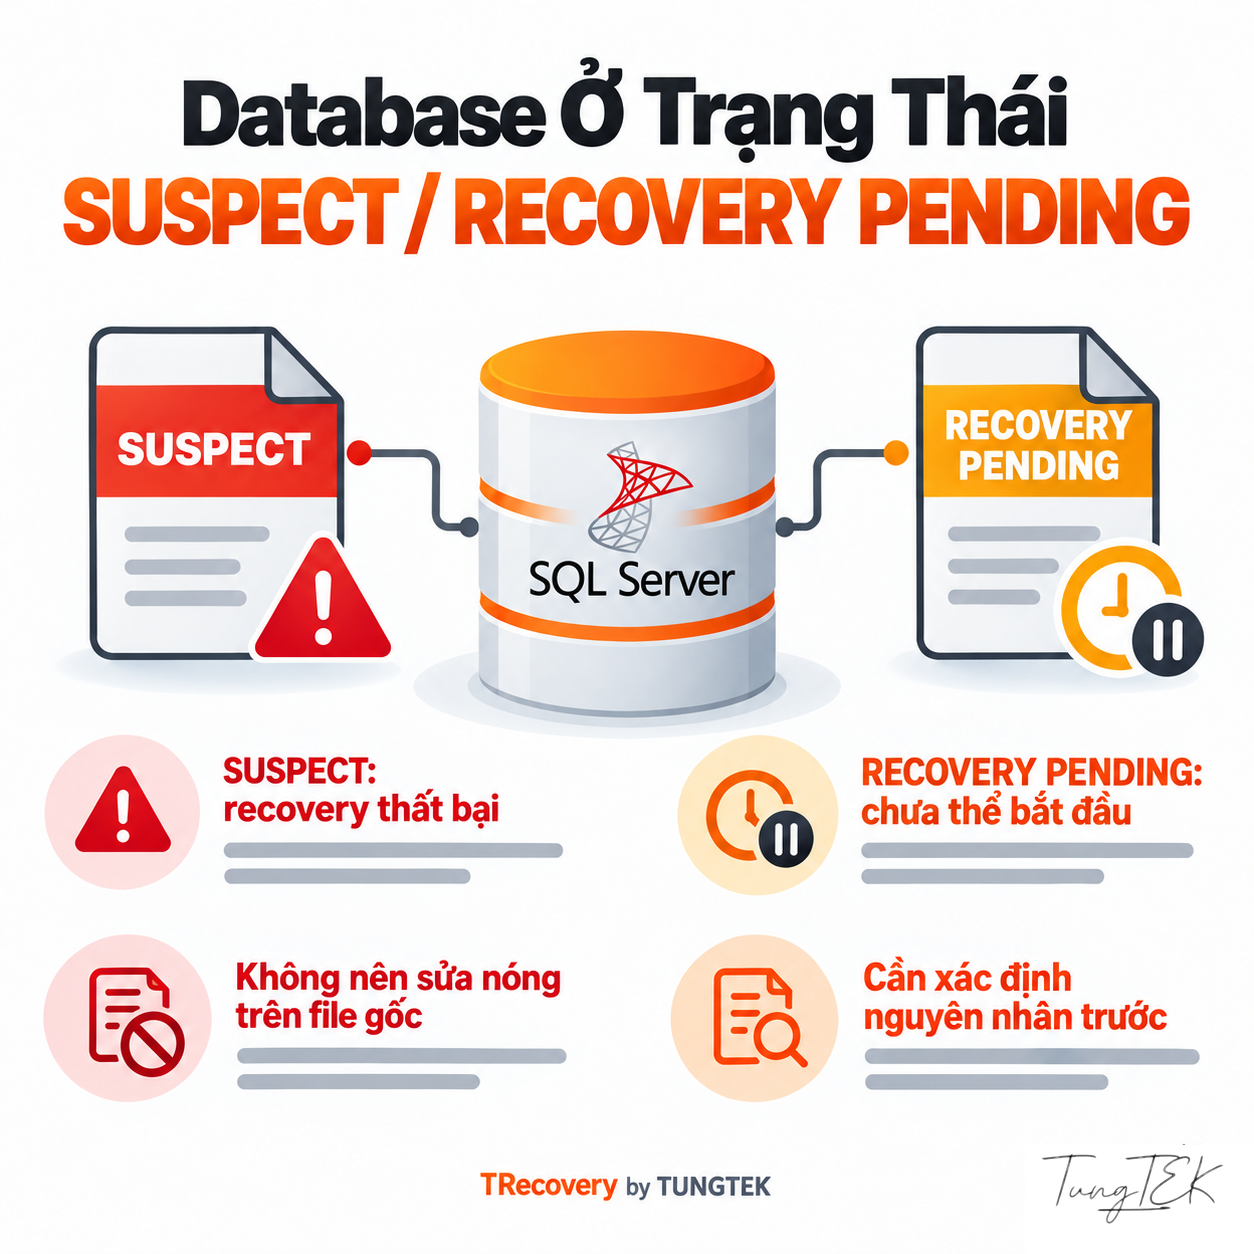
Một hệ thống bị ransomware vẫn có thể đồng thời gặp lỗi quyền truy cập, thiếu file hoặc storage bất ổn. EMERGENCY là chế độ chẩn đoán hạn chế, không xác nhận dữ liệu đã phục hồi. Hãy ghi trạng thái và thời điểm thay vì chọn lệnh repair từ tên trạng thái.
Tham khảo: Microsoft Learn — Database States
Giữ Lỗi SQL, Log Hệ Thống Và Bằng Chứng Lưu Trữ
#| Mã | Cần Đối Chiếu |
|---|---|
| 823 | Lỗi I/O hệ điều hành: lưu mã OS, tên file, offset và thời điểm. |
| 824 | Kiểm tra tính nhất quán I/O thất bại: ghi page/file, checksum hoặc loại lỗi cụ thể. |
| 825 | Đọc thành công sau retry: vẫn điều tra đường I/O dù ứng dụng chưa dừng hoàn toàn. |
Vuốt ngang để xem bảng trên màn hình nhỏ.
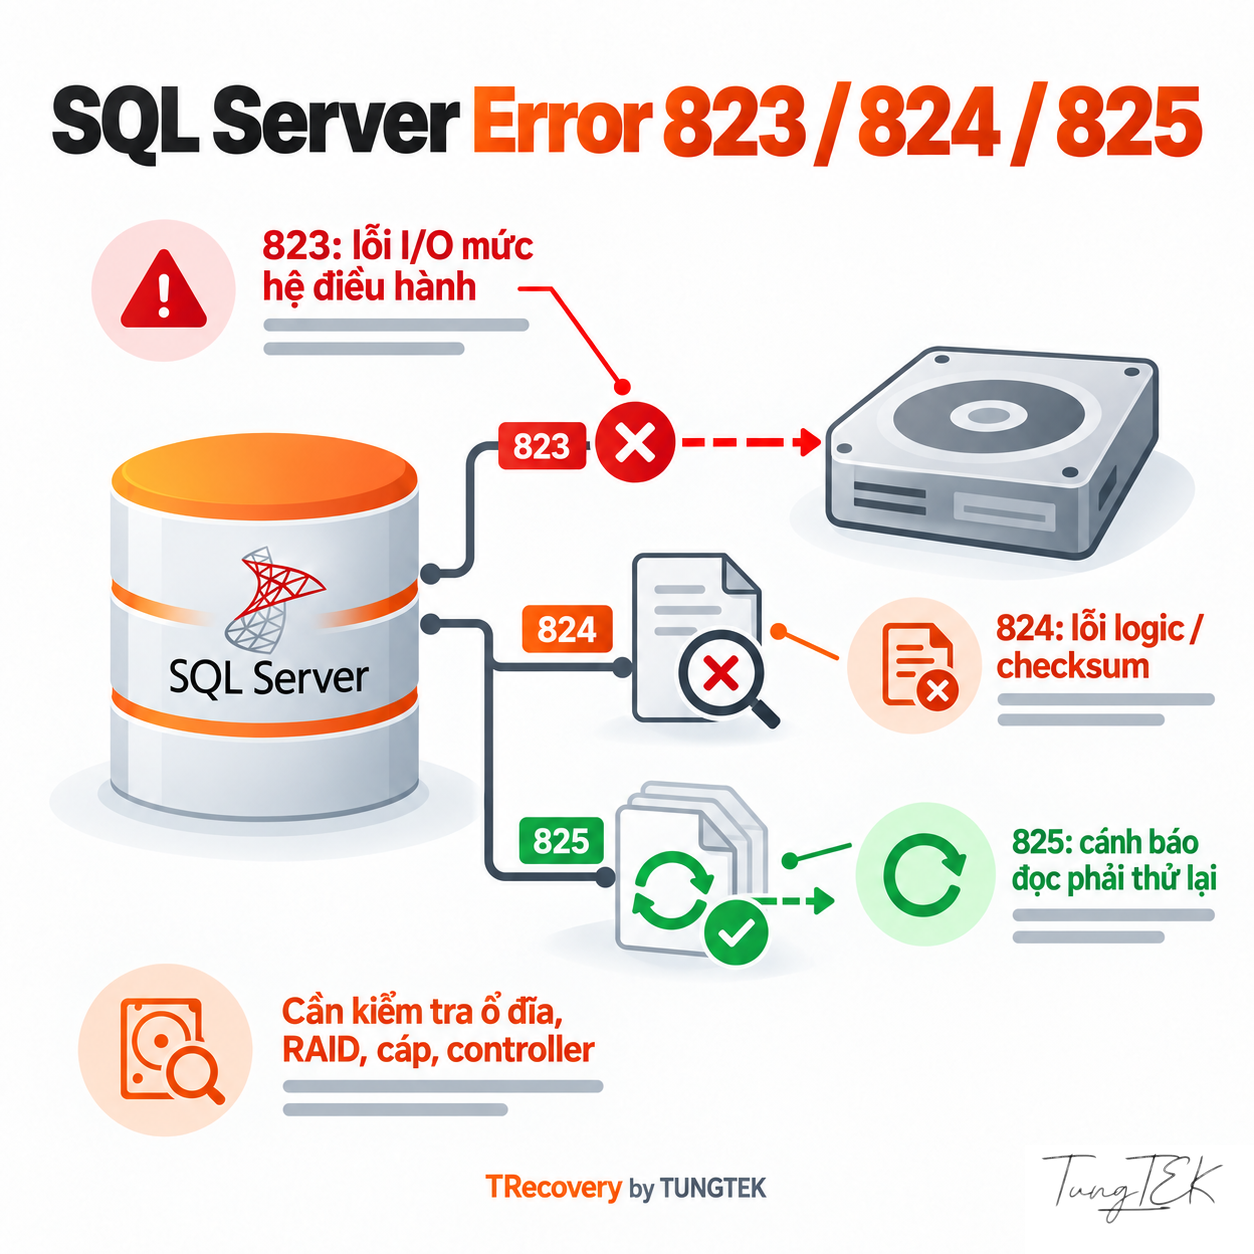
Đối chiếu SQL ERRORLOG, Windows Event Log và lịch sử page lỗi nếu có; msdb.dbo.suspect_pages chỉ là một nguồn hỗ trợ. 9004 cần chi tiết xử lý transaction log. 5171 cần xác minh đúng primary data file; lỗi mở file như 5120 cần phần thông báo hệ điều hành. Tách dấu hiệu storage khỏi giả thuyết mã hóa để tránh sửa sai tầng.
Nhật ký tiến trình, dịch vụ và mạng hiện có cũng giúp nhóm ứng cứu dựng diễn biến. RFC dữ liệu và điều tra đường xâm nhập có thể hỗ trợ nhau, nhưng không dùng một file mã hóa để kết luận mọi hành vi của đối tượng.
Tham khảo: Microsoft Learn — MSSQLSERVER_823 · Microsoft Learn — MSSQLSERVER_824 · Microsoft Learn — MSSQLSERVER_825 · Microsoft Learn — MSSQLSERVER_9004 · Microsoft Learn — Database Engine Events and Errors 5000–5999 · Microsoft Learn — Manage the suspect_pages Table
Vì Sao Page Còn Nguyên Chưa Đủ Xác Nhận Table Còn Đầy Đủ?
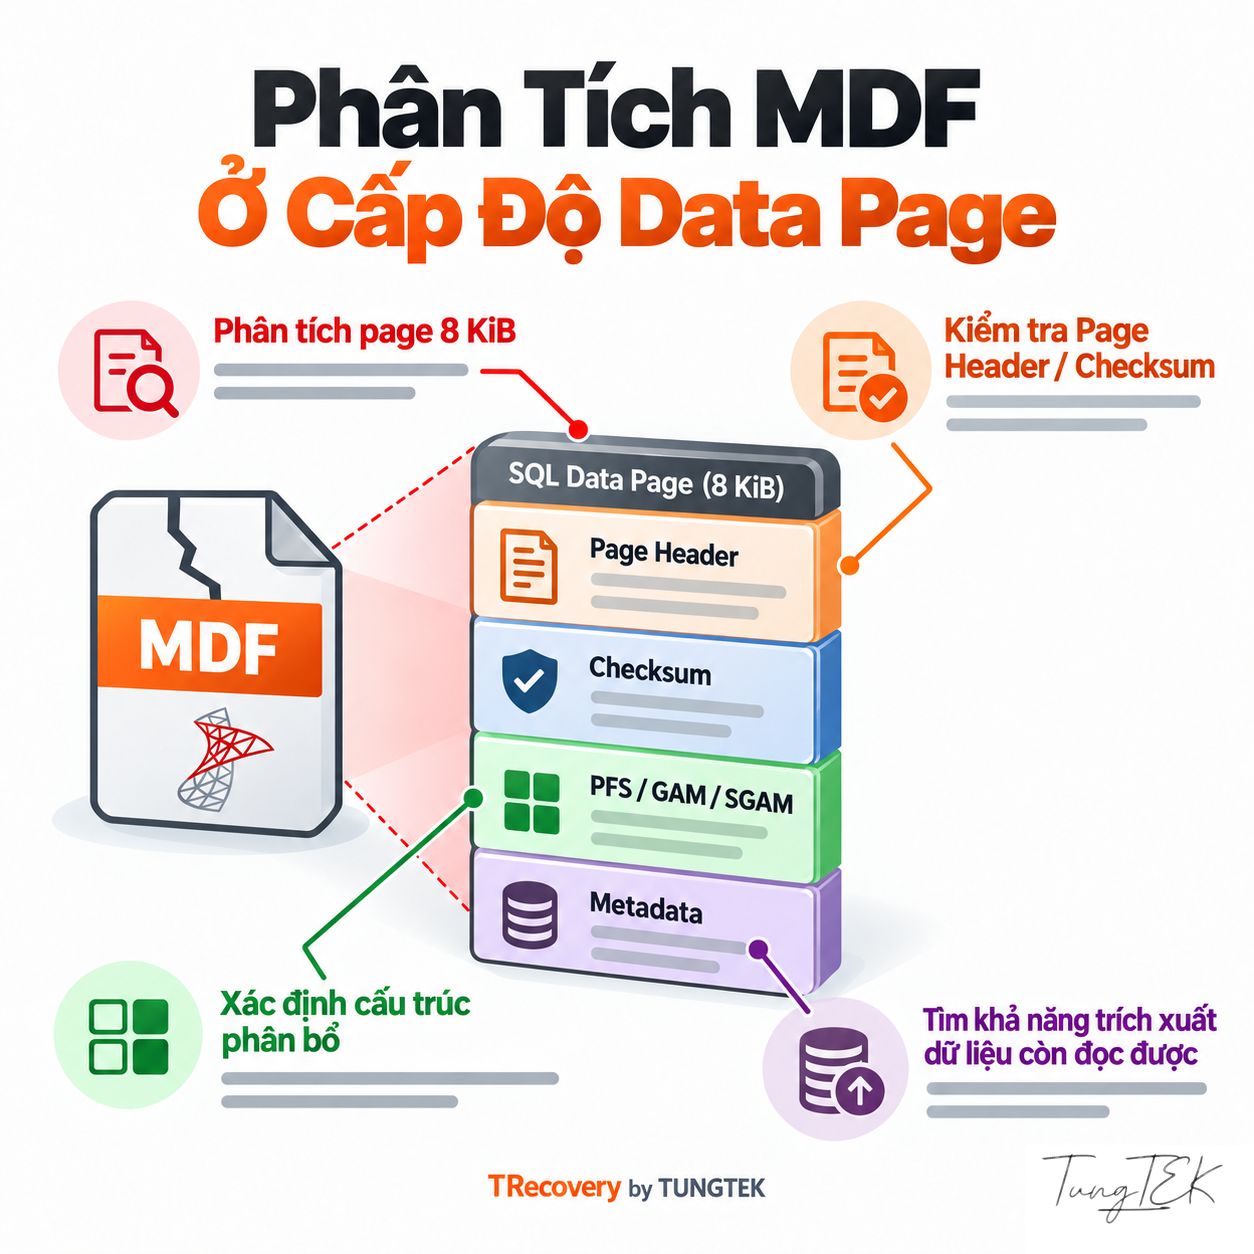
#SQL Server lưu dữ liệu trong MDF/NDF, còn LDF chứa transaction log phục vụ recovery. Bộ dữ liệu có thể trải trên nhiều file. Với cấu trúc page truyền thống, page là 8 KiB, header 96 byte; metadata và bản đồ cấp phát như PFS/GAM/SGAM/IAM giúp diễn giải các đối tượng.
Về đánh giá trích xuất, page chứa bản ghi còn đọc được cần đủ ngữ cảnh: bảng thuộc về đâu, kiểu cột thế nào, quan hệ với page khác và phần LOB có còn nguyên không. Một vùng metadata nhỏ bị tác động có thể làm nhiều đối tượng khó truy xuất. Số byte chưa biến đổi không trực tiếp biểu thị số chứng từ hợp lệ.
Nếu ransomware tác động VMDK/VHDX hoặc volume trên RAID/NAS/SAN, cần kiểm tra nguồn lưu trữ trước khi kết luận về MDF. Ghi rõ lớp host/datastore và file system trong guest; file lấy ra từ nguồn không đầy đủ có thể gây thêm nhầm lẫn trong phân tích.
Tham khảo: Microsoft Learn — Database Files and Filegroups · Microsoft Learn — Page and Extent Architecture Guide · Microsoft Learn — The Transaction Log
Ưu Tiên Nguồn Sạch, Kiểm Tra Backup Và Giữ LDF
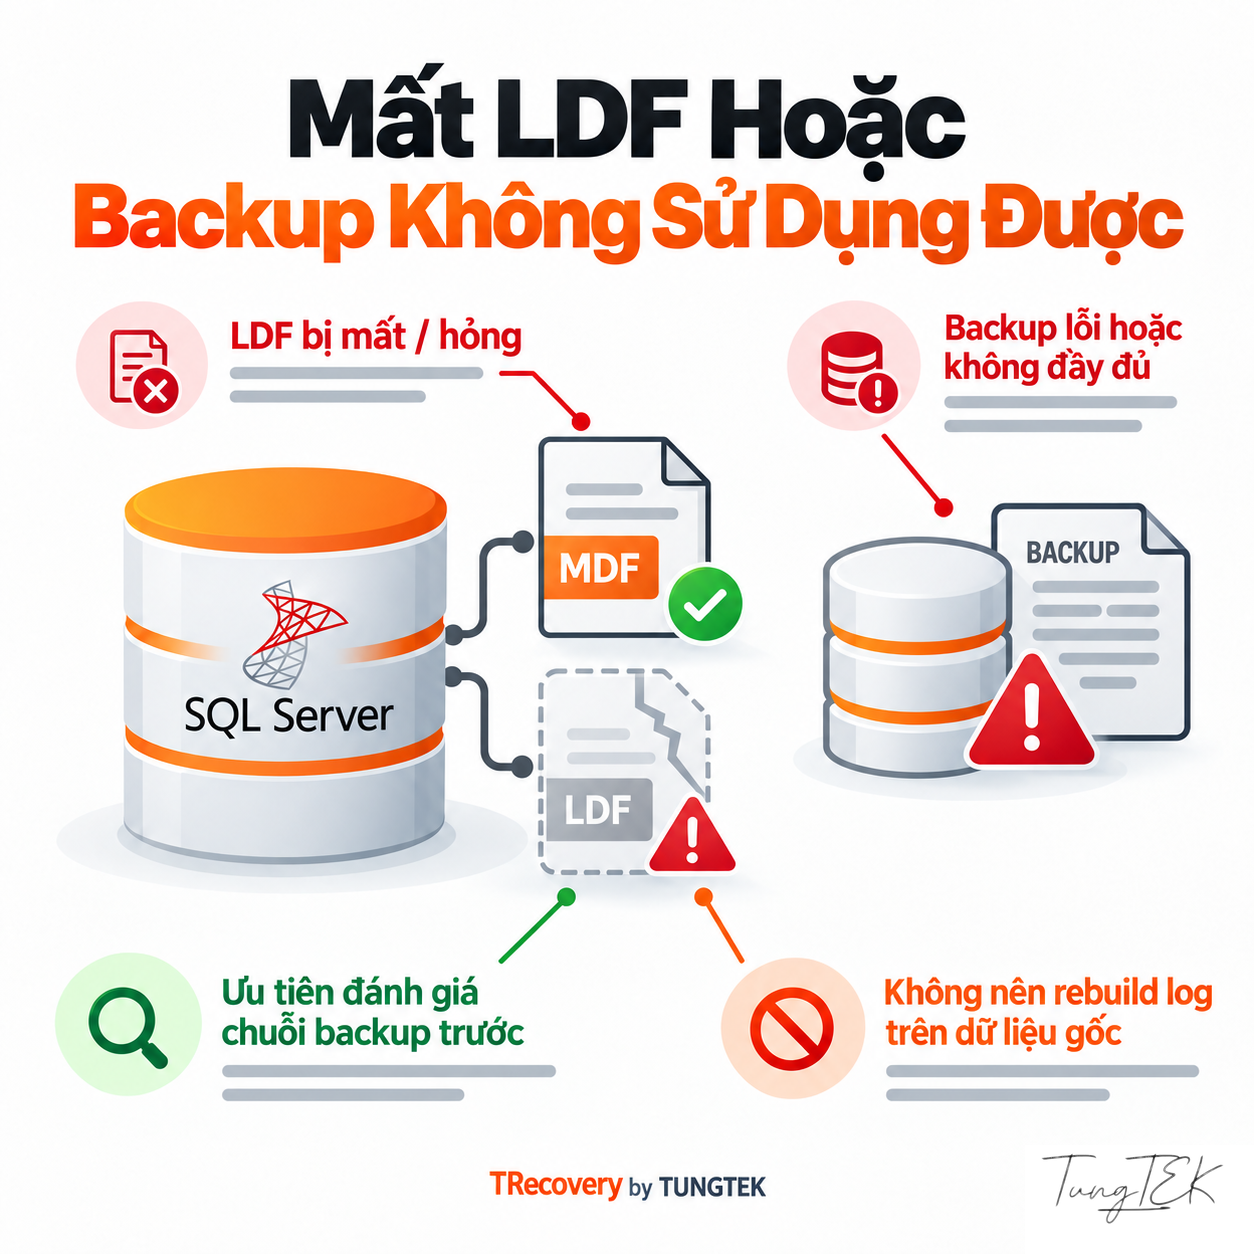
#Lập danh sách full/differential/log backup, bản sao độc lập và snapshot theo nguồn, thời điểm và quyền truy cập. No More Ransom khuyến nghị kiểm tra backup và môi trường đích sạch trước khi restore. Bản nằm cùng vùng bị xâm nhập chưa mặc định là nguồn tin cậy.
Recovery model và trình tự backup quyết định hướng restore có thể đánh giá. RESTORE VERIFYONLY kiểm tra tính đầy đủ/khả năng đọc, không thay cho restore thật và kiểm định cấu trúc. Một BAK được mở hoặc có dung lượng bình thường chưa xác nhận dữ liệu nghiệp vụ còn đủ.
Giữ LDF nếu còn. FOR ATTACH_REBUILD_LOG yêu cầu database read/write, shutdown sạch và đủ MDF/NDF; thao tác này làm đứt chuỗi log backup. Không áp dụng như công thức cho database crash, thiếu file hoặc bị mã hóa. Transaction log cũng không phải bản sao đầy đủ của MDF.
Database snapshot SQL Server phụ thuộc nguồn và không thay cho backup độc lập. Snapshot máy ảo cần được đối chiếu cùng chuỗi đĩa, thời điểm và trạng thái ứng dụng; không nên ghi đè nguồn trước khi kiểm tra xong.
Tham khảo: Microsoft Learn — Backup Overview · Microsoft Learn — RESTORE VERIFYONLY · Microsoft Learn — Database Snapshots · Microsoft Learn — CREATE DATABASE: ATTACH_REBUILD_LOG · No More Ransom — Mitigation Steps for Businesses
Phân Biệt Giải Mã, Restore Và Trích Xuất Vùng Còn Đọc Được
#| Hướng | Điều Kiện Cần Xác Minh |
|---|---|
| Giải mã bằng khóa/decryptor hợp lệ | Đúng biến thể, khóa hoặc điểm yếu phù hợp; thử theo hướng dẫn trên bản sao. |
| Restore từ nguồn sạch | Nguồn chưa bị tác động, backup phù hợp và kết quả restore được kiểm định. |
| Trích xuất vùng còn đọc được | Page, metadata, LOB và file phụ còn đủ để diễn giải đối tượng. |
Vuốt ngang để xem bảng trên màn hình nhỏ.
No More Ransom công bố công cụ theo từng họ ransomware và hướng dẫn riêng. Có tên công cụ phù hợp chưa bảo đảm đúng biến thể hoặc có khóa cho mọi file. Kiểm soát malware còn hoạt động để tránh mã hóa lại, rồi kiểm thử bản sao trước khi mở rộng.
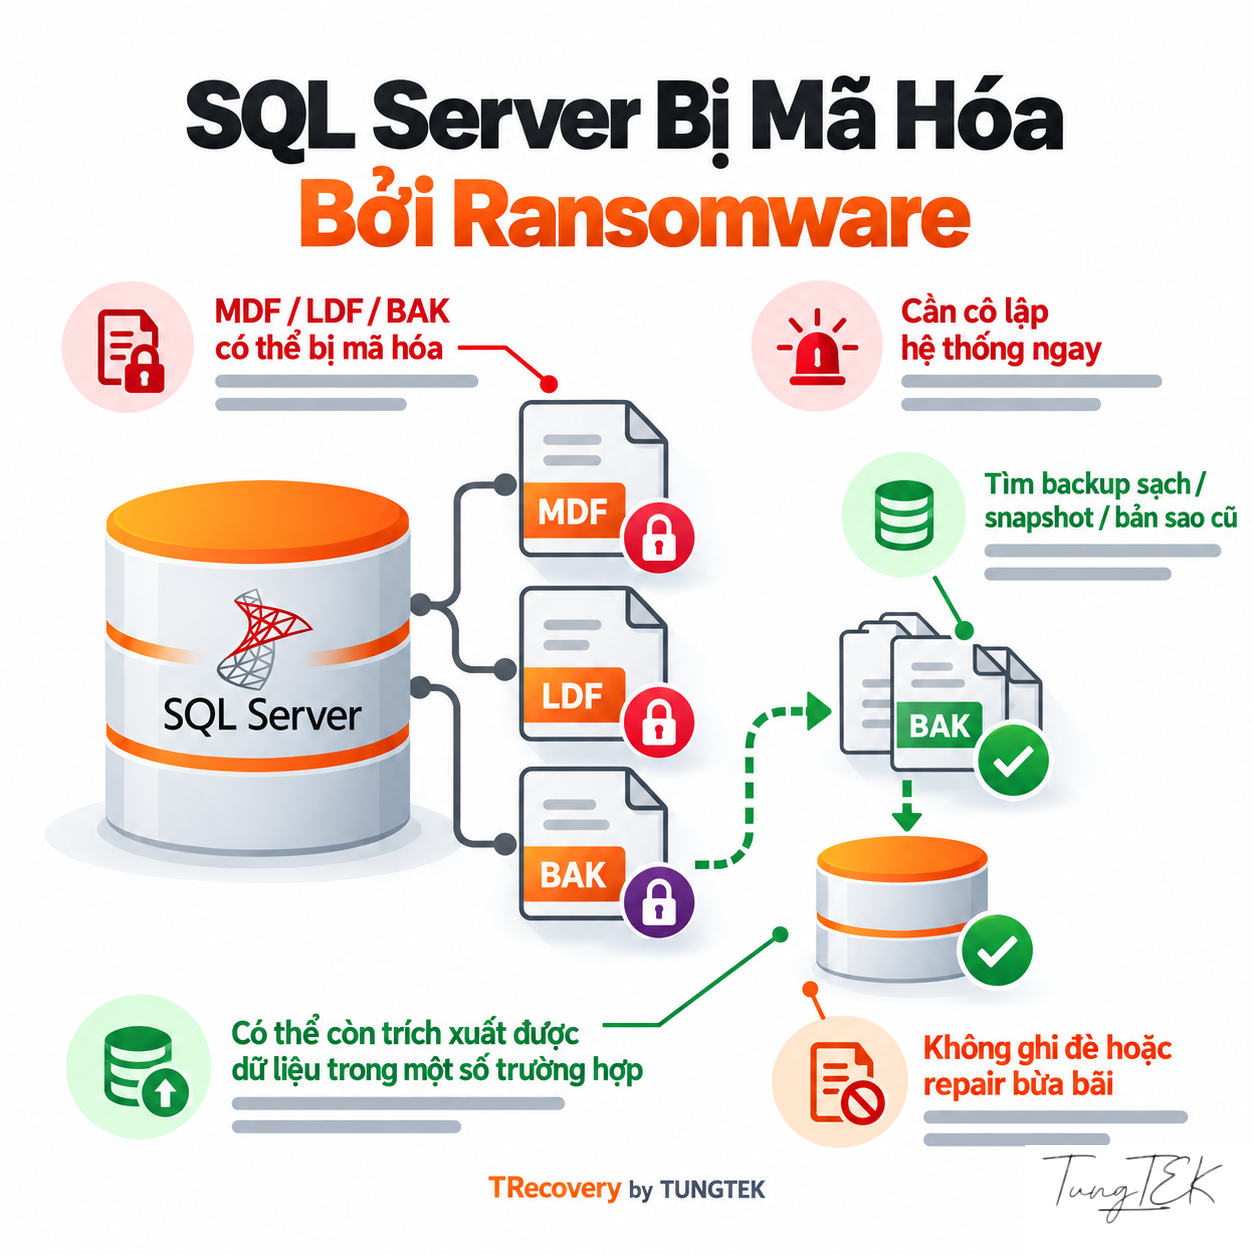
Mã hóa toàn file, theo khối hoặc không liên tục phải được xác minh trên dữ liệu thật. Nếu nội dung được mã hóa mạnh đúng cách toàn bộ, thiếu khóa và không có nguồn thay thế dùng được, có thể không lấy được dữ liệu rõ. Sửa metadata không thay thế mật mã; một vùng chưa mã hóa vẫn cần được kiểm định về cấu trúc.
TDE là mã hóa hợp lệ của SQL Server, cần được phân biệt với ransomware. Database dùng TDE bằng chứng thư cần đúng certificate/private key khi chuyển môi trường; EKM cần quyền truy cập khóa tương ứng. RFC phải nhận biết cả TDE và tác động ransomware nếu chúng cùng tồn tại, đồng thời bảo vệ vật liệu khóa.
Tham khảo: No More Ransom — Ransomware Q&A · No More Ransom — Decryption Tools · Microsoft Learn — Transparent Data Encryption · Microsoft Learn — Move a TDE-Protected Database · Microsoft Learn — Page and Extent Architecture Guide
Bảy Bước Đánh Giá Và Trích Xuất Có Kiểm Định
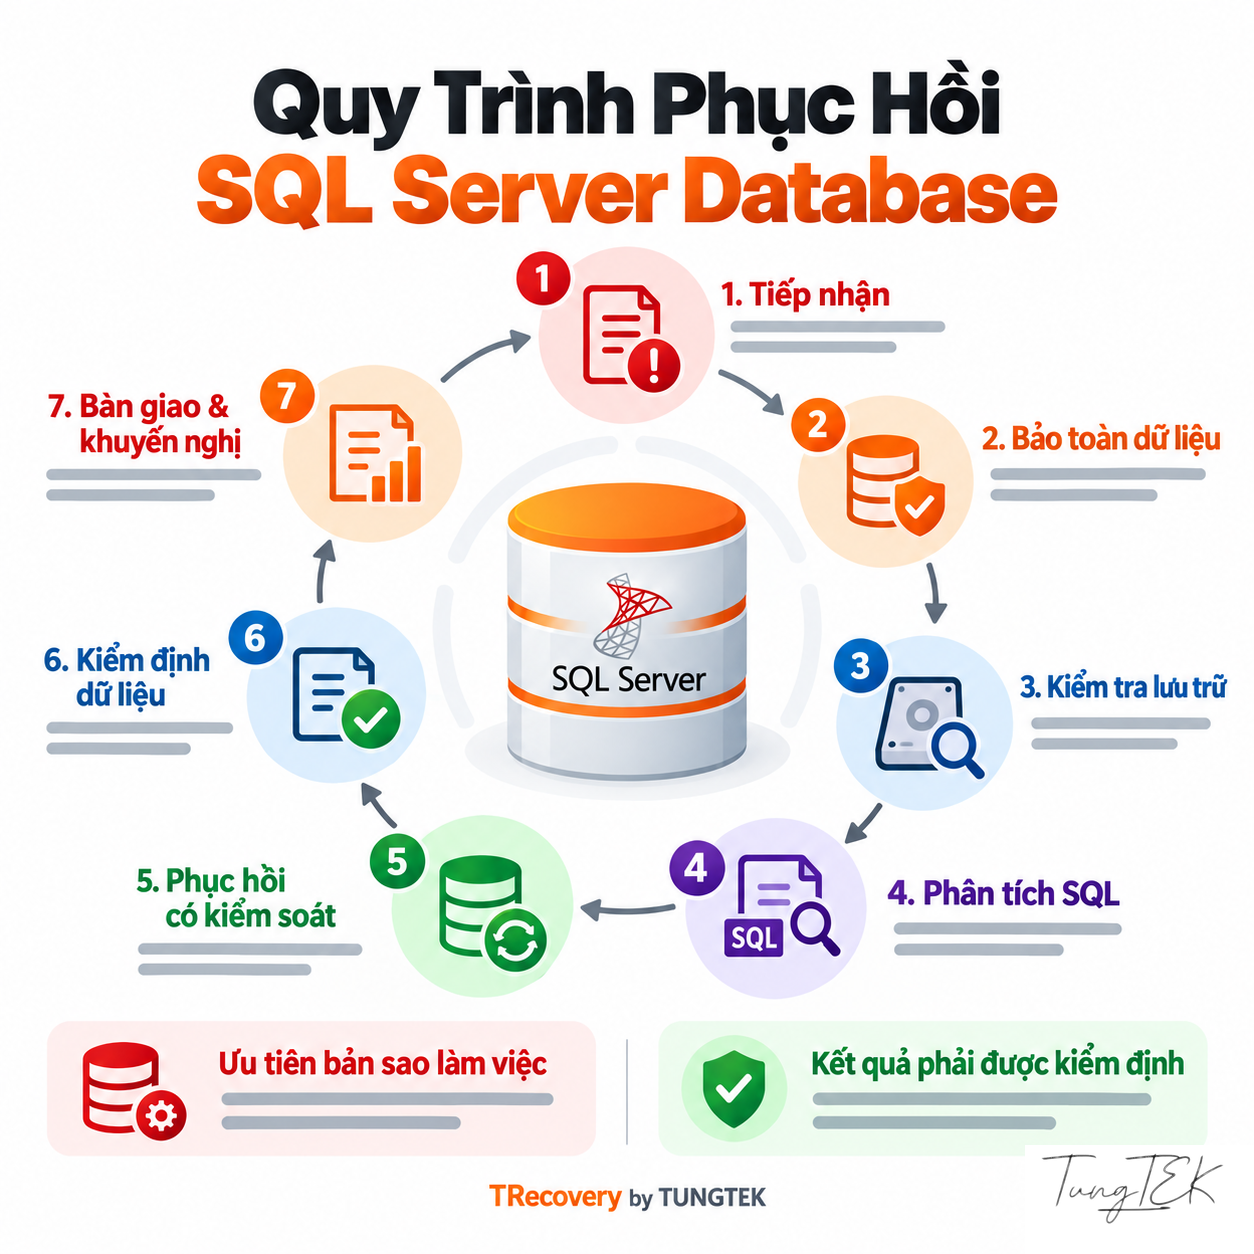
#Các bước dưới đây giúp chủ dữ liệu, DBA và nhóm ứng cứu thống nhất quyết định. Mỗi bước cần ghi nhận bằng chứng và phần chưa xác minh.
- Khoanh vùng sự cố
Xác định máy/volume liên quan, cô lập ảnh hưởng đang tiếp diễn và kiểm soát việc ghi thêm theo kế hoạch ứng cứu.
- Bảo toàn nguồn
Giữ file, ransom note và log; tạo bản sao/image phù hợp, ghi danh sách và xác minh bản sao khi có thể.
- Thực hiện RFC theo phạm vi
Kiểm tra mẫu đại diện, bộ file, storage, backup, TDE và vùng biến đổi; nêu rõ giới hạn của mẫu.
- Chọn nguồn và hướng xử lý
Đánh giá decryptor/khóa hợp lệ, restore sạch hoặc trích xuất phần đọc được; kiểm thử trên bản làm việc.
- Triển khai theo ưu tiên
Xử lý bộ dữ liệu trong phạm vi đã thống nhất, tách kết quả và ghi nhận table/record hoặc phần không lấy được.
- Kiểm định kỹ thuật và nghiệp vụ
Đối chiếu database, quan hệ, chứng từ và ứng dụng trong môi trường riêng với người có thẩm quyền.
- Bàn giao và khôi phục vận hành
Báo cáo dữ liệu đã xác minh, phần thiếu và hạn chế; đưa vào sử dụng trên môi trường đã được đơn vị quản trị kiểm tra.
Tham khảo: CISA — #StopRansomware Guide · No More Ransom — Mitigation Steps for Businesses · Microsoft Learn — Troubleshoot Database Consistency Errors · Microsoft Learn — DBCC CHECKDB
Kiểm Định Dữ Liệu Bằng Database Và Nghiệp Vụ Thực
#Database ONLINE hoặc attach thành công mới cho biết khả năng truy cập. Nghiệm thu cần thể hiện dữ liệu nào đã lấy được, dữ liệu nào chưa đủ và có sử dụng được cho công việc không.
- Kỹ thuật: DBCC CHECKDB khi phù hợp; đối chiếu schema, table, row count, key/constraint và LOB.
- Nghiệp vụ: kiểm tra kỳ dữ liệu, chứng từ, tồn kho/công nợ hoặc chỉ tiêu tương ứng với nguồn thật.
- Ứng dụng: kiểm thử kết nối, quyền và luồng thao tác trong môi trường riêng trước khi chuyển vận hành.
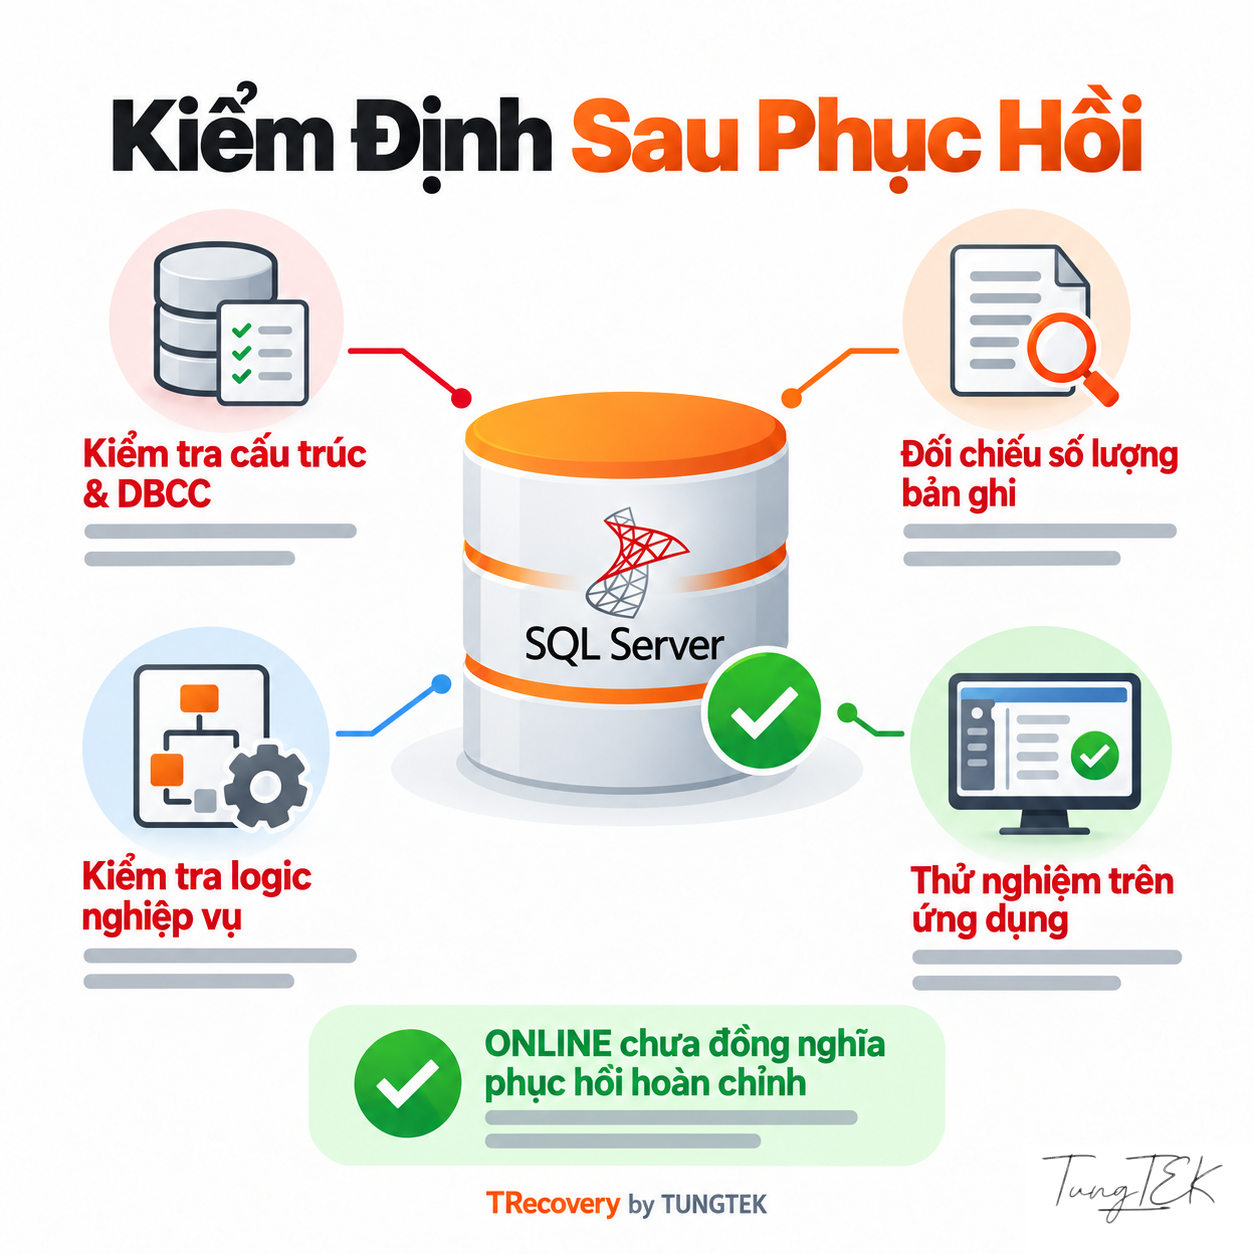
DBCC CHECKCONSTRAINTS hỗ trợ kiểm tra FOREIGN KEY/CHECK; vẫn cần đối chiếu quy tắc nghiệp vụ. REPAIR_ALLOW_DATA_LOSS là phương án cuối khi không thể restore từ backup tốt, có thể loại bỏ dữ liệu hoặc để lại sai lệch. Bảo toàn nguồn trước và kiểm định mọi kết quả sửa/trích xuất.
Tham khảo: Microsoft Learn — DBCC CHECKDB · Microsoft Learn — DBCC CHECKCONSTRAINTS · Microsoft Learn — Troubleshoot Database Consistency Errors
RFC Trên Mẫu Và Phạm Vi Phục Hồi Toàn Hệ Thống
#| Mốc Đánh Giá | Điều Có Thể Xác Nhận |
|---|---|
| RFC mẫu | Hiện trạng mẫu, vùng tác động, cấu trúc kiểm tra được và hướng đáng kiểm thử. |
| Xử lý bộ dữ liệu | Table/record hoặc đối tượng thực sự lấy được trong phạm vi triển khai. |
| Nghiệm thu sử dụng | Kết quả đối chiếu nghiệp vụ và thử ứng dụng; phần thiếu còn lại. |
| Khôi phục hệ thống | Môi trường, tài khoản, ứng dụng và vận hành cần được kiểm tra theo kế hoạch riêng. |
Vuốt ngang để xem bảng trên màn hình nhỏ.
Một mẫu cho kết quả thuận lợi chưa đại diện mọi MDF/NDF/LDF hoặc cả máy chủ. Nếu dùng chỉ số RFC, báo cáo cần chỉ rõ mẫu số, đối tượng kiểm tra và mốc thời gian. Không chuyển chỉ số cấu trúc/byte thành tỷ lệ chứng từ đã phục hồi.
Nhánh điều tra truy cập trái phép, persistence hoặc nghi lấy cắp dữ liệu cần được xử lý bằng chứng riêng. Trích xuất được database không xác nhận toàn bộ hạ tầng đã sạch hoặc tuyên bố của đối tượng đã đúng.
Tham khảo: CuuDuLieuMaHoa.com — Public PIZ Assessment Overview
Checklist Chuẩn Bị Cho Đánh Giá RFC
#Có thể bắt đầu bằng thông tin lỗi và hạ tầng để thống nhất phạm vi mẫu. Trước khi chuyển dữ liệu, chủ hệ thống nên chuẩn bị:
- Thời điểm phát hiện, máy chủ/volume bị tác động, tình trạng hoạt động và cách đã cô lập.
- Phiên bản/build SQL Server, recovery model nếu biết, ứng dụng và phân hệ cần ưu tiên.
- Bộ MDF/NDF/LDF, BAK/TRN, container phụ, snapshot/bản sao và quan hệ giữa các file.
- Ransom note nguyên bản, phần mở rộng và mẫu mã hóa được ủy quyền; cặp file gốc tương ứng nếu còn.
- SQL ERRORLOG, Windows Event Log, EDR/network log hiện có; thao tác đã thử và file có thể đã thay đổi.
- Cấu hình HDD/SSD/RAID/NAS/SAN/máy ảo; ghi nhận TDE/EKM và bảo quản vật liệu khóa riêng.
- Mốc dữ liệu/chứng từ để đối chiếu, yêu cầu sử dụng và người có quyền nghiệm thu.
Không đăng database, mật khẩu, chứng thư/khóa hoặc thông tin khách hàng lên bình luận công khai. Thống nhất người được ủy quyền, kênh bảo mật và phạm vi truy cập trước khi gửi file; giữ nguồn gốc và nhật ký bàn giao.
Câu Hỏi Thường Gặp
#| Câu Hỏi | Trả Lời |
|---|---|
| MDF đổi đuôi ransomware thì chắc toàn bộ dữ liệu đã mã hóa chưa? | Chưa thể kết luận. Cần kiểm tra nội dung và vùng tác động trên bản sao; phần mở rộng không xác định đầy đủ cơ chế, họ mã độc hoặc khả năng trích xuất. |
| RFC có nghĩa là đã phục hồi database hoặc cả hệ thống không? | Không. RFC là đánh giá trên nguồn/mẫu và phạm vi cụ thể. Kết quả sử dụng chỉ được xác nhận sau xử lý, kiểm định dữ liệu và thử ứng dụng. |
| Có decryptor trên No More Ransom thì dùng được ngay không? | Phải đọc hướng dẫn, xác minh biến thể và điều kiện khóa, kiểm soát malware còn hoạt động, rồi thử trên bản sao. Tên gần giống chưa xác nhận tương thích. |
| Mã hóa một phần có thể cứu theo phần trăm byte còn nguyên không? | Không. Metadata, page liên quan và LOB có thể quyết định khả năng diễn giải nhiều bản ghi. Cần đối chiếu số liệu thực lấy được với nguồn nghiệp vụ. |
| Mất LDF sau ransomware có nên dựng log mới không? | Cần giữ bộ file và tìm backup/log trước. Dựng lại log có điều kiện và hệ quả với backup chain, không phải giải pháp dùng chung cho database bị crash hoặc mã hóa. |
| TDE có cản trở đánh giá dữ liệu ransomware không? | TDE là lớp mã hóa hợp lệ cần được nhận biết. Database dùng chứng thư cần đúng certificate/private key; EKM cần quyền truy cập khóa phù hợp. Sửa MDF không thay thế khóa. |
Vuốt ngang để xem bảng trên màn hình nhỏ.
Tham khảo: No More Ransom — Decryption Tools · No More Ransom — Ransomware Q&A · Microsoft Learn — CREATE DATABASE: ATTACH_REBUILD_LOG · Microsoft Learn — Transparent Data Encryption · Microsoft Learn — Move a TDE-Protected Database · Microsoft Learn — Page and Extent Architecture Guide
Tài Liệu Liên Quan Và Trao Đổi Đánh Giá
#Đọc bài kỹ thuật SQL Server MDF/LDF trên TUNGTEK.com để tìm hiểu trạng thái, mã lỗi và cấu trúc. Bài chuẩn bị phục hồi trên CuuDuLieu.TOP hướng dẫn thu thập nguồn và thống nhất tiêu chí nghiệm thu.
Các bài công khai WEX/BRAVO, tổng quan PIZ và phân tích PIZ/MSSQL trên CuuDuLieuMaHoa.com cung cấp thêm bối cảnh đọc. Bài PIZ/MSSQL ghi rõ nguồn case công khai của CyRadar. Mỗi hồ sơ có phạm vi và mốc cập nhật riêng; chúng không thay cho RFC của bộ dữ liệu mới.
TRecovery by TUNGTEK 🇻🇳 tiếp nhận thông tin để đánh giá khả năng trích xuất dữ liệu mã hóa. Hotline/Zalo: 0963 509 115. Kết luận cần dựa trên nguồn, quyền kiểm tra và kết quả xác minh cụ thể.
🇻🇳 Sự cố dữ liệu? Gọi TUNGTEK.
Tham khảo: CuuDuLieuMaHoa.com — Public WEX/BRAVO Case Article · CuuDuLieuMaHoa.com — Public PIZ Assessment Overview · CuuDuLieuMaHoa.com — PIZ/MSSQL Analysis Based on CyRadar’s Public Case
TRECOVERY BY TUNGTEK 🇻🇳
Trao đổi để thống nhất phạm vi RFC
Liên hệ để thống nhất nguồn dữ liệu được ủy quyền, ưu tiên nghiệp vụ và kênh tiếp nhận bảo mật. RFC đánh giá khả năng trên mẫu và phạm vi đã thống nhất.
Tài liệu tham khảo
- Microsoft Learn — Database States
- Microsoft Learn — MSSQLSERVER_823
- Microsoft Learn — MSSQLSERVER_824
- Microsoft Learn — MSSQLSERVER_825
- Microsoft Learn — Database Engine Events and Errors 5000–5999
- Microsoft Learn — MSSQLSERVER_9004
- Microsoft Learn — Database Files and Filegroups
- Microsoft Learn — Page and Extent Architecture Guide
- Microsoft Learn — The Transaction Log
- Microsoft Learn — CREATE DATABASE: ATTACH_REBUILD_LOG
- Microsoft Learn — Database Detach and Attach
- Microsoft Learn — Backup Overview
- Microsoft Learn — RESTORE VERIFYONLY
- Microsoft Learn — Database Snapshots
- Microsoft Learn — Transparent Data Encryption
- Microsoft Learn — Move a TDE-Protected Database
- Microsoft Learn — DBCC CHECKDB
- Microsoft Learn — DBCC CHECKCONSTRAINTS
- Microsoft Learn — Troubleshoot Database Consistency Errors
- Microsoft Learn — Manage the suspect_pages Table
- CISA — #StopRansomware Guide
- No More Ransom — Decryption Tools
- No More Ransom — Ransomware Q&A
- No More Ransom — Mitigation Steps for Businesses
- CuuDuLieuMaHoa.com — Public WEX/BRAVO Case Article
- CuuDuLieuMaHoa.com — Public PIZ Assessment Overview
- CuuDuLieuMaHoa.com — PIZ/MSSQL Analysis Based on CyRadar’s Public Case