Trong bài viết
- Thấy đuôi .babyk: việc đầu tiên chưa phải là tìm decryptor
- Mã hóa, xóa, ghi đè và hỏng cấu trúc là những việc khác nhau
- 1. Cô lập NAS, giữ lại hiện trạng
- 2. Giữ thứ tự ổ đĩa và cấu hình RAID
- 3. Tạo bản sao kiểm chứng được, phân tích trên bản sao
- 4. Kiểm tra mẫu tệp, đừng suy diễn từ tên ransomware
- 5. Chọn phương án theo dữ liệu dùng được
- Khi nào nên đưa NAS vào quy trình RFC?
- Đọc tiếp và nguồn đối chiếu
Thấy đuôi .babyk: việc đầu tiên chưa phải là tìm decryptor
NAS vẫn lên đèn, ổ cứng có vẻ bình thường, nhưng thư mục công việc không mở được. Một loạt tệp đổi sang đuôi .babyk, kèm thông báo đòi tiền chuộc. Trong tình huống ấy, tôi hiểu vì sao anh chị muốn thử ngay một công cụ giải mã.
Nhưng câu hỏi cần trả lời trước là: dữ liệu đang ở trạng thái nào, và thao tác tiếp theo có làm mất thêm cơ hội khôi phục không? Tên đuôi tệp, thông báo đòi tiền hoặc ảnh chụp màn hình chưa đủ để kết luận biến thể, khóa hay khả năng cứu dữ liệu.
Bài này là hướng dẫn xử lý dựa trên tài liệu công khai và bản thảo TUNGTEK, không phải công bố một sự cố khách hàng. Phần nghiên cứu về nhánh mã hóa, footer và decryptor được trình bày sâu hơn tại bài Babuk/BabyK trên Ransomware.VN.
Mã hóa, xóa, ghi đè và hỏng cấu trúc là những việc khác nhau
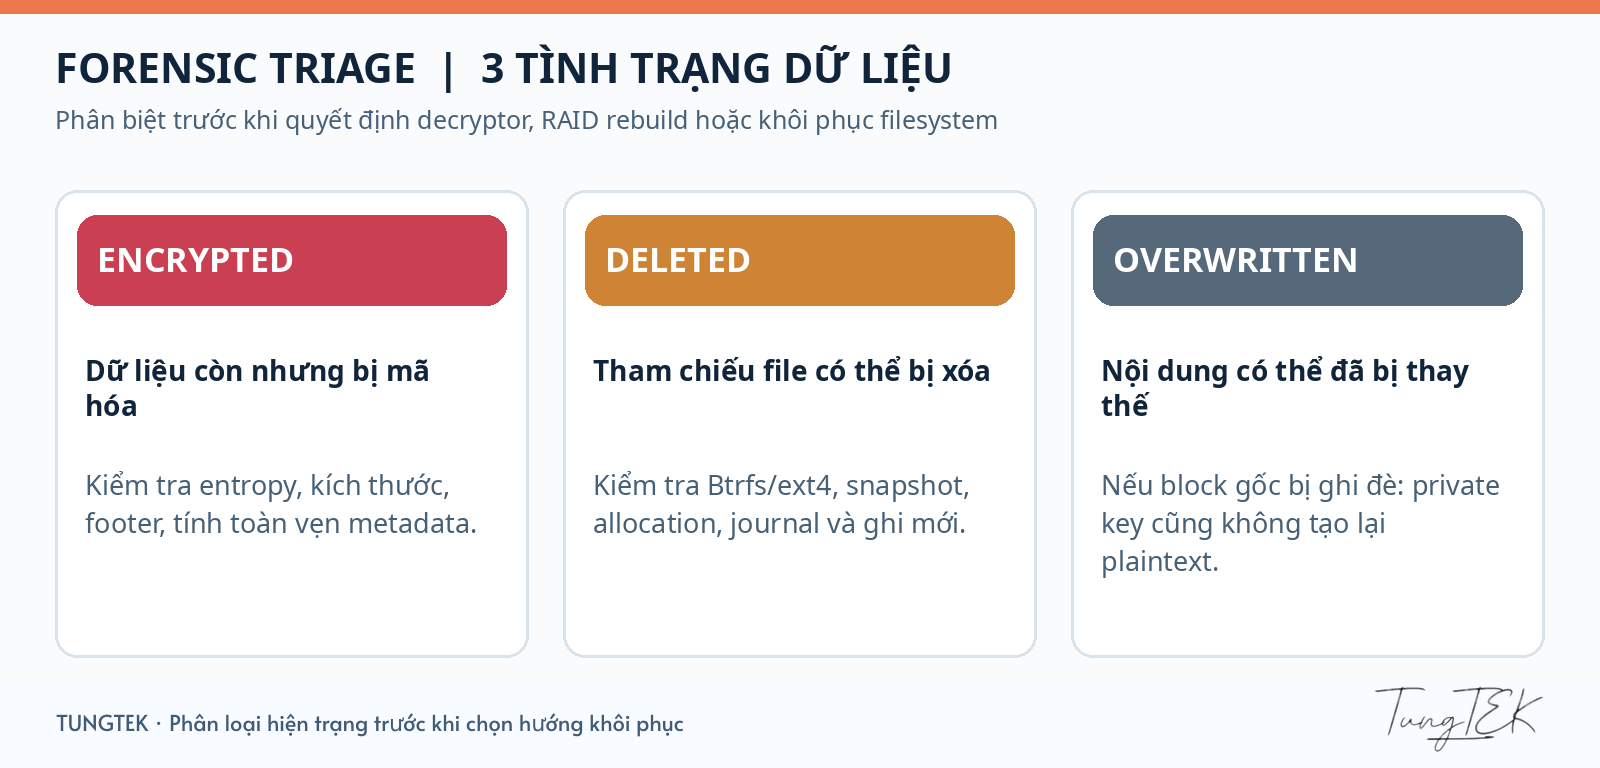
Không mở được tệp không đồng nghĩa dữ liệu đã bị xóa sạch. Ngược lại, tệp vẫn hiện đúng tên và dung lượng cũng chưa chứng minh nội dung bên trong còn nguyên. Với NAS, cần nhìn cả lớp lưu trữ lẫn lớp tệp.
| Tình trạng | Điều cần hiểu | Hướng kiểm tra |
|---|---|---|
| Mã hóa Encrypted | Nội dung bị biến đổi thành bản mã; có thể ảnh hưởng toàn bộ hoặc một phần tệp. | Định dạng, phạm vi mã hóa, metadata/footer và khả năng dùng đúng khóa, đúng công cụ. |
| Xóa Deleted | Tệp hoặc tham chiếu thư mục không còn được liệt kê; chưa đủ kết luận mọi byte đã mất. | Filesystem, snapshot, metadata và các khối còn tồn tại; tính đến ghi mới và đặc điểm thiết bị. |
| Ghi đè Overwritten | Khối chứa dữ liệu cần cứu bị thay bằng nội dung khác, không còn bản mã hoặc bản sao tương ứng. | Khoanh vùng phần đã thay thế và phần còn nguyên. Khóa giải mã không tạo lại những khối đã mất này. |
| Hỏng cấu trúc Corrupted | Tệp, volume hoặc chuỗi lưu trữ không nhất quán. | Tách lỗi thiết bị/RAID/filesystem khỏi tác động của ransomware, decryptor hay thao tác sau sự cố. |
Một điểm dễ nhầm: mã hóa tại chỗ cũng làm thay đổi byte trên ổ, nhưng bản mã hợp lệ vẫn có thể giải mã khi đủ điều kiện. “Ghi đè làm mất dữ liệu” ở đây nói đến phần thông tin cần phục hồi đã bị thay thế và không còn nguồn tương ứng để khôi phục.
1. Cô lập NAS, giữ lại hiện trạng
Hạn chế các kết nối có thể tiếp tục ghi, mã hóa hoặc lan truyền. Phối hợp với người quản trị để cô lập NAS và các máy nghi bị xâm nhập; tránh để tác vụ đồng bộ hay backup tự động đưa trạng thái hỏng sang bản sao còn tốt.
Ghi lại thời điểm phát hiện, triệu chứng, thông báo đòi tiền và những thao tác đã thực hiện. Lưu log và thông tin cấu hình nếu có thể thu thập an toàn. Không gửi công khai tệp khách hàng, mật khẩu, khóa hoặc hồ sơ nội bộ để “nhờ nhận diện”.
Quyết định tắt thiết bị cần dựa vào việc tác động còn tiếp diễn hay không, trạng thái RAID và thông tin tạm thời cần giữ. Không có một thao tác bật/tắt máy phù hợp cho mọi ca. Chưa reset, nâng firmware, tạo volume hay format để thử cứu.
2. Giữ thứ tự ổ đĩa và cấu hình RAID
Chụp hoặc ghi rõ vị trí từng bay, số lượng và dung lượng ổ, serial khi có thể đọc an toàn, RAID level, trạng thái pool/volume và cảnh báo của NAS. Nếu phải tháo ổ theo phương án đã thống nhất, đánh dấu từng ổ để giữ đúng vị trí.
Không tự chọn Repair, Rebuild, Initialize hoặc thay nhiều ổ cùng lúc khi chưa xác định tình trạng. Một thao tác ghi lại cấu trúc có thể ảnh hưởng các vùng còn giá trị phục hồi.
Tại bước đánh giá, tôi luôn muốn tách hai câu hỏi: lớp thiết bị/RAID có đang lỗi không, và nội dung tệp có thực sự bị mã hóa không? Hai vấn đề có thể cùng tồn tại; chỉ nhìn đuôi .babyk sẽ bỏ sót phần quan trọng của ca.
3. Tạo bản sao kiểm chứng được, phân tích trên bản sao
Với hệ thống còn dữ liệu quan trọng, cần thống nhất phương án tạo ảnh đĩa hoặc bản sao phù hợp trước khi thử sửa chữa hay giải mã. Bản sao phải được tạo theo tình trạng thiết bị; ổ có dấu hiệu lỗi vật lý không nên bị quét đi quét lại chỉ để lấy đủ một danh sách tệp.
Ghi nhận nguồn, thời điểm, công cụ và checksum của bản sao khi phù hợp. SHA-256 giúp kiểm tra tính toàn vẹn; nó không phải khóa giải mã. Read-only là một biện pháp bảo toàn trong quy trình, không tự biến một bản sao thiếu hoặc lỗi thành nguồn dữ liệu đầy đủ.
Kiểm tra snapshot và backup như những nguồn riêng: tạo trước hay sau sự cố, có còn truy cập được không, có cùng bị tác động không? Một snapshot vẫn nằm trên NAS bị xâm nhập chưa đủ để gọi là bản sao an toàn.
4. Kiểm tra mẫu tệp, đừng suy diễn từ tên ransomware
Chọn mẫu đại diện cho những dữ liệu cần cứu: tài liệu, ảnh, tệp nén, database và tệp lớn. Đối chiếu header, kích thước, vùng byte thay đổi, footer và các mốc thời gian. Entropy cao chỉ là một dấu hiệu; bản thân dữ liệu nén cũng có thể có đặc điểm đó.
Kudelski Security mô tả các bản Babuk được nghiên cứu có nhánh NAS viết bằng Go; thuật toán theo nền tảng khác nhau. Vì vậy, một công cụ mang tên “Babuk decryptor” vẫn phải phù hợp với nhánh, định dạng và khóa của mẫu đang kiểm tra. Đây không phải kết luận về một NAS cụ thể. [1]
Chỉ thử công cụ đã được xác minh trên một tập bản sao nhỏ, giữ nguyên bản mã để có thể đánh giá lại. Dừng thử diện rộng nếu xuất hiện lỗi cấu trúc, dung lượng bất thường hoặc kết quả không giải thích được.
5. Chọn phương án theo dữ liệu dùng được
Các nguồn snapshot/backup còn tốt, vùng tệp còn đọc được và khả năng giải mã là những hướng cần đánh giá riêng. Đừng đổi đuôi tệp rồi xem như đã phục hồi, cũng đừng lấy thông báo “Done” của phần mềm làm kết quả nghiệm thu.
- SQL Server: kiểm tra cấu trúc, tính nhất quán và dữ liệu nghiệp vụ trong môi trường kiểm tra.
- Máy ảo: xem cả chuỗi đĩa/snapshot, filesystem và ứng dụng, không chỉ một tệp VMDK mở được.
- Tài liệu và tệp nén: kiểm tra nội dung đại diện, không dừng ở danh sách tên tệp đã xuất.
Cisco Talos công bố ngày 09/01/2024 rằng khóa thu hồi từ Babuk Tortilla đã được bổ sung vào công cụ của Avast. Đây là cơ hội cho những biến thể dùng khóa tương ứng, không phải lời bảo đảm cho mọi tệp .babyk. Ưu tiên nguồn công cụ chính thức và kiểm tra tương thích trước khi dùng. [3]
Trả tiền chuộc không phải một phương án được bảo đảm: khóa có phù hợp không, công cụ có an toàn không và dữ liệu còn đủ để ứng dụng sử dụng không vẫn là ba câu hỏi riêng. Việc lấy lại tệp cũng không tự xác nhận rằng dữ liệu chưa từng bị sao chép ra ngoài.
Khi nào nên đưa NAS vào quy trình RFC?
Nếu NAS chứa dữ liệu sản xuất, pool/volume không mount được, ổ có cảnh báo hoặc dữ liệu ERP/SQL/máy ảo đang cần gấp, nên dừng các phép thử trên nguồn duy nhất và trao đổi với đơn vị xử lý về cách bảo toàn.
Khi liên hệ, anh chị có thể chuẩn bị: model NAS, số ổ và cấu hình RAID đã biết, thời điểm phát hiện, đuôi tệp thay đổi, trạng thái snapshot/backup và các thao tác đã làm. Chỉ gửi mẫu dữ liệu sau khi thống nhất kênh tiếp nhận phù hợp.
RFC — Ransomware Fast Check tại TUNGTEK đánh giá hiện trạng và hướng trích xuất theo mẫu và thiết bị thực tế. Chưa giám định thì chưa có cơ sở đưa ra tỷ lệ thành công, thời gian hay kết luận mọi dữ liệu đã mất.
Với NAS bị ransomware, bước có giá trị nhất lúc đầu là giữ cho nguồn dữ liệu không xấu đi. Phân loại đúng, thử trên bản sao và nghiệm thu bằng ứng dụng thật — đó mới là đường đi đến dữ liệu dùng được.
Đọc tiếp và nguồn đối chiếu
Ransomware.VN: nghiên cứu kỹ thuật Babuk/BabyK, decryptor và giới hạn bằng chứng. Bài tại đây tập trung vào quyết định xử lý NAS và bảo toàn dữ liệu; bài chuyên sâu đi vào cơ chế và nguồn nghiên cứu.
- Kudelski Security — Dissecting and Detecting Babuk ransomware Cryptography · 28/03/2023. Phạm vi: các nhánh và mã nguồn được nghiên cứu.
- Emsisoft — Severe bug in Babuk ransomware decryptor leads to data loss · Nghiên cứu lịch sử về Babuk ESXi, không quy rộng sang mọi NAS.
- Cisco Talos — New decryptor for Babuk Tortilla ransomware variant released · 09/01/2024. Khóa đã biết không đồng nghĩa hỗ trợ tất cả biến thể.
Bài biên tập ngày 25/10/2026 từ bản thảo TUNGTEK và nguồn công khai. Không chứa hồ sơ khách hàng, khóa riêng hay kết luận giám định một ca cụ thể. Hình là minh họa, không phải ảnh chứng cứ.