Một cuộc tấn công ransomware vào NAS
NAS thường là nơi doanh nghiệp tập trung dữ liệu dùng chung, hồ sơ kế toán, dự án, hình ảnh, video, database, máy ảo hoặc cả các bản backup. Chính vì lượng dữ liệu tập trung lớn, khi tài khoản có quyền ghi trên NAS bị chiếm quyền hoặc ransomware có thể truy cập trực tiếp vào các share, phạm vi ảnh hưởng có thể rất rộng trong thời gian ngắn. Với nhu cầu cứu dữ liệu NAS bị mã hóa, bước đầu là bảo toàn hiện trạng và đánh giá dữ liệu thực tế.
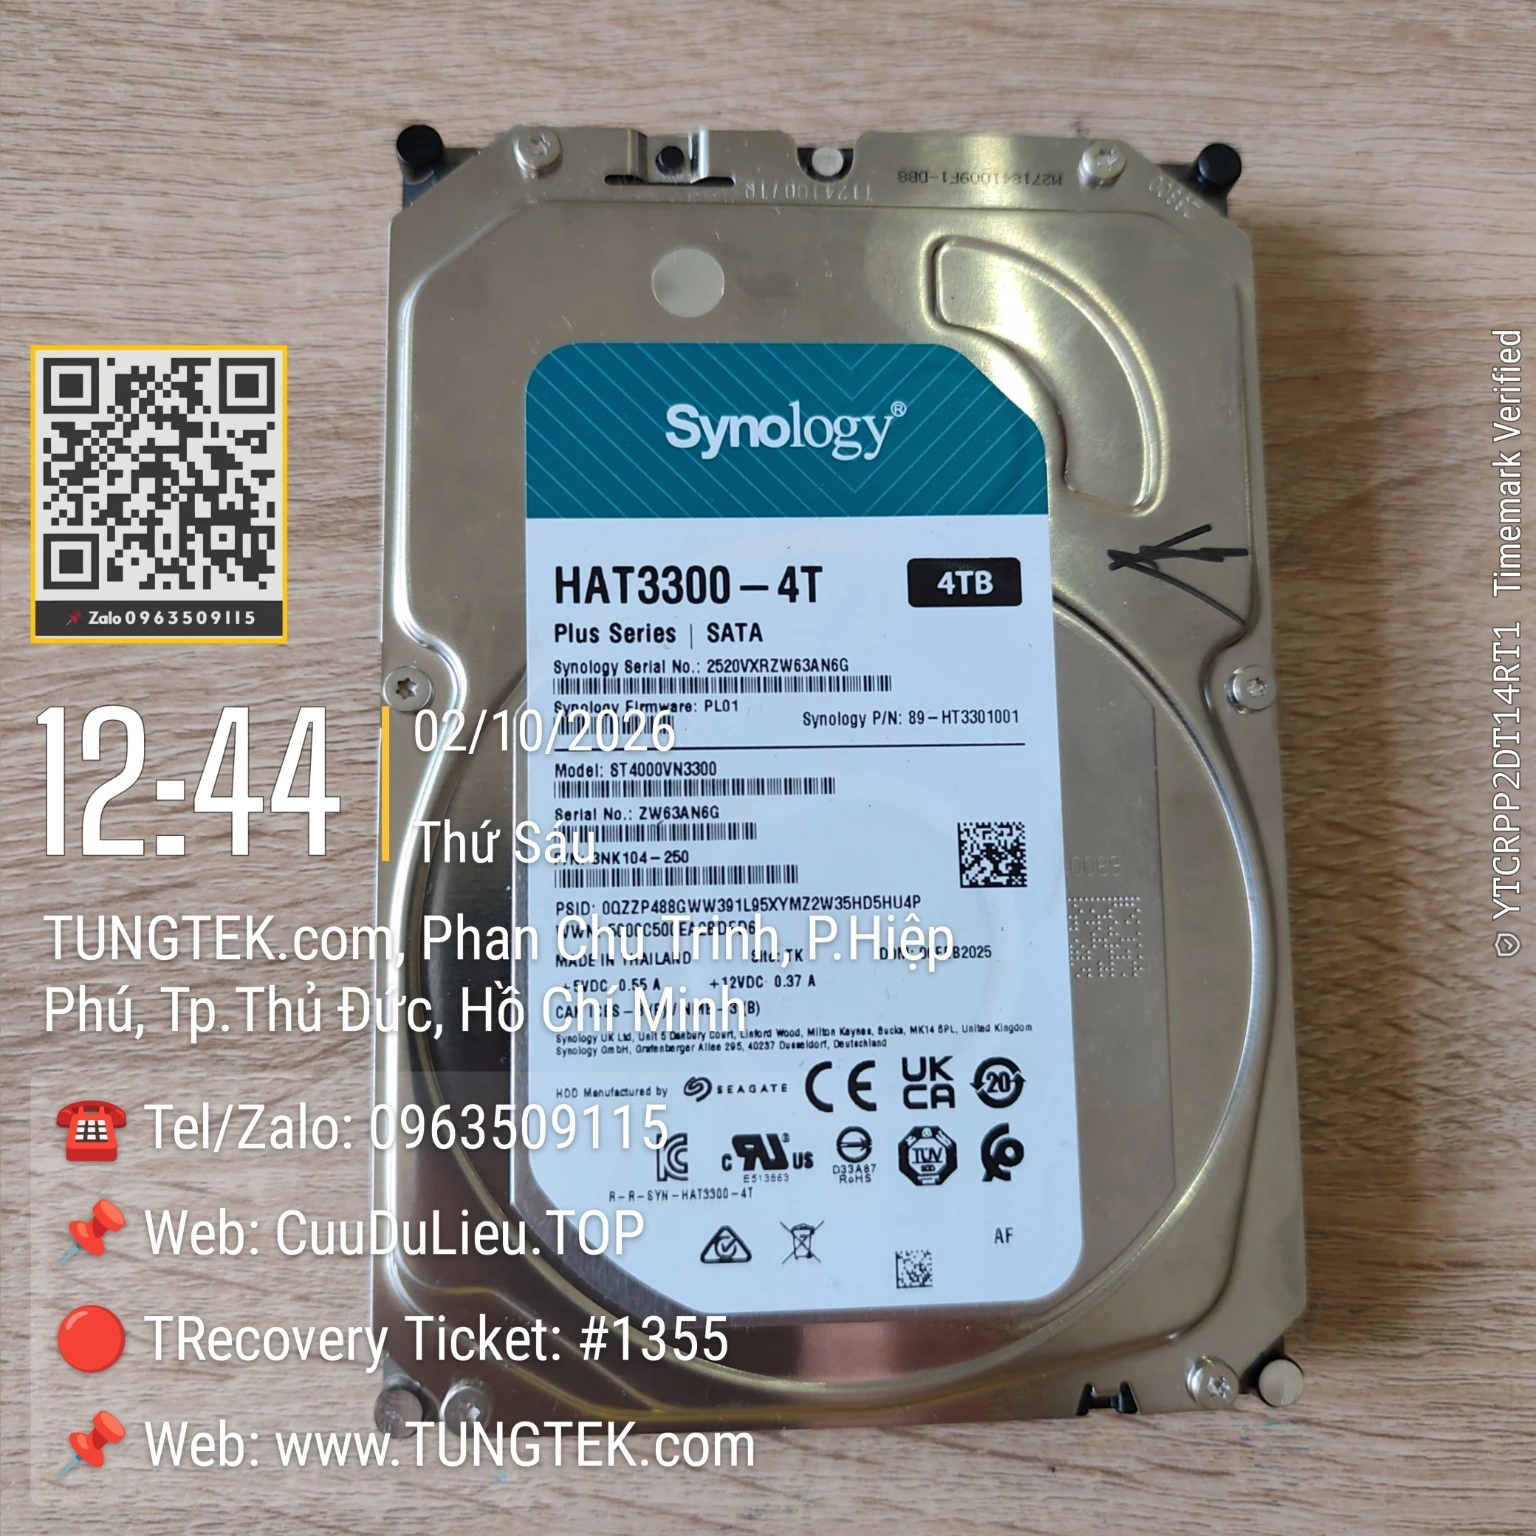
Trong Ticket #1355, TUNGTEK tiếp nhận ổ cứng thuộc hệ thống NAS để phục vụ quá trình kiểm tra. Mẫu ổ được ghi nhận là Synology HAT3300-4T – 4TB – SATA.
Tại thời điểm tiếp nhận, một trong những thông tin đáng chú ý nhất là mức tiền chuộc mà phía tấn công đưa ra:
Con số này tạo áp lực lớn cho doanh nghiệp, nhưng tiền chuộc không phải là thước đo kỹ thuật cho khả năng phục hồi dữ liệu. Câu hỏi cần trả lời trước tiên là: ransomware đã tác động vào dữ liệu theo cách nào, phần dữ liệu nào còn nguyên vẹn, và còn con đường kỹ thuật độc lập nào để phục hồi hay không.
74.000 USD không phải là “giá của dữ liệu”
Trong ransomware, số tiền chuộc thường phản ánh mức mà phía tấn công tin rằng nạn nhân có thể hoặc buộc phải trả, chứ không phản ánh chi phí kỹ thuật thực sự của việc phục hồi dữ liệu. Kẻ tấn công có thể suy đoán quy mô tổ chức qua tên miền, database, máy ảo, ERP, file kế toán, Active Directory, backup hoặc các dữ liệu nội bộ mà chúng nhìn thấy.
Vì vậy, trước bất kỳ quyết định nào liên quan đến việc đàm phán hoặc thanh toán, doanh nghiệp nên thực hiện một đánh giá kỹ thuật độc lập trên chính dữ liệu bị ảnh hưởng.
TUNGTEK kiểm tra điều gì trước tiên?
1. Phạm vi mã hóa
- Bao nhiêu thư mục và file bị tác động.
- File nào đổi extension, file nào còn nguyên.
- File bị mã hóa toàn bộ hay chỉ một phần.
- Có dữ liệu bị xóa hoặc ghi đè hay không.
2. Tầng lưu trữ
- RAID, volume và partition: cơ sở đánh giá phục hồi RAID/NAS và dịch vụ NAS & RAID.
- Filesystem và metadata.
- Snapshot, journal, block cũ.
- Khả năng tái dựng dữ liệu từ tầng thấp.
3. Mẫu file bị mã hóa
- Header, footer, signature.
- Entropy và pattern mã hóa.
- Các vùng dữ liệu còn nguyên.
- Extension, ransom note và IOC liên quan.
4. Cơ hội phục hồi
- Trích xuất phần dữ liệu chưa bị mã hóa.
- Filesystem forensic.
- File carving / reconstruction.
- Backup, snapshot hoặc bản sao khác còn tồn tại.
Với sự cố ransomware, bảo toàn hiện trạng luôn phải đi trước mọi thao tác phục hồi.
Không phải ransomware nào cũng giống nhau
Hai file cùng có trạng thái “bị ransomware mã hóa” nhưng mức độ phục hồi có thể hoàn toàn khác nhau. Có biến thể chỉ mã hóa header hoặc một số block; có biến thể mã hóa theo khoảng; có trường hợp file lớn vẫn còn nhiều vùng dữ liệu chưa bị tác động. Ngược lại, nếu toàn bộ file đã được mã hóa bằng thuật toán mạnh với key riêng và không có lỗ hổng trong quá trình triển khai, việc phục hồi ở tầng file có thể rất khó.
Với các file lớn như MDF, LDF, VHDX, VMDK, PST, ZIP, database hoặc video, cấu trúc nội bộ và cách ransomware xử lý block có thể ảnh hưởng trực tiếp đến chiến lược phục hồi. Đây là lý do TUNGTEK sử dụng RFC – Ransomware Fast Check để đánh giá trên mẫu trước khi triển khai xử lý toàn bộ hệ thống.
Đừng vội format hoặc rebuild NAS
Một số thao tác tưởng như hợp lý sau sự cố có thể làm giảm cơ hội phục hồi nếu chúng tạo thêm ghi dữ liệu lên thiết bị nguồn. Đặc biệt nên tránh thực hiện hàng loạt thay đổi trước khi có bản clone/image và kế hoạch forensic rõ ràng.
- Format volume hoặc initialize lại ổ.
- Rebuild RAID không kiểm soát.
- Reset NAS hoặc cập nhật firmware khi chưa cần thiết.
- Copy dữ liệu mới vào volume bị ảnh hưởng.
- Cài lại hệ điều hành trên cùng vùng lưu trữ.
- Xóa file bị mã hóa hoặc chạy nhiều công cụ recovery trực tiếp trên ổ nguồn.
Trả tiền chuộc không phải là bước đầu tiên
Ransomware thường tạo áp lực bằng countdown, đe dọa tăng tiền chuộc, xóa key hoặc công bố dữ liệu. Tuy nhiên, từ góc nhìn phục hồi dữ liệu, bước đầu tiên nên là xác định liệu còn con đường kỹ thuật độc lập nào để lấy lại dữ liệu hay không.
TUNGTEK không xem việc trả tiền chuộc là phương án phục hồi mặc định. Hướng ưu tiên vẫn là phân tích dữ liệu, RAID, filesystem, ransomware, backup, snapshot và các block còn tồn tại.
Ticket #1355 được tiếp cận như một ca forensic
Với Ticket #1355, mức tiền chuộc 74.000 USD chỉ là một phần của câu chuyện. Phần quan trọng hơn đối với đội ngũ kỹ thuật là xác định dữ liệu thực tế trên các ổ đĩa còn lại bao nhiêu, cấu trúc RAID/filesystem đang ở trạng thái nào và hướng trích xuất dữ liệu mã hóa phù hợp là gì.
Một ca ransomware trên NAS có thể đồng thời liên quan đến: Cybersecurity + RAID Recovery + Filesystem Forensics + Data Recovery + Ransomware Analysis. Chính sự kết hợp giữa các lớp kỹ thuật này mới quyết định cơ hội phục hồi thực tế.
Bài học quan trọng: NAS không phải là Backup
RAID giúp duy trì tính sẵn sàng khi một hoặc một số ổ đĩa hỏng theo cấu hình cho phép, nhưng RAID không bảo vệ dữ liệu khỏi việc một tài khoản hợp lệ ghi đè, xóa hoặc mã hóa file. Một NAS đang online và vẫn được truy cập bằng cùng hệ thống quyền có thể tiếp tục nằm trong phạm vi ảnh hưởng của ransomware.
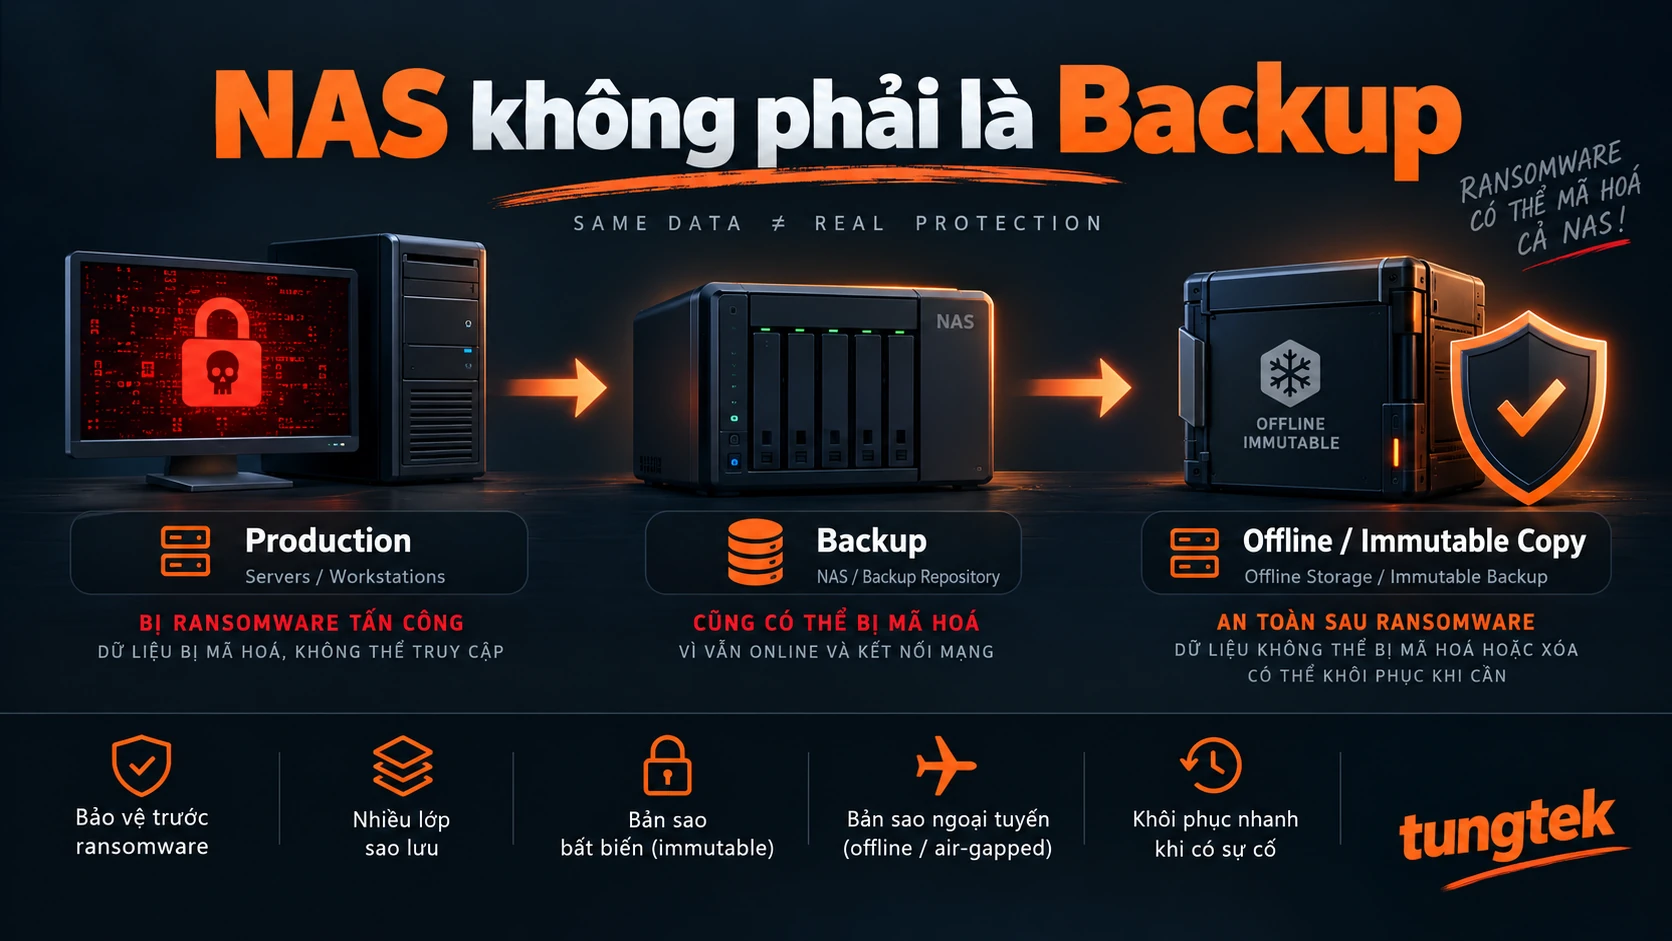
Với dữ liệu quan trọng, mô hình an toàn hơn là có nhiều lớp sao lưu và ít nhất một bản sao offline, air-gapped hoặc immutable. Đồng thời doanh nghiệp cần định kỳ kiểm tra khả năng restore thực tế, thay vì chỉ nhìn trạng thái “Backup Successful”.
Ảnh truyền thông cho case #1355
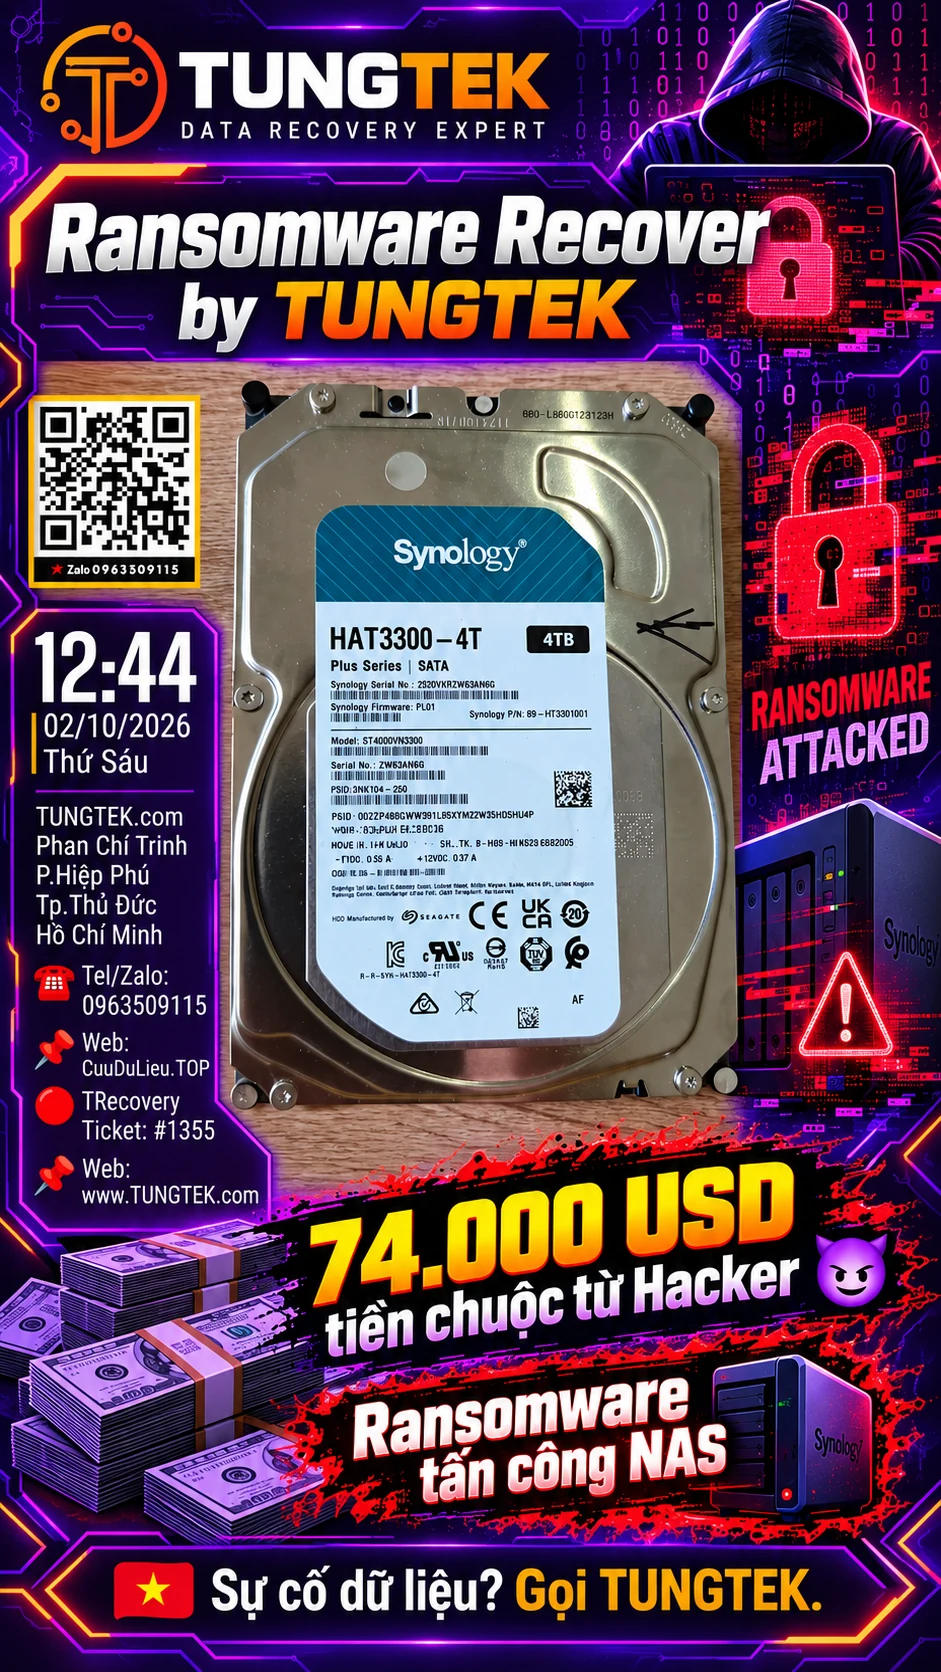
TUNGTEK tiếp nhận các trường hợp NAS / Server / RAID / Hyper-V / VMware / SQL / File Server / Ransomware và dữ liệu doanh nghiệp.
RFC – Ransomware Fast Check: phân tích mẫu dữ liệu trước khi triển khai phục hồi toàn hệ thống.
📣 Zalo/Hotline: 0963 509 115
🌐 CuuDuLieuMaHoa.com
🌐 CuuDuLieu.TOP
🌐 TUNGTEK.com
Gửi thông tin để đánh giá RFCLiên hệ TUNGTEK
Nội dung kỹ thuật của từng ca có thể thay đổi khi có thêm mẫu, IOC hoặc kết quả forensic. Bài viết không khẳng định ransomware family nếu chưa đủ bằng chứng.