Trong bài viết
- Nhận biết Ransomware: đừng chỉ nhìn đuôi file
- Trước tiên: đừng làm mất thêm dữ liệu
- NAS, SQL Server và ESXi: giữ gì trước khi phục hồi?
- Những thao tác dễ làm mất cơ hội cứu dữ liệu
- Tại sao nên báo PA05 hoặc cơ quan công an?
- Đến đâu để trình báo? Có phải chỉ PA05 mới nhận?
- Mang theo những thông tin gì?
- Trình báo rồi có phải ngừng cứu dữ liệu?
- Có bắt buộc trình báo, hoặc phải báo trong 72 giờ?
- Mã hóa không đồng nghĩa đã đánh cắp dữ liệu
- Mẫu mô tả sự cố ngắn gọn để doanh nghiệp chuẩn bị
- Phối hợp ba bên thế nào cho rõ việc?
- TUNGTEK có thể hỗ trợ ở bước nào?
- Checklist xử lý nhanh
- Câu hỏi thường gặp
- Nguồn đối chiếu chính thức
Hướng dẫn dành cho doanh nghiệp và người quản trị hệ thống | CuuDuLieuMaHoa.com by TUNGTEK
Đang làm việc bình thường, đến một sáng mở thư mục kế toán thì file không đọc được. NAS báo lỗi hàng loạt. Database SQL Server bỗng xuất hiện đuôi lạ. Có khi trên màn hình còn xuất hiện một mẩu giấy nhắn điện tử yêu cầu chuyển tiền mới trả lại dữ liệu.
Ở thời điểm ấy, ai cũng muốn cứu dữ liệu càng nhanh càng tốt. Nhưng nếu vội vàng xóa log, cài lại Windows, khởi tạo lại NAS, chạy một decryptor không rõ nguồn hoặc ghi dữ liệu đè lên ổ cứng, việc cứu dữ liệu có thể khó hơn rất nhiều.
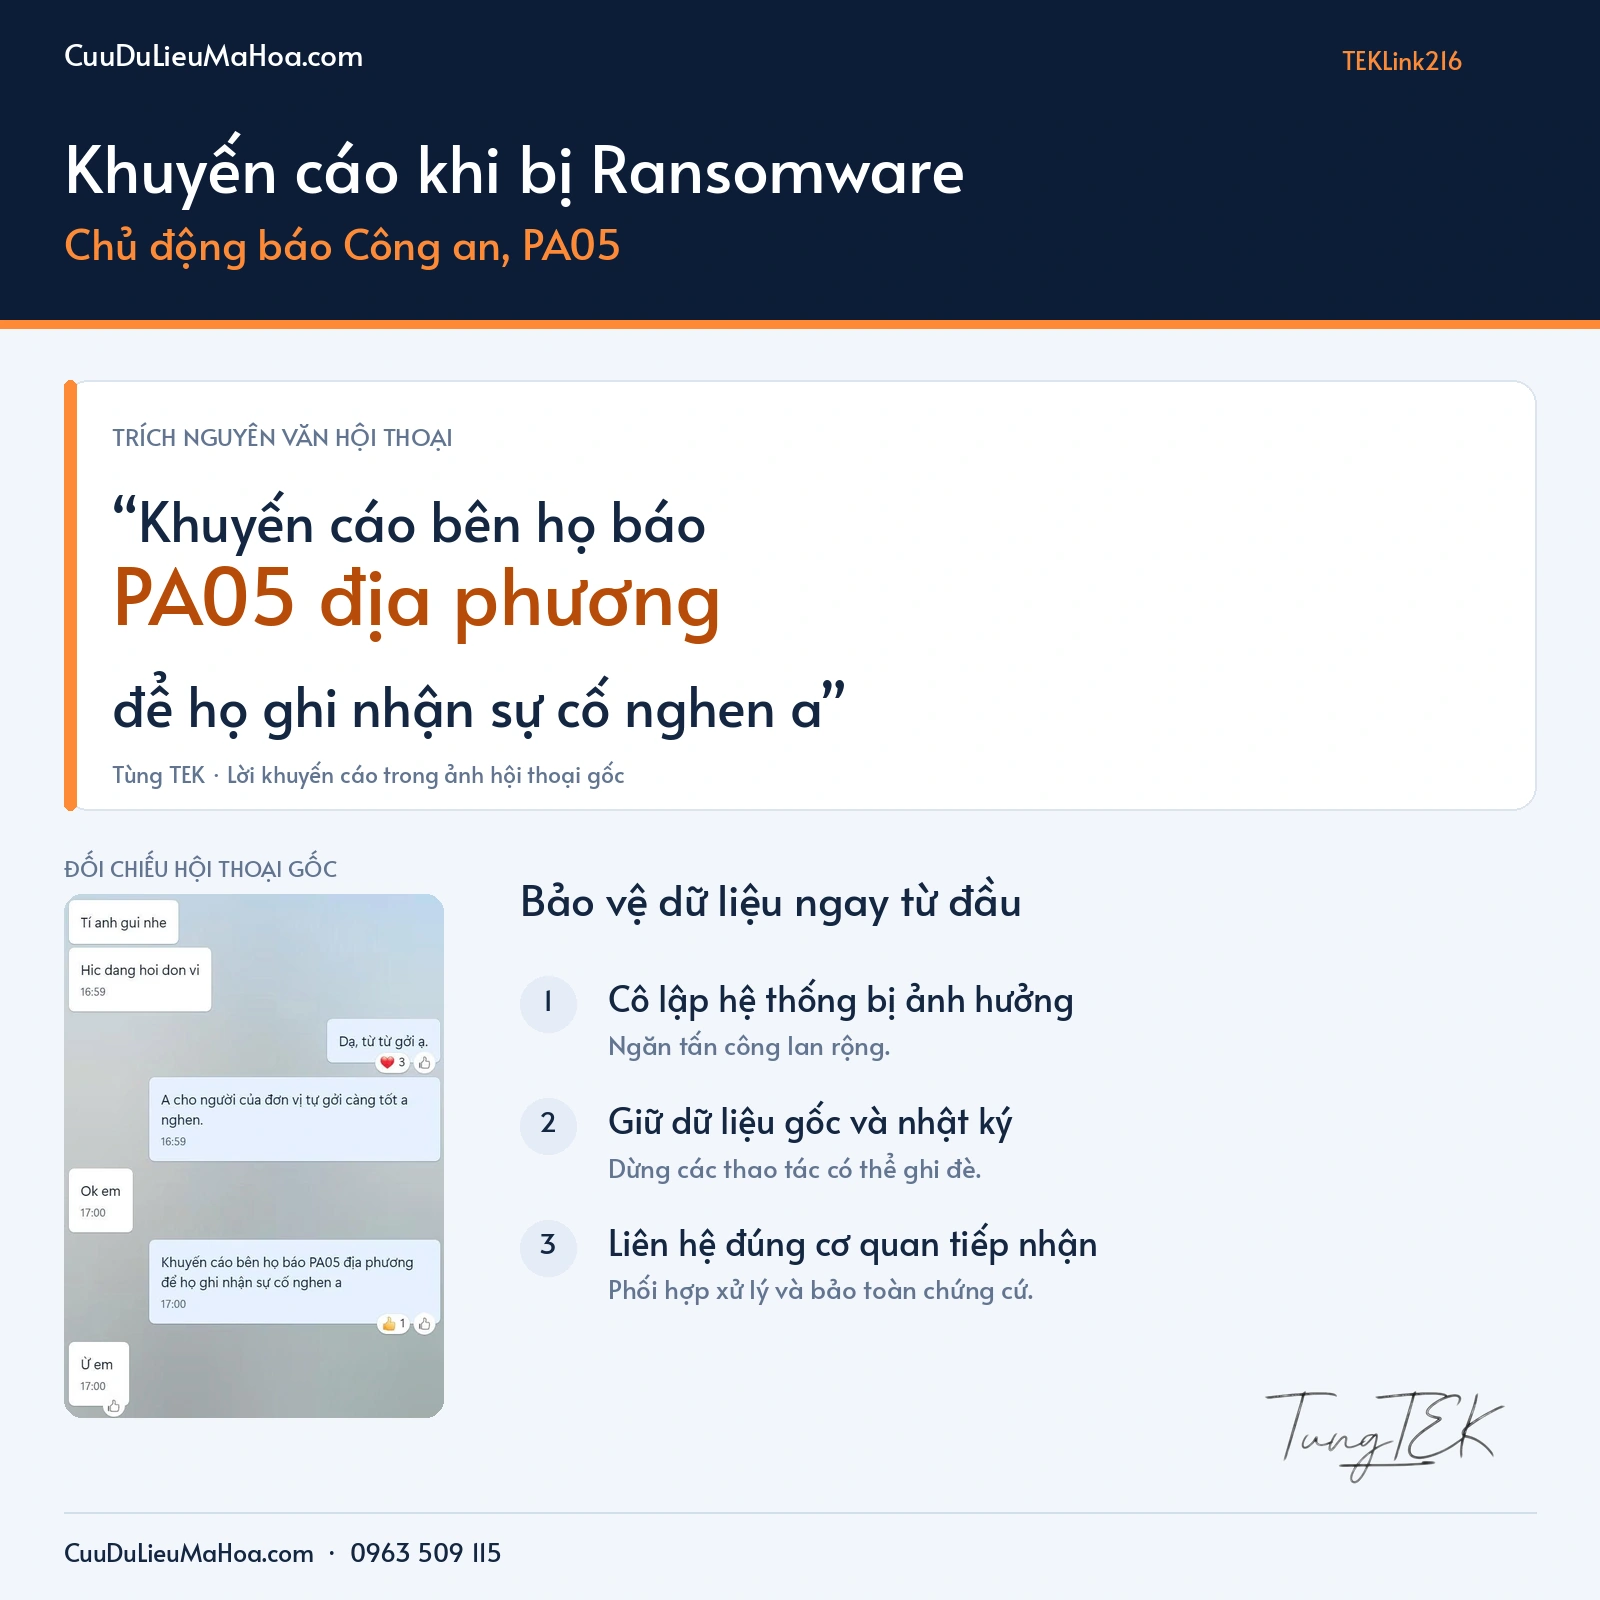
Một việc nữa thường bị bỏ quên: chủ hệ thống nên chủ động liên hệ PA05 địa phương hoặc cơ quan công an có thẩm quyền để ghi nhận sự cố có dấu hiệu tấn công, tống tiền, xin hướng dẫn tiếp nhận và phối hợp xử lý. Việc này nên thực hiện song song với cô lập hệ thống và bảo toàn chứng cứ, chứ không phải chờ khi cứu dữ liệu xong.
Nhận biết Ransomware: đừng chỉ nhìn đuôi file
File không mở được chưa đủ để kết luận Ransomware. Cần đối chiếu nhiều dấu hiệu: nhiều thư mục đồng loạt thay đổi, xuất hiện thư đòi tiền, nội dung tệp bị biến đổi, dịch vụ dừng bất thường hoặc nhật ký ghi nhận hoạt động lạ. Lỗi ổ đĩa, RAID, quyền truy cập và database cũng có thể gây triệu chứng tương tự. Giữ mẫu và log để xác minh, không đoán tên nhóm tấn công chỉ từ đuôi file.
Trong công việc Data Recovery, điều tôi thường nhắc đầu tiên là giữ nguyên nguồn. Chưa biết cứu được bao nhiêu thì đừng để một thao tác nóng vội làm mất thêm cơ hội.
Trước tiên: đừng làm mất thêm dữ liệu
Khi thấy dấu hiệu Ransomware, người có trách nhiệm cần:
- Khoanh vùng: Ghi nhận thiết bị nào bị ảnh hưởng, cô lập hợp lý máy chủ/NAS/máy trạm và tài khoản nghi bị lộ; ngăn thiết bị bị xâm nhập truy cập backup còn an toàn.
- Chụp lại tình trạng: Ghi thời gian, màn hình, đuôi file mã hóa, ransom note, tình trạng RAID, snapshot và các dấu hiệu bất thường.
- Dừng những thử nghiệm nguy hiểm: Không reset NAS, khởi tạo RAID, format, restore đè, xóa file gốc hoặc chạy công cụ tự xưng là “trích xuất dữ liệu bị mã hóa từ mọi hệ thống”.
- Giữ bản sao: Khi có thể, ưu tiên sao chép/clone ổ đĩa và mẫu file để phân tích, ghi lại hash, người thực hiện và thời gian.
- Phân công một đầu mối: Người phụ trách IT phối hợp với người đại diện doanh nghiệp và đơn vị phục hồi; mọi thay đổi quan trọng nên có nhật ký.
Không có một thao tác tắt máy duy nhất đúng cho mọi tình huống: nếu mã hóa vẫn đang tiếp diễn phải ưu tiên chặn lan rộng; nếu cần giữ dữ liệu trong bộ nhớ thì cần cân nhắc điều kiện forensic. Hãy ghi rõ quyết định đã làm và lý do.
NAS, SQL Server và ESXi: giữ gì trước khi phục hồi?
- NAS/RAID: ghi nhận thứ tự khay, số sê-ri, cấu hình RAID và tình trạng từng ổ. Không bấm Initialize, tạo volume hay rebuild để thử. Nếu có ổ lỗi vật lý, dừng các lượt quét nặng và để kỹ thuật đánh giá phương án sao chép.
- SQL Server: giữ MDF, NDF, LDF và các bộ backup cùng log liên quan. Không repair cho phép mất dữ liệu, detach/attach thử hoặc restore đè bản duy nhất; kiểm tra trên bản sao độc lập.
- VMware ESXi: giữ cấu hình VM, descriptor VMDK, các extent và chuỗi snapshot. Không xóa snapshot, consolidate, tạo datastore hay ghi VM mới lên nguồn đang cần cứu.
- Windows Server: cô lập truy cập mạng theo phạm vi cần thiết, lưu log, task/service và mốc thời gian có thể thu thập an toàn. Dùng thiết bị sạch để điều phối, đổi thông tin xác thực bị lộ và kiểm tra backup.
Bản snapshot trên cùng hệ thống chưa phải bản sao an toàn. Khôi phục vào môi trường sạch, tách biệt; kiểm tra dữ liệu và ứng dụng trước khi đưa trở lại vận hành.
Những thao tác dễ làm mất cơ hội cứu dữ liệu
Format, khởi tạo ổ, rebuild RAID sai, restore đè hoặc ghi tệp mới có thể phá metadata và vùng dữ liệu còn phục hồi được. Decryptor đúng tên họ Ransomware vẫn có thể không tương thích biến thể hoặc làm hỏng bản nguồn: chỉ thử trên bản sao, lưu bản trước thử và kiểm tra kết quả bằng ứng dụng thật.
Mã hóa, xóa và ghi đè là ba trạng thái khác nhau. Mã hóa làm biến đổi nội dung; khả năng trích xuất dữ liệu bị mã hóa cần được đánh giá theo từng trường hợp. Xóa thường loại bỏ tham chiếu tệp nhưng phần dữ liệu có thể còn đến khi bị tái sử dụng. Ghi đè làm mất thông tin cũ tại vùng đã ghi; không có công cụ nào bảo đảm lấy lại phần đã bị thay thế. TRIM, lỗi thiết bị và mất khóa là các yếu tố phải đánh giá riêng.
Tại sao nên báo PA05 hoặc cơ quan công an?
Ransomware không chỉ là “mất file”. Tùy chứng cứ, vụ việc có thể kèm theo truy cập trái phép, phá hoại, lấy cắp dữ liệu hay đòi tiền chuộc. Thông báo sớm giúp sự việc được tiếp nhận theo thẩm quyền, tạo đầu mối phối hợp khi cần và hạn chế tình trạng doanh nghiệp chỉ lưu lại bằng chứng trong một chiếc máy tính đang có nguy cơ hỏng hoặc bị ghi đè.
TUNGTEK thường khuyến nghị chủ hệ thống chủ động trình báo sớm để có đầu mối phối hợp, đồng thời bảo toàn dấu vết cho việc xác minh. Báo PA05 không có nghĩa PA05 sẽ trực tiếp trích xuất dữ liệu bị mã hóa cho mọi trường hợp, cũng không có nghĩa cơ quan chức năng xác nhận ngay rằng dữ liệu đã bị đánh cắp. Mục đích chính là ghi nhận, tiếp nhận tin báo và xử lý hoặc chuyển đến đúng cơ quan theo thẩm quyền. Nhóm kỹ thuật vẫn phải đánh giá khả năng trích xuất, phục hồi dữ liệu độc lập.
Đến đâu để trình báo? Có phải chỉ PA05 mới nhận?
Không. PA05 là phòng chuyên môn về an ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao của Công an tỉnh, thành phố. Doanh nghiệp có thể liên hệ phòng này để được hướng dẫn, hoặc đến Công an xã/phường, cơ quan công an có thẩm quyền để gửi tin báo. Có thể bắt đầu bằng việc liên hệ trực ban hoặc đến cơ quan tiếp nhận; đối chiếu hình thức nộp hồ sơ trên hướng dẫn chính thức của Bộ Công an và địa phương. Không nên tự đoán số điện thoại hoặc địa chỉ PA05 từ mạng xã hội; hãy đối chiếu kênh công khai chính thức tại địa phương.
Nguồn: Hướng dẫn của Bộ Công an về tố giác, báo tin về tội phạm.
Mang theo những thông tin gì?
Một hồ sơ sơ bộ rõ ràng thường hữu ích hơn rất nhiều tệp kỹ thuật không được giải thích:
- Đơn vị và đầu mối: Tên doanh nghiệp, địa chỉ, người đại diện hoặc người được ủy quyền, thông tin liên hệ.
- Mốc thời gian: Khi nào hệ thống còn hoạt động bình thường, khi nào phát hiện file không đọc được, ai phát hiện.
- Thiết bị bị ảnh hưởng: Máy chủ Windows, SQL Server, NAS, ESXi, máy trạm, backup, số lượng thiết bị ước tính.
- Dấu hiệu: Đuôi file, ảnh chụp ransom note, thư đe dọa, tài khoản có hành vi bất thường nếu đã xác minh.
- Biện pháp đã làm: Cách ly gì, đã sao chép gì, có tắt máy hay chưa, những thao tác phục hồi đã thực hiện.
- Chứng cứ đang giữ: Log, mẫu file, bản sao ổ đĩa, checksum, backup và người phụ trách bảo quản.
Không gửi công khai toàn bộ cơ sở dữ liệu khách hàng, dữ liệu cá nhân, mật khẩu hoặc khóa riêng. Việc bàn giao tài liệu nhạy cảm nên theo yêu cầu hợp lệ, đúng kênh bảo mật và được doanh nghiệp cho phép.
Trình báo rồi có phải ngừng cứu dữ liệu?
Không mặc nhiên. Một người có thể chuẩn bị hồ sơ trình báo, trong khi nhóm kỹ thuật kiểm tra NAS, ổ cứng, image forensic, backup và mẫu file. Tuy nhiên, khi có yêu cầu niêm phong, thu giữ hay giám định của cơ quan có thẩm quyền, doanh nghiệp phải phối hợp đúng quy định.
Với NAS RAID và máy chủ ảo hóa, nên ưu tiên bảo toàn cấu hình và hình ảnh hiện trạng trước những thao tác có thể thay đổi metadata. Với database SQL Server, đừng tự ý mở sửa MDF/LDF hoặc thử decryptor trên bản duy nhất đang có.
Có bắt buộc trình báo, hoặc phải báo trong 72 giờ?
Đây là hai câu hỏi cần tách nhau. Điểm c khoản 1 Điều 40 Luật An ninh mạng 116/2025/QH15 quy định trách nhiệm báo cáo sự cố an ninh mạng của chủ quản hệ thống thông tin với cơ quan chuyên trách của Bộ Công an hoặc Bộ Quốc phòng. Đây không phải cách diễn đạt “mọi nạn nhân đều phải báo đích danh PA05 trong 72 giờ”.
Điều 23 Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 có quy định hạn chậm nhất 72 giờ kể từ khi phát hiện hành vi vi phạm đối với bên kiểm soát dữ liệu, bên kiểm soát và xử lý dữ liệu, bên thứ ba khi vi phạm có thể gây tổn hại quốc phòng, an ninh quốc gia, trật tự, an toàn xã hội hoặc xâm phạm tính mạng, sức khỏe, danh dự, nhân phẩm, tài sản của chủ thể dữ liệu. Bên xử lý dữ liệu phải thông báo kịp thời cho bên kiểm soát hoặc bên kiểm soát và xử lý dữ liệu. Nghị định 356/2025/NĐ-CP, Điều 28 hướng dẫn nội dung thông báo và Mẫu số 08. Nếu vụ việc liên quan dữ liệu cá nhân, doanh nghiệp cần sớm trao đổi bộ phận pháp lý/phụ trách dữ liệu để xác định đúng nghĩa vụ. File bị mã hóa không tự chứng minh đã có rò rỉ dữ liệu.
Các văn bản gốc: Luật An ninh mạng · Luật Bảo vệ dữ liệu cá nhân · Nghị định 356/2025/NĐ-CP.
Đừng mặc định chỉ có mốc 72 giờ: hệ thống bị tấn công làm phát sinh nguy cơ mất an toàn thông tin người tiêu dùng còn có thể thuộc nghĩa vụ thông báo 24 giờ theo khoản 3 Điều 19 Luật Bảo vệ quyền lợi người tiêu dùng. Pháp chế cần rà soát ngành nghề và phạm vi dữ liệu ngay khi phát hiện, không chờ có kết luận điều tra. Bộ Công an giải thích các thời hạn thông báo.
Mã hóa không đồng nghĩa đã đánh cắp dữ liệu
Ransomware có thể vừa mã hóa vừa sao chép dữ liệu, nhưng file bị khóa hoặc lời đe dọa của đối tượng chưa chứng minh đã xảy ra rò rỉ. Cần đối chiếu log truy cập, lưu lượng, tài khoản, dấu vết công cụ và các bằng chứng khác. Ngược lại, trích xuất dữ liệu bị mã hóa thành công cũng không chứng minh dữ liệu chưa từng bị sao chép. Trong hồ sơ ban đầu, ghi rõ điều đã quan sát và điều còn đang xác minh.
Mẫu mô tả sự cố ngắn gọn để doanh nghiệp chuẩn bị
Kính gửi cơ quan có thẩm quyền, đơn vị chúng tôi ghi nhận sự cố bất thường đối với hệ thống [mô tả thiết bị] vào khoảng [ngày, giờ]. Một số file không thể truy cập và phát hiện dấu hiệu mã hóa dữ liệu, kèm [mô tả ransom note nếu có]. Đơn vị đã triển khai các bước cô lập, bảo toàn dữ liệu hiện trạng trong phạm vi có thể. Hiện chưa có đủ căn cứ kết luận dữ liệu đã bị sao chép ra ngoài hoặc xác định chủ thể thực hiện hành vi. Kính đề nghị cơ quan tiếp nhận ghi nhận thông tin và hướng dẫn xử lý theo thẩm quyền. Người liên hệ: [họ tên, điện thoại].
Đây chỉ là gợi ý nội dung trình bày sự việc, không thay thế biểu mẫu hay quy trình chính thức do cơ quan tiếp nhận yêu cầu.
Phối hợp ba bên thế nào cho rõ việc?
Doanh nghiệp giữ quyền quyết định, phân công đầu mối IT và pháp chế, xác định dữ liệu ưu tiên. Cơ quan chức năng tiếp nhận và xử lý theo thẩm quyền. Đơn vị Data Recovery khảo sát, sao chép, kiểm thử và báo cáo giới hạn kỹ thuật trong phạm vi được giao. Mỗi lần bàn giao nên có danh mục thiết bị/tệp, thời gian, người giao nhận và mã kiểm tra toàn vẹn khi phù hợp; hash không tự chứng minh nguồn gốc hay nội dung của chứng cứ.
Thống nhất trước dữ liệu nào được tiếp cận, nơi lưu bản sao và ai được nhận báo cáo. Khi có yêu cầu bảo quản, niêm phong, thu giữ hoặc giám định, làm việc với cơ quan phụ trách trước mọi thao tác có thể thay đổi nguồn.
TUNGTEK có thể hỗ trợ ở bước nào?
Chúng tôi tập trung ở phần kỹ thuật dữ liệu: khảo sát hiện trạng, lưu mẫu, xác định tình trạng thiết bị, phân tích mức độ ảnh hưởng, trích xuất và đánh giá phương án phục hồi. Khi cần, TUNGTEK có thể cung cấp báo cáo kỹ thuật trong phạm vi được chủ hệ thống cho phép để hỗ trợ hồ sơ sự cố. Chúng tôi không thay mặt cơ quan công an kết luận nguồn gốc tấn công, không cam kết trích xuất dữ liệu bị mã hóa thành công và không đánh đồng khả năng cứu dữ liệu với kết luận pháp lý.
Điều quan trọng nhất: hãy giữ lại cơ hội phục hồi bằng cách đừng làm thay đổi bản dữ liệu gốc một cách vội vàng. Chủ động ghi nhận sự cố, liên hệ đúng đầu mối pháp lý và để nhóm kỹ thuật làm việc có kiểm soát là hướng xử lý phù hợp hơn nhiều so với tự thử hàng loạt công cụ trên ổ đĩa duy nhất.
Checklist xử lý nhanh
- Ghi thời gian phát hiện, chụp tình trạng và giữ ransom note.
- Cô lập hệ thống bị ảnh hưởng; bảo vệ backup và tài khoản còn an toàn.
- Dừng format, rebuild, repair và thử decryptor trên bản duy nhất.
- Phân công đầu mối IT, người đại diện và phụ trách pháp lý/dữ liệu.
- Liên hệ cơ quan Công an có thẩm quyền; rà soát riêng nghĩa vụ thông báo sự cố và dữ liệu.
- Lập bản sao có kiểm soát, ghi nhật ký và kiểm thử phục hồi trong môi trường sạch.
Câu hỏi thường gặp
File có đuôi lạ có chắc là Ransomware không?
Chưa chắc. Cần đối chiếu nội dung tệp, phạm vi ảnh hưởng, ransom note và log để phân biệt với lỗi ổ đĩa, RAID hoặc ứng dụng.
Có bắt buộc mọi nạn nhân phải báo PA05 trong 72 giờ không?
Không có một quy tắc chung như vậy. Cần tách trình báo dấu hiệu tội phạm, nghĩa vụ báo cáo sự cố của chủ quản hệ thống và thông báo vi phạm dữ liệu cá nhân theo điều kiện luật định.
Có cần chờ Công an giải quyết xong mới cứu dữ liệu?
Không mặc nhiên. Có thể phối hợp song song trên bản sao, nhưng phải tuân thủ yêu cầu bảo quản, niêm phong, thu giữ hoặc giám định của cơ quan có thẩm quyền.
Báo Công an có bảo đảm trích xuất dữ liệu bị mã hóa được không?
Không. Cơ quan chức năng xử lý theo thẩm quyền; khả năng trích xuất dữ liệu bị mã hóa và phục hồi cần đánh giá kỹ thuật riêng, không thể cam kết từ việc trình báo.
Dữ liệu bị mã hóa có nghĩa đã bị đánh cắp không?
Không thể kết luận chỉ từ file mã hóa hoặc lời đe dọa. Cần điều tra dấu vết; trích xuất dữ liệu bị mã hóa thành công cũng không loại trừ khả năng đã bị sao chép.
Có nên thử decryptor tìm được trên mạng?
Chỉ đánh giá công cụ từ nguồn xác thực, phù hợp biến thể và thử trên bản sao có thể bỏ. Không thử trên bản gốc hoặc bản duy nhất.
Nguồn đối chiếu chính thức
- Luật An ninh mạng 116/2025/QH15 – Chính phủ, hiệu lực 01/07/2026, điểm c khoản 1 Điều 40.
- Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 – Chính phủ, hiệu lực 01/01/2026, Điều 23.
- Nghị định 356/2025/NĐ-CP – Chính phủ, Điều 28 và phụ lục Mẫu số 08.
- Bộ Công an – Hướng dẫn tố giác, báo tin về tội phạm.
Lưu ý: Thông tin mang tính hướng dẫn chung, không phải ý kiến pháp lý cho một sự cố cụ thể; nguồn pháp lý đã được rà soát đến ngày 25/10/2026.