Cô lập có phối hợp
Liên hệ người phụ trách IT để khoanh vùng máy chủ, NAS và tài khoản bị ảnh hưởng; bảo vệ các bản sao lưu còn an toàn.
CuuDuLieuMaHoa.com by TUNGTEK
Bình tĩnh. Bảo toàn trước. TUNGTEK cùng bạn xác định bước tiếp theo để trích xuất dữ liệu bị mã hóa có kiểm chứng.
NAS/RAID · SQL Server · VMware/ESXi · Backup
RFC miễn phí · Thống nhất phương án trước khi xử lý · Kiểm tra dữ liệu trước bàn giao
Chỉ gửi tệp mẫu sau khi thống nhất người và kênh tiếp nhận. Bảo mật & tiếp nhận dữ liệu →
BẮT ĐẦU TỪ ĐÂY
Liên hệ người phụ trách IT để khoanh vùng máy chủ, NAS và tài khoản bị ảnh hưởng; bảo vệ các bản sao lưu còn an toàn.
Chưa format, khởi tạo hoặc rebuild RAID. Không thử công cụ chưa kiểm chứng trên bản gốc hay bản duy nhất.
Ghi thời điểm phát hiện, chụp thông báo và các thao tác đã làm. Dùng thiết bị sạch để liên hệ hỗ trợ.
Quyết định tắt máy hoặc thu thập dữ liệu bộ nhớ cần theo hiện trạng; trao đổi với người xử lý sự cố trước khi thay đổi nguồn.
Giữ cấu hình, thứ tự ổ đĩa và hiện trạng volume.
Trao đổi hiện trạng →Ưu tiên MDF/LDF, backup và kiểm tra dữ liệu nghiệp vụ.
Trao đổi hiện trạng →Bảo toàn datastore, VMDK và chuỗi snapshot.
Trao đổi hiện trạng →Đánh giá bản sao còn lại và dữ liệu cần dùng trước.
Trao đổi hiện trạng →RANSOMWARE FAST CHECK
Ransomware Fast Check là bước đánh giá hiện trạng và khả năng trích xuất dữ liệu. TUNGTEK nêu rõ phần đã kiểm tra, phần chưa thể kết luận và hướng xử lý phù hợp.
Xem thông tin cần chuẩn bị →TỪ THỰC TẾ TUNGTEK
Kết quả có kiểm chứng và hướng dẫn bảo toàn dữ liệu khi gặp sự cố.
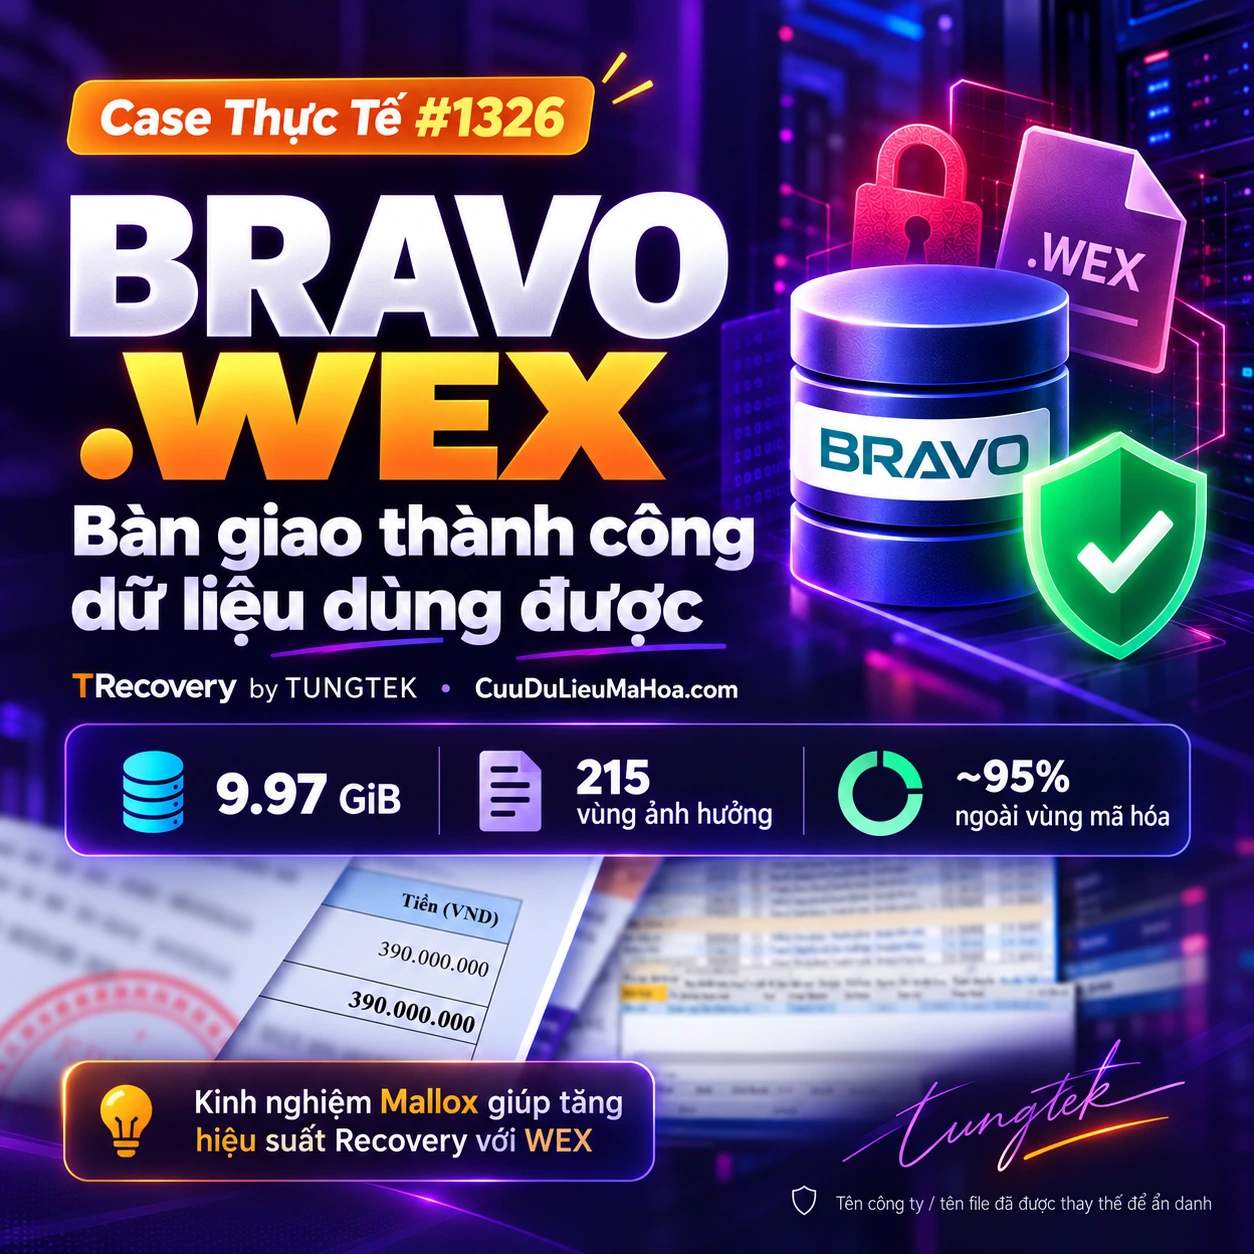
Kinh nghiệm từ Mallox đến WEX: mẫu MDF 9,97 GiB, 215 vùng ảnh hưởng, RFC và Validation thực tế bằng BRAVO trước khi bàn giao.
Đừng vội format, rebuild RAID hay thử decryptor trên bản duy nhất. Tùng TEK hướng dẫn bảo toàn dữ liệu, liên hệ đúng cơ quan và phối hợp phục hồi có kiểm soát.
Thấy đuôi .babyk chưa đủ kết luận dữ liệu đã mất. Tùng TEK chia sẻ 5 bước giữ nguyên NAS/RAID, kiểm tra bản sao và chọn hướng trích xuất dữ liệu an toàn.
Thống nhất đầu mối và hướng bảo toàn nguồn.
Giải thích kết quả và giới hạn theo hiện trạng.
Chốt phạm vi và làm việc trên bản sao khi phù hợp.
Khách hàng kiểm tra dữ liệu theo tiêu chí đã thống nhất.
Với Ticket tiêu chuẩn, chỉ thanh toán khi có dữ liệu dùng được theo tiêu chí đã thống nhất. Chi phí riêng khác, nếu có, được trao đổi trước.
Khả năng trích xuất cần được đánh giá từ mẫu tệp, bản sao lưu, phạm vi tác động và tình trạng thiết bị. TUNGTEK báo cáo kết quả trong phạm vi đã kiểm tra; kết quả một ca khác không phải cam kết cho hệ thống của bạn.
Người tiếp nhận sẽ xác nhận thời gian dự kiến sau khi xem thông tin ban đầu. Dung lượng, mức độ hư hỏng, cấu trúc NAS/RAID, máy ảo và yêu cầu kiểm tra nghiệp vụ có thể làm thay đổi tiến độ.
Hãy trao đổi hiện trạng trước. Tùy trường hợp, có thể bắt đầu bằng mô tả và tệp mẫu được phép chia sẻ; nếu cần thiết bị hoặc ảnh đĩa, hai bên thống nhất cách bàn giao và bảo toàn.
RFC được thực hiện miễn phí. Kết quả đánh giá sẽ nêu giới hạn và phương án khả thi nếu có. Với Ticket tiêu chuẩn, phí xử lý gắn với dữ liệu dùng được theo tiêu chí hai bên đã thống nhất.
Không. Đuôi tệp là một dấu hiệu ban đầu; cần đối chiếu thêm mẫu, thông báo, nhật ký và hiện trạng. Tên họ Ransomware không tự xác định được khả năng phục hồi.
Trước khi bàn giao, cần thống nhất người được tiếp cận, phạm vi kiểm tra, kênh chuyển, thời gian lưu giữ và cách hoàn trả hoặc xóa bản sao. Có thể trao đổi thỏa thuận bảo mật khi cần.
Trích xuất dữ liệu và điều tra, loại bỏ truy cập trái phép, làm sạch hệ thống là các phần việc cần phối hợp. Thống nhất rõ phạm vi của TUNGTEK, người phụ trách IT và đơn vị ứng phó liên quan trước khi đưa hệ thống trở lại vận hành.
Với Ticket tiêu chuẩn, TUNGTEK không yêu cầu đặt cọc hoặc thanh toán trước. Phạm vi, chi phí và tiêu chí nghiệm thu được thống nhất trước khi triển khai; mọi chi phí riêng khác phải được trao đổi và xác nhận.
Chuẩn bị loại hệ thống, thời điểm phát hiện, dấu hiệu bất thường, tình trạng backup và dữ liệu cần ưu tiên. Có thể giữ ảnh ransom note để trao đổi. Chưa gửi mật khẩu, khóa riêng, toàn bộ database hoặc tệp nhạy cảm trước khi thống nhất kênh tiếp nhận.
Theo dõi cảnh báo, tình báo mối đe dọa và phân tích có nguồn tại Ransomware.VN.
Đọc tại Ransomware.VN ↗TUNGTEK · 0963 509 115
Cho biết hệ thống bị ảnh hưởng và dữ liệu cần ưu tiên. Người tiếp nhận sẽ xác nhận đầu mối, phạm vi hỗ trợ và thời gian dự kiến sau khi xem thông tin.
Chưa cần gửi dữ liệu nhạy cảm. Bắt đầu bằng mô tả hiện trạng.
Bảo mật & tiếp nhận dữ liệu →Địa điểm tiếp nhận
A3.003 Centum Wealth, 2A Phan Chu Trinh, P. Tăng Nhơn Phú, TP. Hồ Chí Minh.